



Молодые соавторы IoT-ботнета Mirai признали свою вину

Молодые соавторы IoT-ботнета Mirai признали свою вину

Молодые соавторы IoT-ботнета Mirai признали свою вину

Министерство юстиции США сообщило о том, что двое признали свою вину в соавторстве IoT-ботнета Mirai. Этот ботнет известен тем, что использует IoT-устройства для объединения в одну вредоносную сеть, совершая с их помощью различного рода атаки.

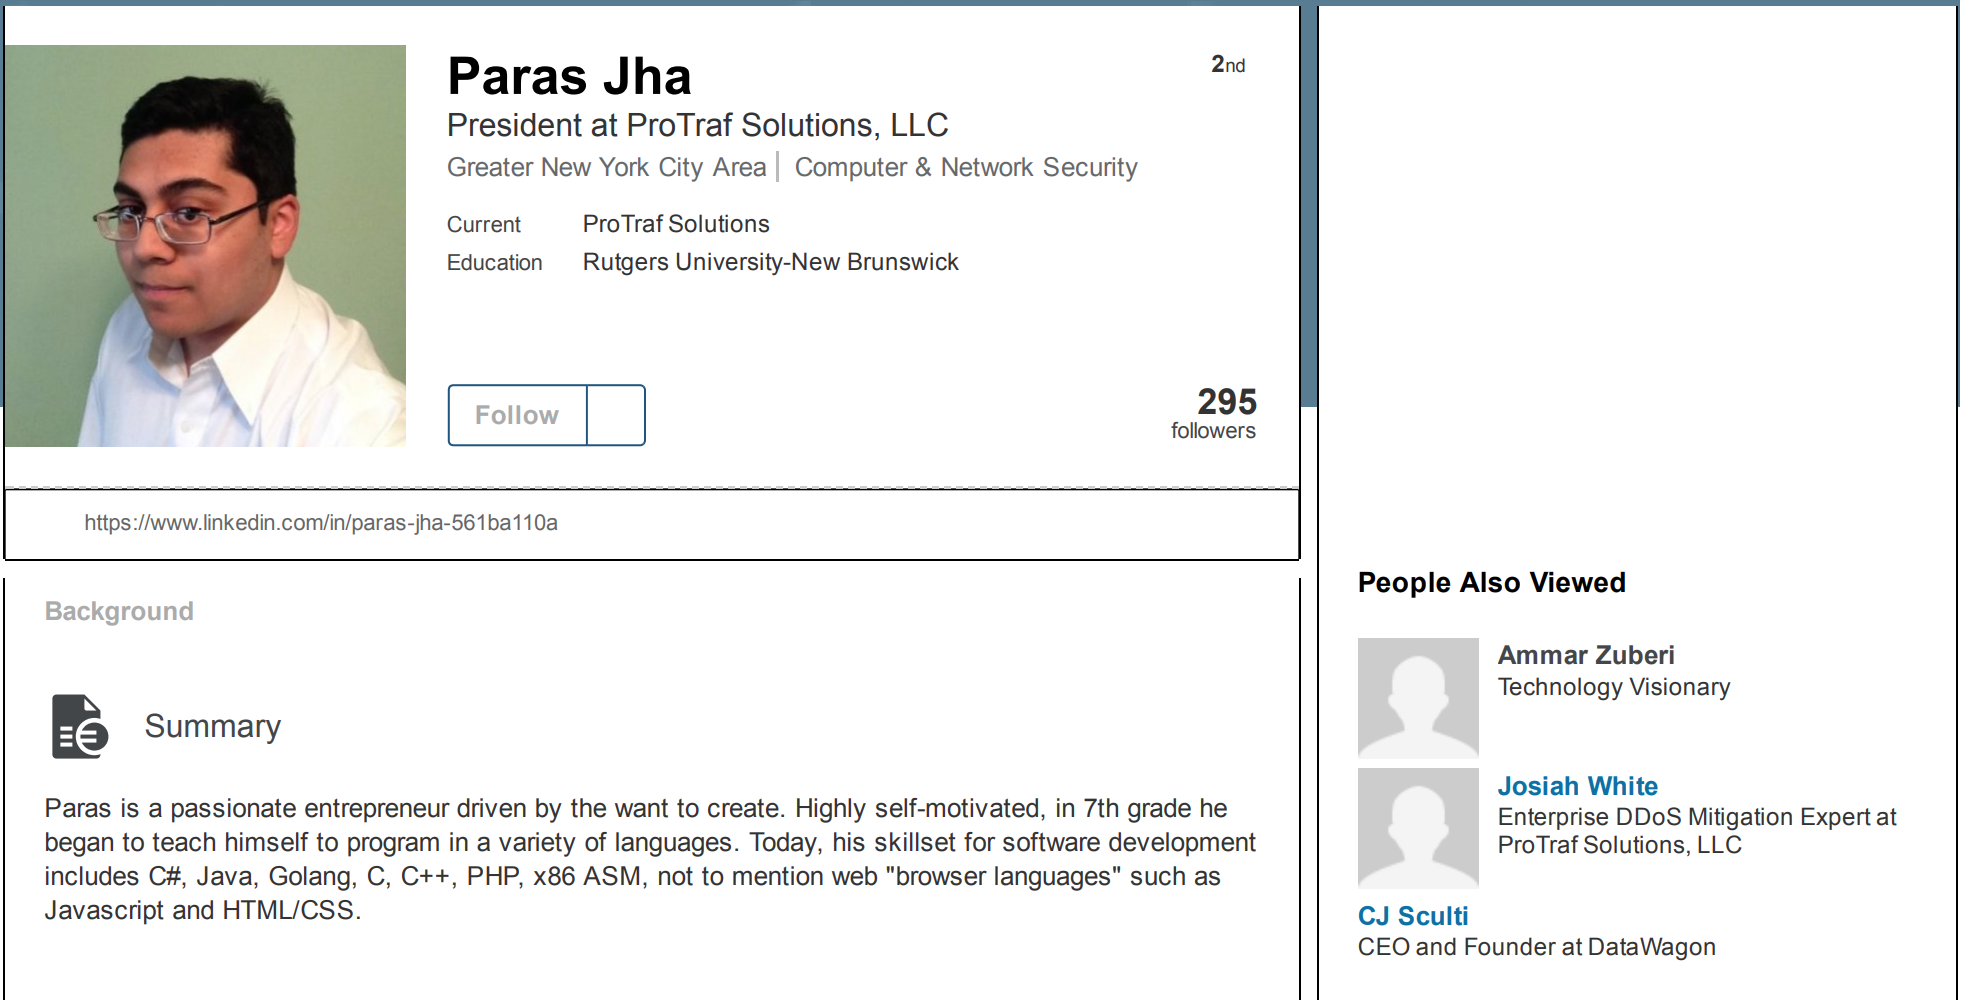
21-летний Парас Джа (Paras Jha) из Фанвуда, а также 20-летний Джосия Уайт (Josiah White) из Вашингтона признали свою вину в разработке и использовании Mirai.

Джа и Уайт были соучредителями Protraf Solutions LLC, компании, специализирующейся на противодействии широкомасштабным DDoS-атакам. И это как раз тот случай, когда эти два господина сами организовывали подобные атаки для того, чтобы потом «противодействовать» им, беря за это деньги с предприятий.

Кроме того, соавторы Mirai признали себя виновными в использовании ботнета для осуществления кликфрода (click fraud). Согласно оценкам компании Adloox, в этом году кликфрод обошелся рекламодателям более чем в 16 миллиардов долларов.

В документах говорится, что Джа, Уайт и другой их подельник предоставляли доступ к своему ботнету для получения доходов от мошеннических рекламных кампаний, а также сдавали ботнет другим киберпреступникам.

В рамках этой схемы устройства-жертвы использовались для передачи больших объемов просмотров рекламных веб-адресов. Киберпреступники признали, что получили за свою деятельность, связанную с кликфродом, около двухсот биткойнов, что было оценено на сумму более 180 000 долларов США.

В прошлом году мы писали о том, что в состав ботнета Mirai входят порядка 120 000 IoT-устройств.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru