



NIST выпустил второй драфт проекта для защиты критических инфраструктур

NIST выпустил второй драфт проекта для защиты критических инфраструктур

NIST выпустил второй драфт проекта для защиты критических инфраструктур

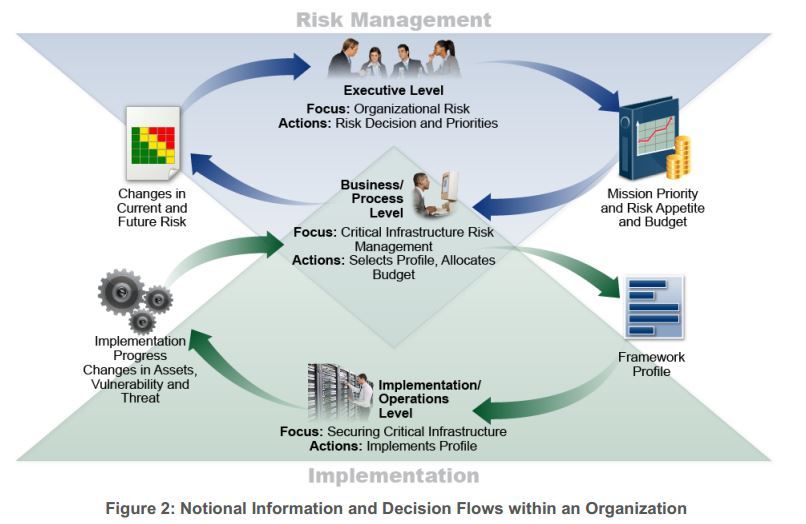
Национальный институт стандартов и технологий США (NIST) опубликовал второй набросок предлагаемого обновления для «Проекта по улучшению кибербезопасности критической инфраструктуры» (Framework for Improving Critical Infrastructure Security). По словам NIST, он направлен на совершенствование кибербезопасности и упрощение использования Cybersecurity Framework.

NIST Cybersecurity Framework был впервые выпущен в 2014 году, он призван помочь организациям, особенно завязанных в критической инфраструктуре, управлять рисками кибербезопасности.

Сам «Framework for Improving Critical Infrastructure Security» представляет собой документ, в котором предлагаются стандарты и методы кибербезопасности для разработки программы обеспечения безопасности.

NIST Cybersecurity Framework, который считается лучшим руководством, используемым многочисленными организациями, был разработан на основе распоряжения бывшего президента США Барака Обамы. Администрация Трампа, нынешнего президента США, также рассматривает Cybersecurity Framework как набор лучших практик, которые будут внедрены правительственными учреждениями и операторами критической инфраструктуры.

Администрация Дональда Трампа также выпустила распоряжение, которое требует, чтобы федеральные агентства и операторы критической инфраструктуры использовали эту структуру.

NIST работает над обновленной версией спустя четыре года после первого релиза. Коротко перечисляются некоторые основные моменты обновления:

  • Применимость Cybersecurity Framework для «технологии», которая по минимуму состоит из информационных технологий, операционных технологий, киберфизических систем и Интернета вещей (Internet of Things);
  • Улучшение руководства по применению Cybersecurity Framework для управления последовательными рисками;
  • Улучшение аккаунтов для авторизации, аутентификации и проверки подлинности.

Любой желающий может внести свои замечания, отправив их на cyberframework@nist.gov до 19 января 2018 года.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru