



Хакеры из The Dark Overlord взломали еще одну голливудскую студию

Хакеры из The Dark Overlord взломали еще одну голливудскую студию

Хакеры из The Dark Overlord взломали еще одну голливудскую студию

Голливудская студия оказалась жертвой известной группы хакеров, специализирующейся на взломе организаций и краже больших объемов данных.

Речь идет о студии Line 204, где снимались такие звезды, как Николь Кидман, Бритни Спирс, Кэти Холмс, Дженнифер Лопес, Квентин Тарантино, Ридли Скотт и другие. Представители пояснили, что связались с ФБР по факту проникновения хакеров в компьютеры студии и кражи клиентской базы данных.

Все указывает на то, что виновата известная группа хакеров The Dark Overlord, которая прославилась кражей огромного количества информации. Киберпреступники требовали выкуп, угрожая поделиться скомпрометированной информацией со СМИ или опубликовать ее в Сети.

Генеральный директор Line 204 Элтон Батлер (Alton Butler) предположил, что взлом произошел на прошлой неделе.

«Могу подтвердить, что Line 204 стала жертвой международной кибератаки, имевшей место в четверг, 26 октября 2017 года. Мы немедленно приняли меры для минимизации ущерба и блокировки дальнейшего вторжения, чтобы защитить информацию нашей компании и наших клиентов», - говорит Батлер.

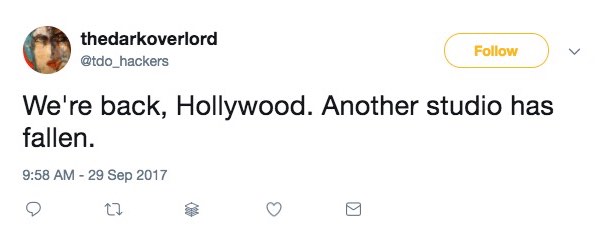
Однако по данным сайта DataBreaches.net, пристально следящим за деятельностью The Dark Overlord, взлом произошел еще на месяц ранее. Это также доказывается сообщением в Twitter от лица хакерской группы, датируемым сентябрем:

Таким образом, список жертв хакерской группы The Dark Overlord продолжает расти. Например, совсем недавно эти хакеры заявили, что выкрали фотографии знаменитостей, сделанные в престижной британской клинике London Bridge Plastic Surgery.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru