



Хакеры из The Dark Overlord взломали еще одну голливудскую студию

Хакеры из The Dark Overlord взломали еще одну голливудскую студию

Хакеры из The Dark Overlord взломали еще одну голливудскую студию

Голливудская студия оказалась жертвой известной группы хакеров, специализирующейся на взломе организаций и краже больших объемов данных.

Речь идет о студии Line 204, где снимались такие звезды, как Николь Кидман, Бритни Спирс, Кэти Холмс, Дженнифер Лопес, Квентин Тарантино, Ридли Скотт и другие. Представители пояснили, что связались с ФБР по факту проникновения хакеров в компьютеры студии и кражи клиентской базы данных.

Все указывает на то, что виновата известная группа хакеров The Dark Overlord, которая прославилась кражей огромного количества информации. Киберпреступники требовали выкуп, угрожая поделиться скомпрометированной информацией со СМИ или опубликовать ее в Сети.

Генеральный директор Line 204 Элтон Батлер (Alton Butler) предположил, что взлом произошел на прошлой неделе.

«Могу подтвердить, что Line 204 стала жертвой международной кибератаки, имевшей место в четверг, 26 октября 2017 года. Мы немедленно приняли меры для минимизации ущерба и блокировки дальнейшего вторжения, чтобы защитить информацию нашей компании и наших клиентов», - говорит Батлер.

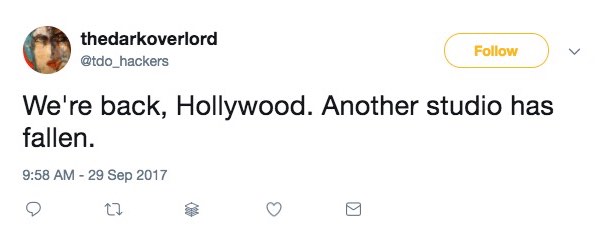
Однако по данным сайта DataBreaches.net, пристально следящим за деятельностью The Dark Overlord, взлом произошел еще на месяц ранее. Это также доказывается сообщением в Twitter от лица хакерской группы, датируемым сентябрем:

Таким образом, список жертв хакерской группы The Dark Overlord продолжает расти. Например, совсем недавно эти хакеры заявили, что выкрали фотографии знаменитостей, сделанные в престижной британской клинике London Bridge Plastic Surgery.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru