



Новый китайский RAT-троян выходит на новый уровень удаленного управления

Новый китайский RAT-троян выходит на новый уровень удаленного управления

Новый китайский RAT-троян выходит на новый уровень удаленного управления

Недавно обнаруженный троян удаленного доступа (RAT) HtpRAT расширяет возможности традиционных троянов, обеспечивая полное дистанционное выполнение команд. Вредонос был обнаружен исследователями RiskIQ, он является новым оружием китайских хакеров.

Большинство RAT-вредоносов могут отслеживать нажатия клавиш, делать скриншоты, записывать аудио и видео с веб-камеры или микрофона, устанавливать и удалять программы и управлять файлами. Кроме этого, они поддерживают фиксированный набор команд с разными идентификаторами – например, «file download» или «file upload» для загрузки файла.

htpRAT же позволяет злоумышленникам на стороне командного сервера C2 создавать новые функции и команды, которые могут быть отправлены вредоносу для выполнения. Эта возможность делает htpRAT очень гибкой вредоносной программой в руках киберпреступников.

Ассоциация государств Юго-Восточной Азии (АСЕАН), против которой направлены атаки с использованием htpRAT, может столкнуться с целой серией серьезных кибератак. Использование такого хорошо оснащенного вредоноса может вывести такие кампании на новый уровень.

К сожалению, в большинстве стран АСЕАН практика кибербезопасности неразвита, что делает правительственные и частные организации легкой добычей для хакеров. Так, например, опрос, проведенный ESET Asia в 2015 году, показал, что 78% пользователей интернета в Юго-Восточной Азии не получили никакого формального образования по кибербезопасности.

В рамках операции по борьбе с киберпреступностью, проводимой Интерполом, в регионе АСЕАН было обнаружено около 9 000 серверов С2 и сотни скомпрометированных веб-сайтов для проведения кибератак на местные организации.

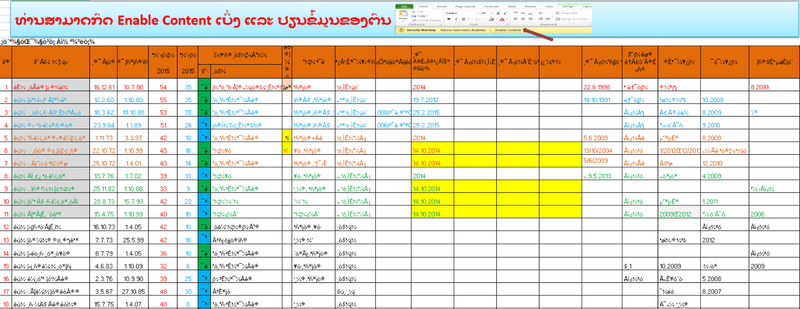
htpRAT доставляется жертвам при помощи вредоносных электронных писем, содержащих документ, который и загружает на компьютер пользователя вредоносную программу. Пример такого документа показан на рисунке ниже:

По мнению специалистов, htpRAT, при эффективном использовании, может позволить злоумышленникам выйти на новый уровень кибератак на предприятия и организации по всему миру.

Загрузить полный анализ этой вредоносной программы можно по этой ссылке.

Подпишитесь на новости

С декабря за возврат билета на поезд будут брать до 10% стоимости

Купить билет на всякий случай, а потом сдать перед поездкой станет дороже. С 1 декабря 2026 года сбор за возврат билетов на поезда дальнего следования будут рассчитывать по прогрессивной шкале: чем ближе отправление, тем выше процент.

Об изменениях сообщила «Пассажирская компания Сахалин». Решение принято ФАС, максимальный сбор составит 10% стоимости билета.

Размер сбора будет зависеть от срока возврата:

  • за 45 суток и более до отправления — 1%;
  • за 30-44 суток — 3%;
  • за 10-29 суток — 5%;
  • за 9 суток и менее — 10%.

Например, для билета стоимостью 5000 рублей сбор составит от 50 до 500 рублей. Передумали в последнюю неделю — платите по верхней ставке.

В РЖД объясняют нововведение борьбой с бронированиями про запас: пассажиры занимают места, а затем возвращают билеты непосредственно перед отправлением. Новая шкала должна стимулировать определяться с планами заранее.

Важная деталь: правила распространятся только на билеты, купленные с 1 декабря 2026 года. Для приобретённых до 30 ноября включительно сохранят прежний порядок, даже если возвращать их придётся уже после вступления изменений в силу.

RSS: Новости на портале Anti-Malware.ru