



Новый китайский RAT-троян выходит на новый уровень удаленного управления

Новый китайский RAT-троян выходит на новый уровень удаленного управления

Новый китайский RAT-троян выходит на новый уровень удаленного управления

Недавно обнаруженный троян удаленного доступа (RAT) HtpRAT расширяет возможности традиционных троянов, обеспечивая полное дистанционное выполнение команд. Вредонос был обнаружен исследователями RiskIQ, он является новым оружием китайских хакеров.

Большинство RAT-вредоносов могут отслеживать нажатия клавиш, делать скриншоты, записывать аудио и видео с веб-камеры или микрофона, устанавливать и удалять программы и управлять файлами. Кроме этого, они поддерживают фиксированный набор команд с разными идентификаторами – например, «file download» или «file upload» для загрузки файла.

htpRAT же позволяет злоумышленникам на стороне командного сервера C2 создавать новые функции и команды, которые могут быть отправлены вредоносу для выполнения. Эта возможность делает htpRAT очень гибкой вредоносной программой в руках киберпреступников.

Ассоциация государств Юго-Восточной Азии (АСЕАН), против которой направлены атаки с использованием htpRAT, может столкнуться с целой серией серьезных кибератак. Использование такого хорошо оснащенного вредоноса может вывести такие кампании на новый уровень.

К сожалению, в большинстве стран АСЕАН практика кибербезопасности неразвита, что делает правительственные и частные организации легкой добычей для хакеров. Так, например, опрос, проведенный ESET Asia в 2015 году, показал, что 78% пользователей интернета в Юго-Восточной Азии не получили никакого формального образования по кибербезопасности.

В рамках операции по борьбе с киберпреступностью, проводимой Интерполом, в регионе АСЕАН было обнаружено около 9 000 серверов С2 и сотни скомпрометированных веб-сайтов для проведения кибератак на местные организации.

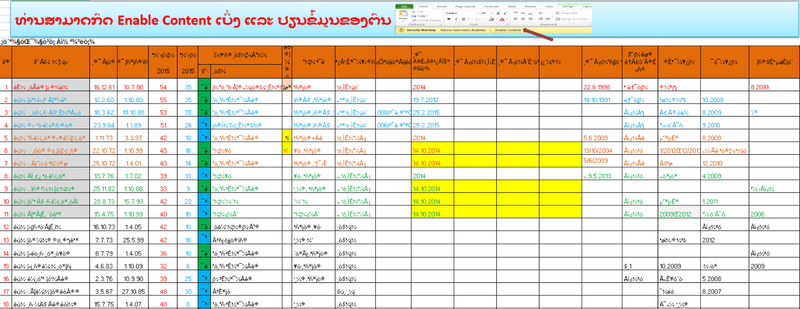
htpRAT доставляется жертвам при помощи вредоносных электронных писем, содержащих документ, который и загружает на компьютер пользователя вредоносную программу. Пример такого документа показан на рисунке ниже:

По мнению специалистов, htpRAT, при эффективном использовании, может позволить злоумышленникам выйти на новый уровень кибератак на предприятия и организации по всему миру.

Загрузить полный анализ этой вредоносной программы можно по этой ссылке.

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru