


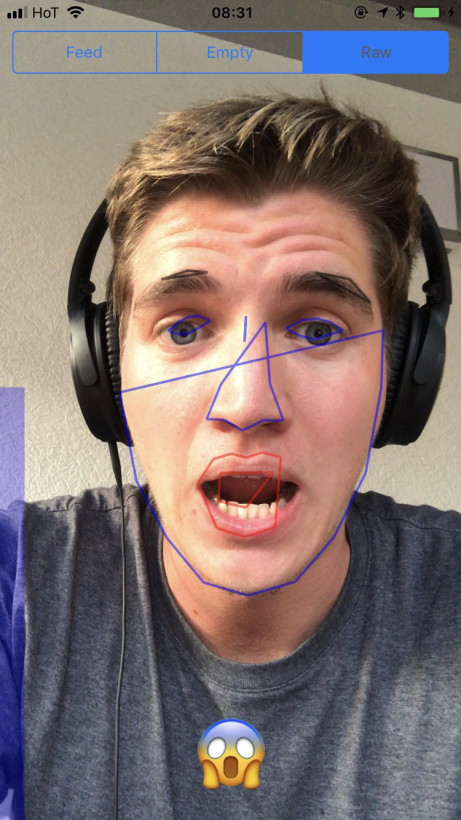

iPhone-приложения могут следить за пользователями через камеру

iPhone-приложения могут следить за пользователями через камеру

iPhone-приложения могут следить за пользователями через камеру

Специалист Google Феликс Краузе (Felix Krause) подробно описал настройку конфиденциальности в iOS, позволяющую приложениям на iPhone без вашего ведома фотографировать вас и снимать видео.

Исследователь отмечает, что разрешение использовать камеру позволит приложениям получить доступ как к основной, так и к фронтальной камерам, более того - фотографировать и записывать вас в любое время, когда приложение находится в активном состоянии. Помимо этого, эти фотографии и видео приложение может сразу загружать и запускать процесс изучения вашей мимики в реальном времени.

Все это происходит без каких-либо индикаторов, то есть пользователь ни по каким признакам не определит, что его фотографируют или записывают видео.

Краузе выложил видео на YouTube, в котором показана проблема:

Не нужно объяснять, что эта проблема вызвала серьезное беспокойство эксперта, в частности, специалист боится  развития сценария «Это особенность, а не ошибка». На данный момент благодаря этой «особенности» любое приложение может следить за пользователями.

Краузе говорит, что существую некоторые меры, которые можно предпринять в этой связи - например, купить на Amazon специальный антишпионский аксессуар, закрывающий камеру. Вторым способом будет запретить доступ к камере всем приложениям, правда в этом случае придется пожертвовать некоторыми привычными функциями.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru