



ESET представил анализ шифратора Diskcoder.D (Bad Rabbit)

ESET представил анализ шифратора Diskcoder.D (Bad Rabbit)

ESET представил анализ шифратора Diskcoder.D (Bad Rabbit)

Вирусная лаборатория ESET исследовала схему распространения шифратора Win32/Diskcoder.D (Bad Rabbit). Злоумышленники, стоящие за кибератакой 24 октября, использовали скомпрометированные сайты, популярные в России и некоторых других странах, затронутых эпидемией.

По данным ESET, Win32/Diskcoder.D – модифицированная версия Win32/Diskcoder.C, более известного как Petya/NotPetya. В новой вредоносной программе исправлены ошибки в шифровании файлов. Теперь шифрование осуществляется с помощью DiskCryptor – легитимного ПО с открытым исходным кодом, предназначенного для шифрования логических дисков, внешних USB-накопителей и образов CD/DVD, а также загрузочных системных разделов диска. 

Ключи генерируются с использованием CryptGenRandom и защищены жестко закодированным открытым ключом RSA 2048. Файлы зашифрованы с расширением .encrypted. Как и прежде, используется алгоритм AES-128-CBC.

Для распространения Diskcoder.D злоумышленники скомпрометировали популярные сайты, внедрив в них вредоносный JavaScript. Среди скомпрометированных площадок – сайты «Фонтанки», «Новой газеты в Санкт-Петербурге» и «Аргументов недели». 

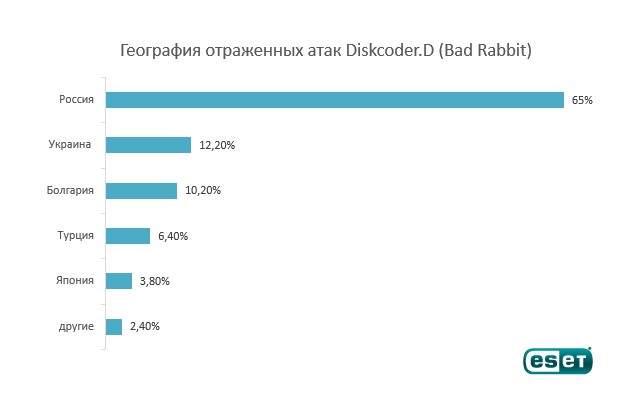
Атаке шифратора Diskcoder.D подверглись российские СМИ, а также транспортные компании и государственные учреждения Украины. Статистика атак в значительной степени соответствует географическому распределению сайтов, содержащих вредоносный JavaScript.


Когда пользователь заходит на зараженный сайт, вредоносный код передает информацию о нем на удаленный С&С-сервер. Далее логика на стороне сервера может определить, представляет ли посетитель сайта интерес, и при необходимости добавляет на страницу новый контент. В ESET наблюдали, как на скомпрометированном сайте появляется всплывающее окно с предложением загрузить обновление для Flash Player. В настоящее время связь вредоносной программы с удаленным сервером отсутствует. 

Нажав на кнопку «Install/Установить», пользователь инициирует загрузку исполняемого файла, который в свою очередь запускает в системе шифратор Win32/Filecoder.D. Далее файлы жертвы будут зашифрованы, и на экране появится требование выкупа в размере 0,05 биткоина (около 17 000 рублей). 

Заразив рабочую станцию в организации, шифратор может распространяться внутри корпоративной сети через протокол SMB. В отличие от своего предшественника Petya/NotPetya, Bad Rabbit не использует эксплойт EthernalBlue – вместо этого он сканирует сеть на предмет открытых сетевых ресурсов. На зараженной машине запускается инструмент Mimikatz для сбора учетных данных. Предусмотрен жестко закодированный список логинов и паролей. 

Подпишитесь на новости

ТризТех замахнулся на 20% рынка NGFW и всю российскую сетёвку

ТризТех планирует уже по итогам 2026 года занять 15-20% российского рынка межсетевых экранов нового поколения. В деньгах вендора это более 7,5 млрд рублей. Амбиции скромностью не страдают. Судя по анонсам компании, одним NGFW дело вообще не ограничится.

Планы раскрыл генеральный директор ТризТех Денис Кораблёв на первой большой конференции компании «День ТризТех: звезда родилась».

По представленной оценке, российский рынок NGFW в деньгах заказчиков вырастет с 60,5 млрд рублей в 2025 году до 70,5 млрд в 2026-м, а к 2030 году может достичь 146,3 млрд рублей.

 

В компании считают, что период бешеного импортозамещения заканчивается. Если в 2024 году на рынке насчитывалось 30-40 производителей NGFW, то сейчас, по оценке ТризТех, осталось менее семи реальных продуктов.

 

Покупатели, по мнению компании, переходят от срочной замены зарубежных решений и неработающих российских аналогов к осознанному выбору. Сам PT NGFW в 2027 году должен получить поддержку ГОСТ VPN.

Но компания метит заметно шире привычного периметра: ТризТех разрабатывает собственные коммутаторы — от кампусного уровня до дата-центров, Wi-Fi-роутеры, а также ADC/L7-балансировщики.


 

Рынок балансировки приложений компания оценивает примерно в 15 млрд рублей. До 2022 года он практически полностью принадлежал зарубежным поставщикам, а теперь на нём присутствуют шесть-семь российских решений.

Правда, в ТризТех утверждают, что лишь единицы написали продукт с нуля, остальные допиливают и продают Open Source, а некоторые заказчики предпочитают разбираться с открытым кодом самостоятельно.

Заявленная цель с коммутаторами звучит прямо: повторить успех PT NGFW. Получится ли забрать пятую часть рынка за несколько месяцев — вопрос открытый.

Напомним, на том же мероприятии Максут Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru