



Check Point: Новый IoT-ботнет гораздо мощнее Mirai

Check Point: Новый IoT-ботнет гораздо мощнее Mirai

Check Point: Новый IoT-ботнет гораздо мощнее Mirai

Исследователи Check Point отметили появление новых ботнет-технологий, захватывающих устройства IoT гораздо большими темпами чем ботнет Mirai, нашумевший в 2016 году.

IoT-ботнеты представляют собой подключенные к интернету смарт-устройства, зараженные вредоносной программой, позволяющей злоумышленнику полностью их контролировать. Кибератаки с участием таких ботов являются одними из самых разрушительных для предприятий.

Check Point утверждает, что надвигается новая, гораздо более сложная вредоносная кампания, быстро распространяющаяся по всему миру. В этой ситуации, по мнению экспертов, очень важно, чтобы организации приняли соответствующие меры как можно скорее.

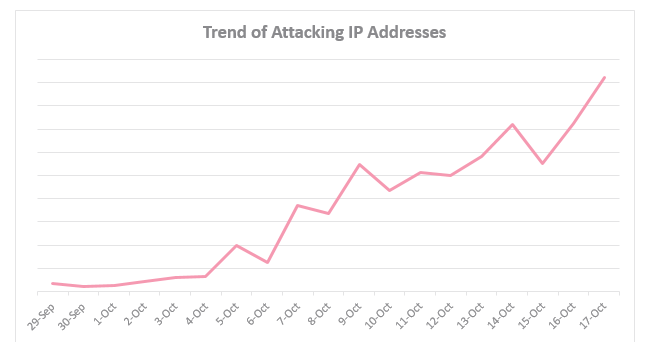
Первые признаки были обнаружены в последние несколько дней сентября с помощью системы предотвращения вторжений Check Point (IPS). Хакеры все чаще предпринимают попытки использовать комбинацию уязвимостей, обнаруженных в различных IoT-устройствах.

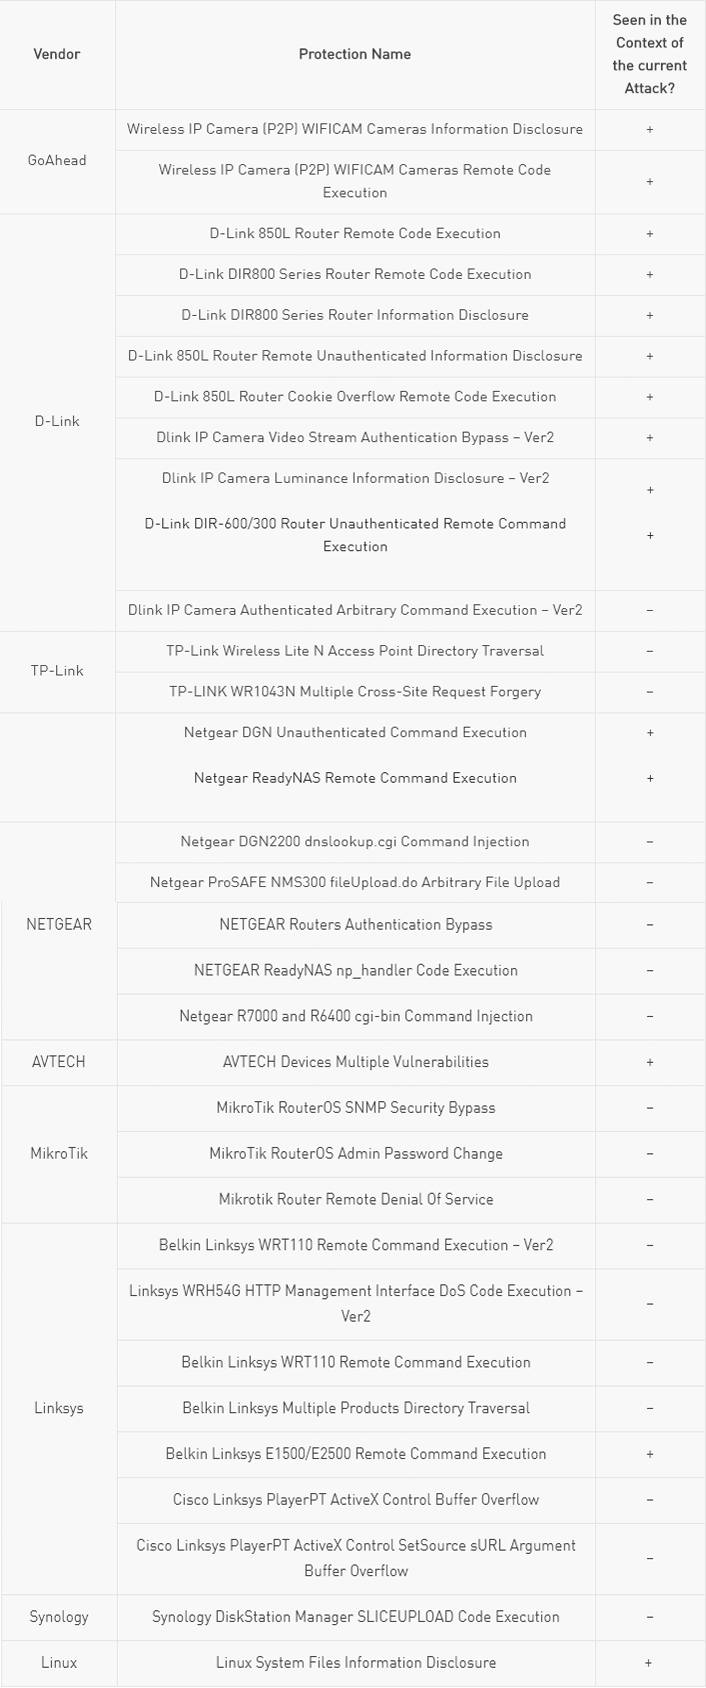
С каждым днем используемый вредонос начинает эксплуатировать все большее количество уязвимостей в беспроводных IP-камерах производителей GoAhead, D-Link, TP-Link, AVTECH, NETGEAR, MikroTik, Linksys и Synology. Вскоре исследователи пришли к выводу, что атака исходит от таких же IoT-устройств.

«На данный момент у нас есть основания считать, что более миллиона организаций во всем мире уже пострадали от нового ботнета. Наши исследования показывают, что скоро нас ждет сильный всплеск таких атак, кибер-ураган», - пишет Check Point.

Исследователи опубликовали таблицу, где перечислены устройства, связанные с этой атакой:

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru