



Эксперты Trend Micro: WannaCry можно купить всего за 50 долларов

Эксперты Trend Micro: WannaCry можно купить всего за 50 долларов

Эксперты Trend Micro: WannaCry можно купить всего за 50 долларов

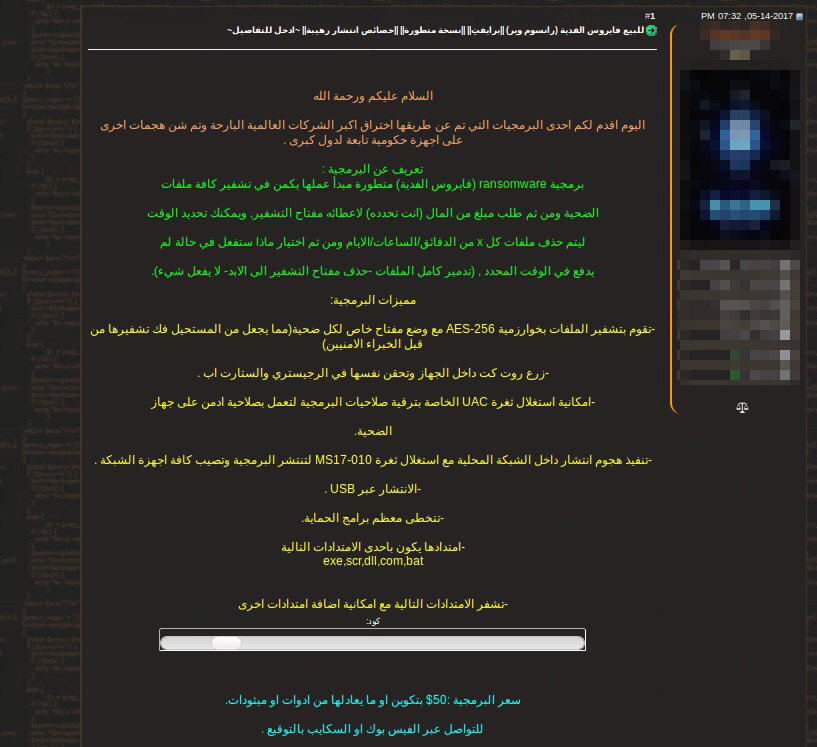
Исследователи Trend Micro наткнулись на одно из рекламных объявлений на арабоязычном хакерском форуме, предлагающее купить пожизненную лицензию на обновляемые варианты вымогателя WannaCry всего за 50 долларов.

Относительно низкая цена WannaCry также отражает еще один уникальный аспект ближневосточного и североафриканского хакерского «братства». В отличие от рынков в России и Северной Америке, например, где киберпреступники стремятся получить прибыль, хакерская среда на Ближнем Востоке и в Северной Африке – целая культура, идеология.

Вредоносные программы вроде троянов удаленного доступа, клавиатурных шпионов и инструментов распространения спама отдаются на таких рынках почти даром. Более того, участники хакерских форумов сотрудничают, например, планируя совместные DDoS-атаки и взломы сайтов.

Рисунок 1. Реклама вымогателя WannaCry на арабоязычном хакерском форуме

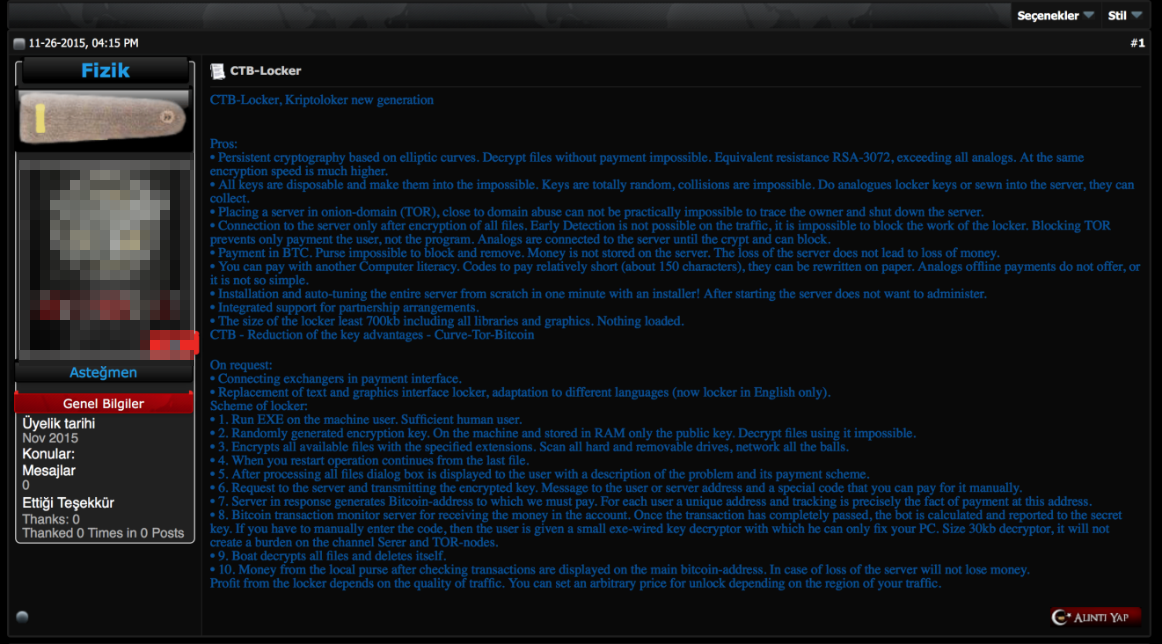
Другие вымогатели также продаются на таких подпольных форумах. Например, эксперты наблюдали продажу CTB-Locker (он же Critroni и Curve-Tor-Bitcoin) на турецком форуме российским киберпреступником под именем Fizik.

Здесь прослеживается еще одна тенденция – российские киберпреступники иногда продают свои товары на ближневосточных и североафриканских хакерских форумах. Более того, иногда оттуда даже нанимают программистов и разработчиков.

Рисунок 2. Реклама Fizik’а на турецком хакерском форуме

Специалисты Trend Micro также опубликовали свои исследования киберпреступных торговых площадок, где анализируются такие вещи, как средние цены на хакерских форумах и перспективы регионов на карте киберпреступности.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru