



Похищающий информацию вредонос FormBook атакует США и Южную Корею

Похищающий информацию вредонос FormBook атакует США и Южную Корею

Похищающий информацию вредонос FormBook атакует США и Южную Корею

В течение последних нескольких месяцев специалисты компании FireEye наблюдали несколько крупномасштабных рекламных кампаний, распространяющих вредоноса FormBook. FormBook славится тем, что похищает важную информацию, в данном случае он был нацелен на авиационно-космическую и производственную сферы США и Южной Кореи.

Зловред FormBook доставляется пользователям через электронную почту в нескольких видах:

  • PDF-файлы с ссылками на скачивание
  • Файлы DOC и XLS, содержащие вредоносные макросы
  • Архивы ZIP, RAR, ACE и ISO, внутри которых располагается exe-файл

PDF и DOC/XLS были замечена в атаках на США, когда архивы рассылались как в США, так и в Южную Корею. К слову, FormBook рекламировался на различных хакерских форумах с начала 2016 года.

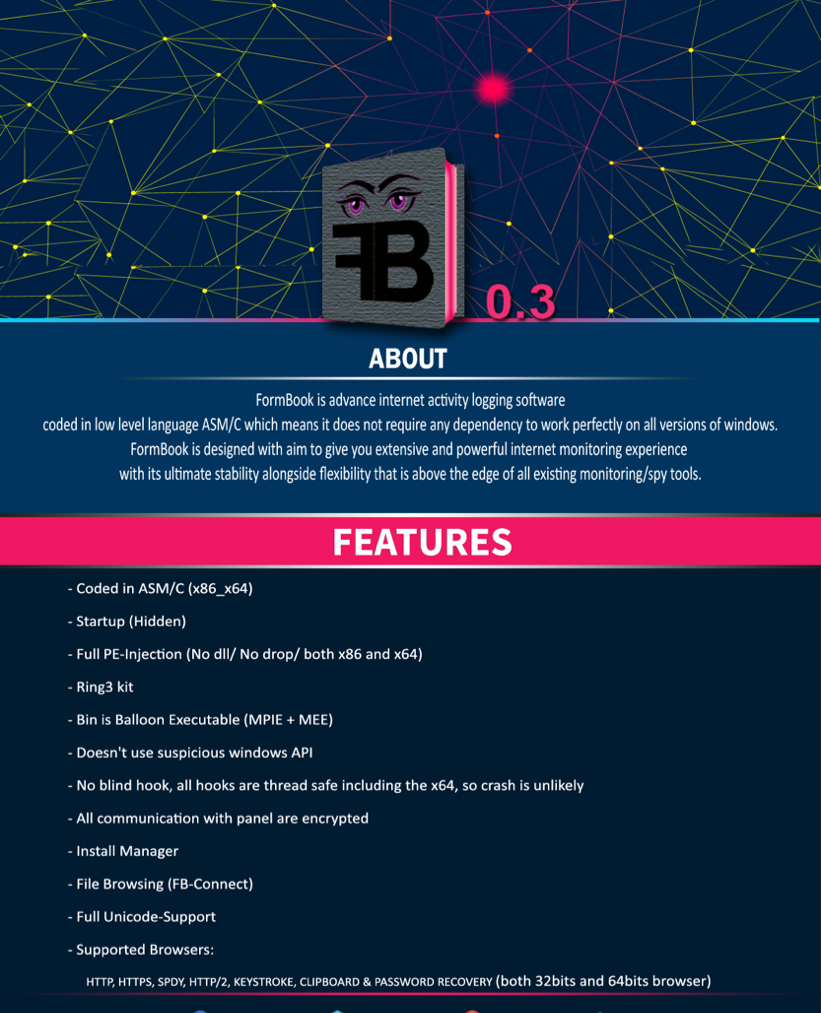
Вредоносная программа внедряется в различные процессы, записывает нажатие клавиш и извлекает информацию из HTTP-сессий жертвы. Также предусмотрено выполнение команд, поступающих от сервера злоумышленников, в их перечень входит загрузка и запуск файлов, запуск процессов, завершение работы или перезагрузка системы, а также кража файлов cookie и локальных паролей.

Одной из наиболее интересных функций FormBook является считывание модуля Windows ntdll.dll и прямой вызов его функций, что делает перехват уровня пользователями неэффективным. Также зловред отличается тем, что случайным образом изменяет путь, имя файла, расширение файла и раздел реестра, используемый для сохранения, чтобы обеспечить себе долгое присутствие в системе.

Возможности FormBook включают:

  • Логирование нажатий клавиш
  • Мониторинг буфера обмена
  • Получение информации из HTTP/HTTPS/SPDY/HTTP2-форм
  • Кража паролей из браузеров и почтовых клиентов
  • Снятие скриншотов

FormBook может получать следующие удаленные команды с сервера злоумышленников:

  • Обновить бота в системе
  • Загрузить и выполнить файл
  • Удалить бот из хост-системы
  • Запустить команду через ShellExecute
  • Очистить файлы cookies браузера
  • Перезагрузить систему
  • Выключить систему
  • Собрать пароли и сделать скриншот
  • Загрузить и распаковать ZIP-архив

Сервер киберпреступников находится, как правило, в следующих доменах верхнего уровня: .site, .website, .tech, .online и .info. Инфраструктура сервера размещена на украинском хостинге BlazingFast.io.

Конфиденциальные данные, собранные с помощью FormBook, могут использоваться для дополнительных действий киберпреступников, например, для вымогательства или мошенничества с банками.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru