



Кампания KnockKnock атакует корпоративные email-аккаунты Office 365

Кампания KnockKnock атакует корпоративные email-аккаунты Office 365

Кампания KnockKnock атакует корпоративные email-аккаунты Office 365

Исследователи рассказали об атаке на почтовые учетные записи Office 365 Exchange Online, получившей имя KnockKnock. Целью злоумышленников являются организации в области производства, финансовых услуг, здравоохранения, потребительских товаров и государственный сектор США. В основном пострадали корпоративные email-аккаунты, которым не хватало настроенных политик безопасности.

Вредоносная кампания, о которой идет речь, основана на уникальной стратегии атаки на административные учетные записи, обычно используемые для интеграции корпоративных почтовых систем с программным обеспечением для автоматизации сбыта и продаж. Уникальность таких учетных записей в том, что они не привязаны к конкретному человеку, и требуют автоматического использования, как следствие, отличаются отсутствием защиты политиками безопасности, такими, например, как многофакторная аутентификация (MFA).

После получения доступа к корпоративной учетной записи Office 365 KnockKnock извлекает любые данные, находящиеся в папке «Входящие», создает новое правило и инициирует фишинг-атаку с целью распространения заражения в рамках одного предприятия.

Основная часть активности кампании KnockKnock пришлась на летние месяцы, примечательно, что вместо большого охвата множества целей киберпреступники сфокусировались на таргетированных, точечных атаках. Каждая атака пыталась получить контроль лишь над пятью адресами электронной почты.

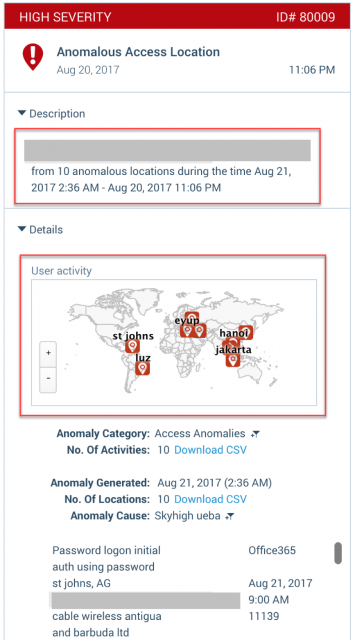
Экспертам из Skyhigh удалось обнаружить эта атаки благодаря поведенческим алгоритмам, проанализированным их системами машинного обучения. В этом анализе была отражена следующая схема атак:

  • Хакеры использовали 63 сети и 83 IP-адреса для проведения своих атак.
  • Примерно 90 процентов попыток входа в систему поступали из Китая. Остальные были зафиксированы из России, Бразилии, США, Аргентины и еще 11 стран.
  • Атаковали отделы, связанные с инфраструктурой и IoT на крупных предприятиях, в таких отраслях, как производство, финансовые услуги, здравоохранение, потребительские товары, а также государственный сектор США.
  • Почти все пострадавшие учетные записи не принадлежали конкретному лицу, а были автоматизированы.
Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru