



Выпущен инструмент для подбора BitLocker-пароля BitCracker

Выпущен инструмент для подбора BitLocker-пароля BitCracker

Выпущен инструмент для подбора BitLocker-пароля BitCracker

Эксперты представили инструмент BitCracker, разработанный для взлома пароля BitLocker и использующий ресурсы графического процессора. Атака была протестирована на нескольких блоках памяти, зашифрованных с помощью BitLocker, работающего на Windows 7, Window 8.1 и Windows 10.

Для CUDA-реализации потребуется CUDA 7.5 и графический процессор NVIDIA с минимальным значением cc3.5. В этой реализации используется скрипт build.sh для создания 3 исполняемых файлов:

  • Хеш-экстрактор
  • BitCracker CUDA-версии
  • BitCracker OpenCL-версии

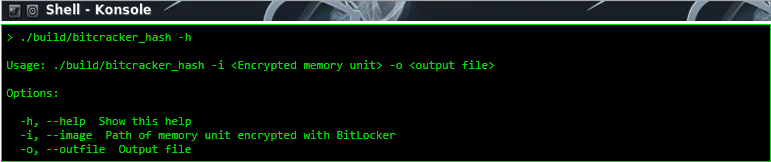
Исполняемые файлы хранятся в каталоге сборки. Перед началом атаки нужно запустить bitcracker_hash, чтобы извлечь хэш из зашифрованного блока памяти.

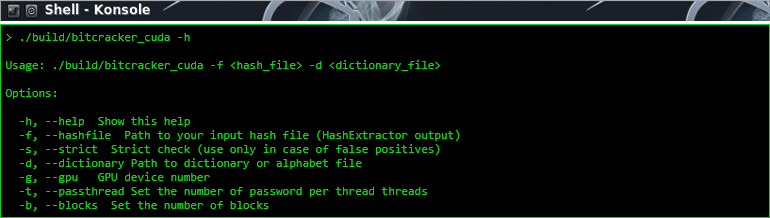
Затем можно использовать полученный файл для запуска атаки BitCracker.

В случае ложных срабатываний вы можете использовать опцию -s, осуществляющую проверку правильности конечного результата. В настоящее время BitCracker может подбирать пароли длиной от 8 до 27 символов. Следует учитывать, что BitCracker никак не маскирует атаку, не поддерживает механизм кэширования или создание интеллектуального словаря.

Разработчики выпустили OpenCL-версию своего инструмента в виде плагина для John The Ripper.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru