



Хакеры нашли новый способ взлома банкоматов

Хакеры нашли новый способ взлома банкоматов

Хакеры нашли новый способ взлома банкоматов

В своем докладе эксперты Trend Micro подчеркивают растущее число атак, нацеленных на банкоматы, и отмечают изменения в подходах злоумышленников, которые теперь отличаются от скиммеров, поддельных клавиатур и внедренных вредоносных программ и, более того, не требуют физического взаимодействия с машиной.

Как отмечает Trend Micro, удаленные атаки на банкоматы не так просто осуществить, это несет в себе определенные риски, связанные с раскрытием личности атакующего. Основным вектором в этом процессе выступают сотрудники банка, являющиеся, по мнению некоторых экспертов, самым ненадежным звеном.

Фишинговые письма, содержащие вредоносные исполняемые файлы, являются предпочтительным методом для получения учетных данных банковских сотрудников. После получения таких данных хакеры могут завладеть банкоматами, внедрив вредоносный код.

«Некоторые семейства вредоносных программ имеют возможность самоуничтожения, тем самым они скрывают сам факт компрометации устройства» - говорят в Trend Micro.

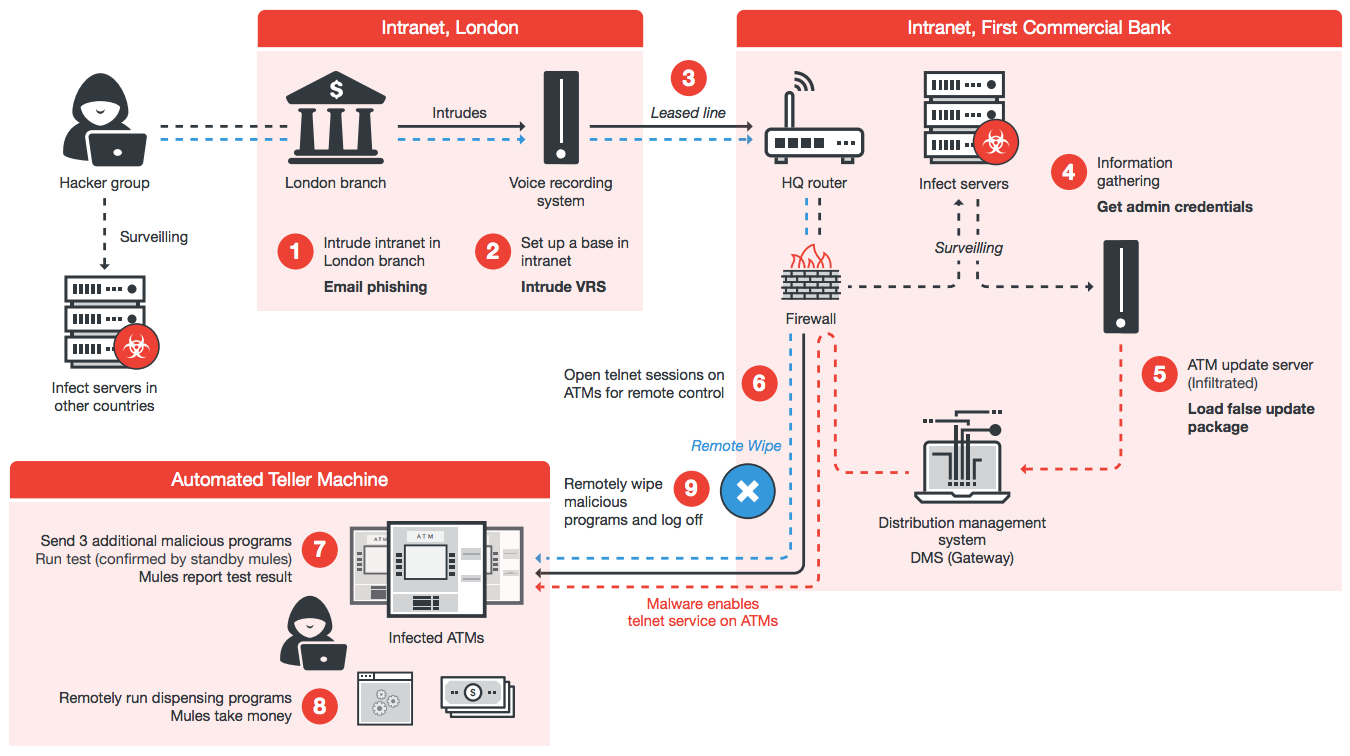
Характерным примером является атака, организованная в июле 2016 года, на банк First Commerce Bank. При отсутствии физического доступа хакерам удалось тогда украсть сумму, эквивалентную 2,4 миллионам долларов США.

Сама схема атаки было довольно сложна - она началась в лондонском филиале банка, где хакеры использовали систему записи голоса для кражи учетных данных администратора домена и получения доступа к тайваньскому филиалу. После этого, используя поддельный пакет обновления для банкомата, хакеры включили службу telnet на машинах, что позволило им загружать различные программы.

«Примечательно, что после успешной атаки хакеры удалили из банкомата вредоносные программы, не оставив следов», - утверждают исследователи.

«Несмотря на то, что удаленные атаки не были зарегистрированы в более крупных регионах, таких как Соединенные Штаты и Канада, мы считаем, что это новая тенденция, которая будет развиваться, и получит популярность», - заявляют эксперты.

Подпишитесь на новости

Claude работает со сбоями: Anthropic сообщила о проблемах с claude.ai

13 ноября пользователи Claude от Anthropic жалуются на сбои в работе сервиса. На странице статуса Claude у чат-бота claude.ai и ИИ-ассистента Claude Cowork указано снижение производительности. Claude Code, Claude API и консоль для разработчиков работают в обычном режиме.

Состояние сервисов Anthropic публикует на странице статуса Claude.

Отдельного сообщения об инциденте на 13 ноября компания пока не опубликовала, причину сбоя тоже не назвала.

Downdetector показывает пик около 12:00 по Москве.



Накануне у Claude перестал нормально работать коннектор Microsoft 365, через который чат-бот получает доступ к почте, календарю, SharePoint и чатам Teams. Anthropic начала разбираться с ошибками 12 ноября в 20:52 по московскому времени.

Позже корпорация сообщила, что проблема на стороне внешнего поставщика: большинство запросов к почте, календарю и поиску завершались ошибкой, а у части пользователей не открывалась надстройка Claude для Outlook.

В 1:23 мск 13 ноября Anthropic уточнила, что причина в сбое самой Microsoft 365, и большинство запросов по-прежнему не проходят.

Сбой Microsoft 365 начался вечером 12 ноября. Компания объяснила его тем, что часть серверов неожиданно стала недоступна, а нагрузка легла на оставшиеся.

RSS: Новости на портале Anti-Malware.ru