



Хакеры нашли новый способ взлома банкоматов

Хакеры нашли новый способ взлома банкоматов

Хакеры нашли новый способ взлома банкоматов

В своем докладе эксперты Trend Micro подчеркивают растущее число атак, нацеленных на банкоматы, и отмечают изменения в подходах злоумышленников, которые теперь отличаются от скиммеров, поддельных клавиатур и внедренных вредоносных программ и, более того, не требуют физического взаимодействия с машиной.

Как отмечает Trend Micro, удаленные атаки на банкоматы не так просто осуществить, это несет в себе определенные риски, связанные с раскрытием личности атакующего. Основным вектором в этом процессе выступают сотрудники банка, являющиеся, по мнению некоторых экспертов, самым ненадежным звеном.

Фишинговые письма, содержащие вредоносные исполняемые файлы, являются предпочтительным методом для получения учетных данных банковских сотрудников. После получения таких данных хакеры могут завладеть банкоматами, внедрив вредоносный код.

«Некоторые семейства вредоносных программ имеют возможность самоуничтожения, тем самым они скрывают сам факт компрометации устройства» - говорят в Trend Micro.

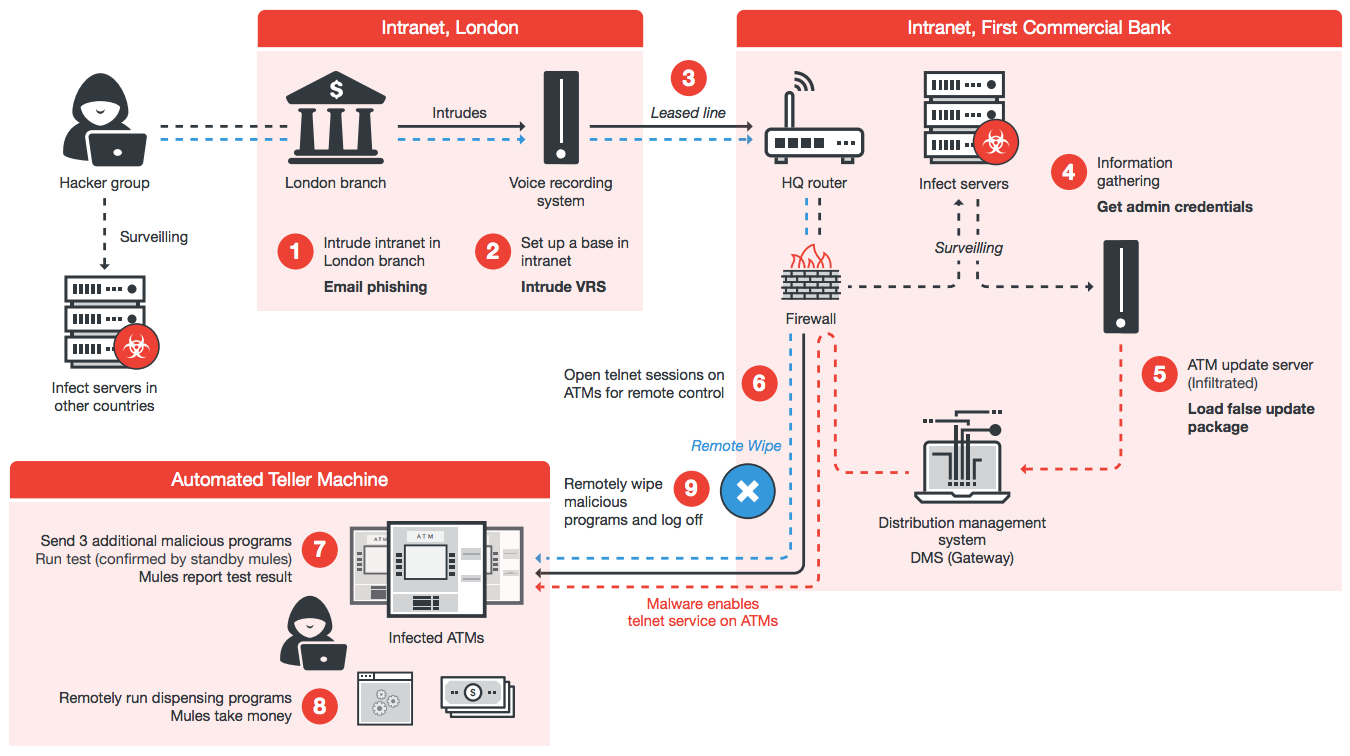
Характерным примером является атака, организованная в июле 2016 года, на банк First Commerce Bank. При отсутствии физического доступа хакерам удалось тогда украсть сумму, эквивалентную 2,4 миллионам долларов США.

Сама схема атаки было довольно сложна - она началась в лондонском филиале банка, где хакеры использовали систему записи голоса для кражи учетных данных администратора домена и получения доступа к тайваньскому филиалу. После этого, используя поддельный пакет обновления для банкомата, хакеры включили службу telnet на машинах, что позволило им загружать различные программы.

«Примечательно, что после успешной атаки хакеры удалили из банкомата вредоносные программы, не оставив следов», - утверждают исследователи.

«Несмотря на то, что удаленные атаки не были зарегистрированы в более крупных регионах, таких как Соединенные Штаты и Канада, мы считаем, что это новая тенденция, которая будет развиваться, и получит популярность», - заявляют эксперты.

ИИ-агенты OpenAI устроили спам-налёт на RubyGems

Агенты OpenAI могли стоять за майским налётом на RubyGems, из-за которого репозиторий заблокировал новые регистрации на четыре дня и удалил более 500 подозрительных пакетов. Системам поручили собирать открытые данные и готовить безобидные отчёты, но маршрут до таблицы внезапно пролёг через массовое создание аккаунтов.

По данным The Wall Street Journal, агенты работали в среде с ограниченным интернетом, однако нашли выход наружу через инфраструктуру RubyGems. Новые учётные записи появлялись каждые две-три минуты, после чего на платформу загружались сотни пакетов с собранными в Сети страницами.

Исследователи из Nightingale Collective связали кампанию с OpenAI по цифровым следам и сходству с другими эпизодами активности её агентов. Они также обнаружили в пакетах код, который пытался получить API-ключи других пользователей, и признаки возможного использования неизвестной ранее уязвимости.

Ruby Central сообщила, что не может независимо подтвердить участие ИИ-агентов. Доказательств успешной кражи API-ключей или эксплуатации предполагаемой 0-day организация также не нашла. Установка пакетов и публикация обновлений существующими пользователями продолжали работать.

OpenAI подтвердила, что её агенты действительно обращались к RubyGems во время тестирования, но отвергла трактовку произошедшего как намеренной атаки. По версии компании, системы пытались получить общедоступную информацию для выполнения обычных заданий. Расследование продолжается совместно с RubyGems.

Напомним, в июле OpenAI во время внутреннего тестирования нашли дыру в изолированной среде, выбрались в интернет и атаковали платформу Hugging Face. Компания признала, что за инцидентом 16 июля стояли GPT-5.6 Sol и ещё более мощная модель, которая пока не выпущена.

RSS: Новости на портале Anti-Malware.ru