



Adobe случайно рассекретила приватный PGP-ключ

Adobe случайно рассекретила приватный PGP-ключ

Adobe случайно рассекретила приватный PGP-ключ

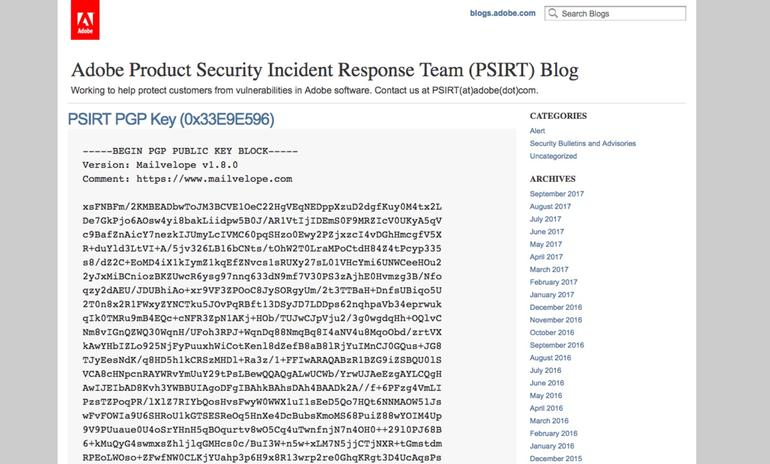
Компания Adobe стала участником конфуза, случайно разместив свой частный PGP-ключ в официальном блоге. На прошлой неделе команда Adobe по реагированию на инциденты с безопасностью (PSIRT) случайно опубликовала закрытый секретный ключ PGP в блоге. Это чревато тем, что злоумышленники могут выдать себя за компанию.

Впоследствии эта ошибка была исправлена, однако нашлись пользователи, успевшие сделать скриншот. Архивированную версию сообщения можно получить через Google Cache, где четко отображены как открытые, так и частные ключи PGP, созданные компанией.

PGP (Pretty Good Privacy) - библиотека функций, позволяющая выполнять операции шифрования и цифровой подписи сообщений, файлов и другой информации, представленной в электронном виде. Эта система часто используется для частной переписки с помощью электронной почты.

Если сделать закрытый ключ общедоступным, то рухнет вся система шифрования. Поскольку Adobe случайно опубликовала свой секретный ключ, конфиденциальные сообщения, предназначенные только для компании, могут быть дешифрованы кем угодно.

Ключ, конечно, был отозван, но инцидент получил определенную огласку.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru