



Замечен новый вариант Locky, добавляющий к файлам расширение .ykcol

Замечен новый вариант Locky, добавляющий к файлам расширение .ykcol

Замечен новый вариант Locky, добавляющий к файлам расширение .ykcol

Эксперт Stormshield предупреждает о появлении нового варианта вымогателя Locky, для которого характерно расширение .ykcol, добавляемое к зашифрованным файлам. Некоторые ресурсы утверждают, что это вредонос Ykcol, однако эксперт подчеркнул, что это именно новый Locky.

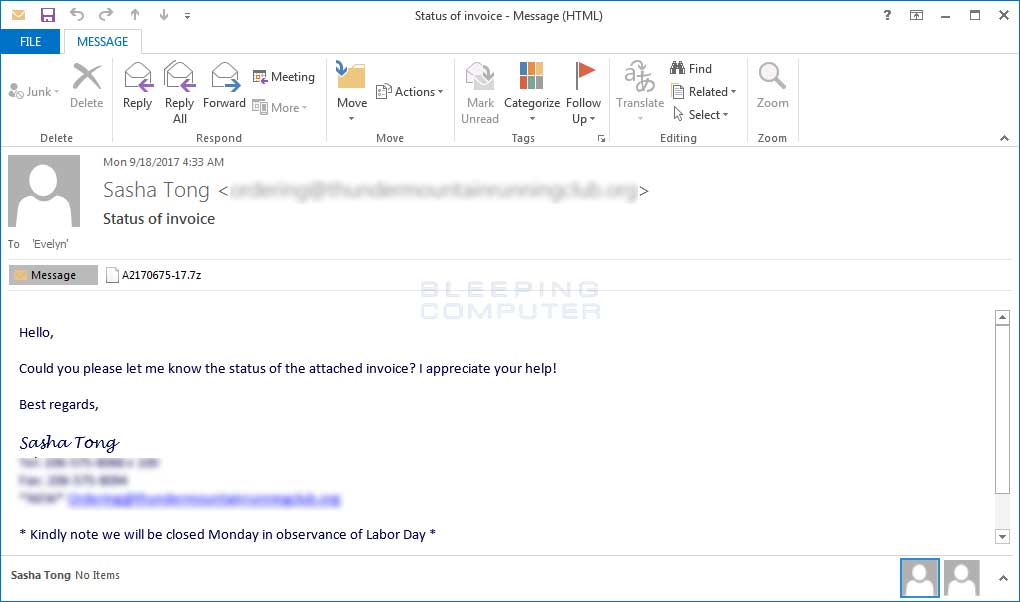
В настоящее время этот вариант Locky распространяется через спам-письма, содержащие вложения в формате 7zip или 7z. В этих архивах находится файл VBS, который при выполнении загрузит исполняемый файл Locky с удаленного сайта и запустит его.

Странно, что злоумышленники используют приложение 7z, учитывая, что многие получатели могут не иметь программного обеспечения, необходимого для его открытия. Вероятно, это делается для обхода более строгих фильтров, недавно установленных Gmail и другими почтовыми службами.

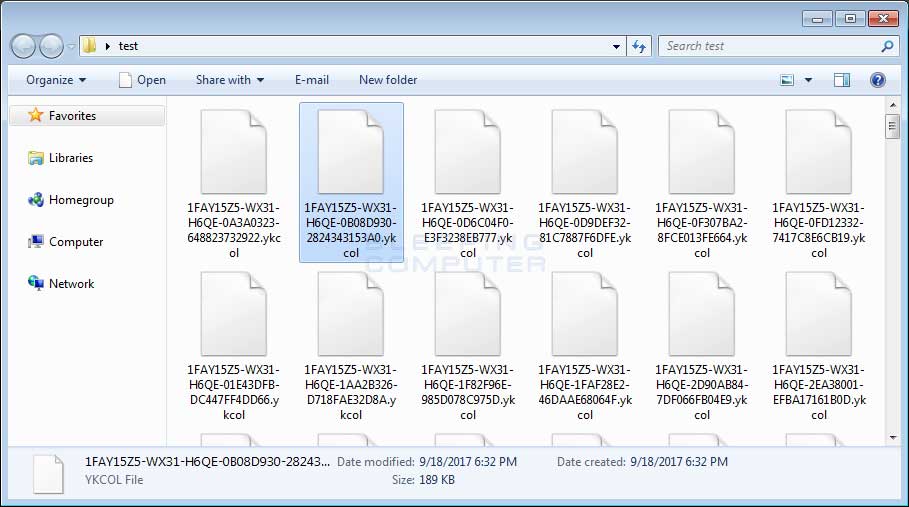
После того, как исполняемый файл вымогателя будет загружен и выполнен, он сканирует компьютер на наличие файлов и шифрует их. Этот вариант Locky меняет имя файла, добавляя затем расширение .ykcol. При переименовании файла он использует формат [первые_8_символов_ID]-[первые_4_символа_ID]-[следующие_4_символа_ID]-[4_произвольных_символа]-[12_ произвольных_символов].ykcol.

Это означает, что файл с именем 1.png будет зашифрован и назван «E87091F1-D24A-922B-00F6B112-72BB7EA6EADF.ykcol».

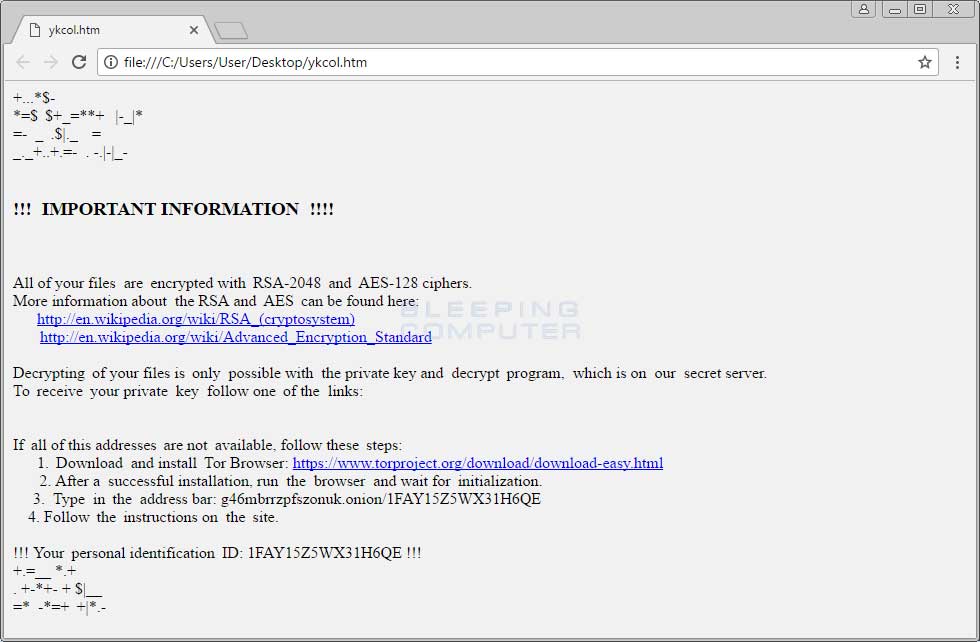
После того, как Locky завершит шифрование компьютера, он удалит загруженный исполняемый файл и затем отобразит информацию о выкупе, отображаемую посредством двух файлов ykcol.htm и ykcol.bmp.

К сожалению, в настоящее время невозможно дешифровать файлы .ykcol, зашифрованные Locky, поэтому в очередной раз напоминаем про необходимость резервного копирования важных данных.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru