



Вымогатель PrincessLocker снизил сумму выкупа, но может удвоить ее

Вымогатель PrincessLocker снизил сумму выкупа, но может удвоить ее

Вымогатель PrincessLocker снизил сумму выкупа, но может удвоить ее

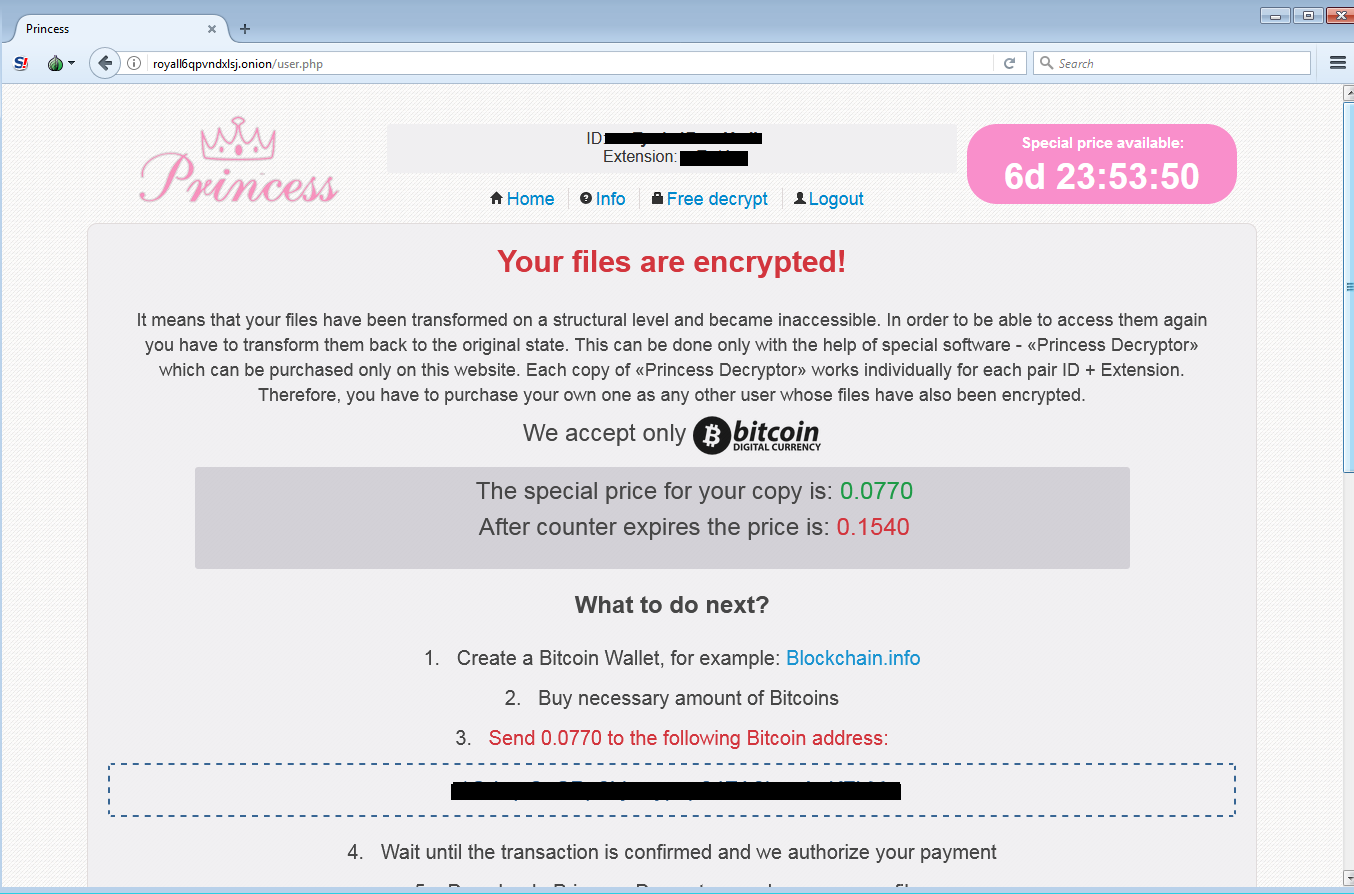
По словам экспертов Malwarebytes, вымогатель PrincessLocker продолжает атаковать компьютеры, требуя в качестве выкупа 0.0770 биткойнов (что по нынешнему курсу равно $350). В случае, если жертва в течение определенного периода времени не заплатит выкуп, он удваивается.

Хорошие новости заключаются в том, что сумма, требуемая злоумышленниками, резко снизилась, раньше она составляла 3 биткойна, что равно 13 000 долларов по нынешнему курсу.

Способом распространения PrincessLocker злоумышленники выбрали набор эксплойтов RIG, размещенный на сайтах. Все, что нужно сделать киберпреступникам – заманить пользователей на один из таких сайтов, затем браузер жертвы будет атакован. Если экслойтам удается пробить браузер или плагины пользователя, на компьютер устанавливается PrincessLocker.

«Экслойты на сайтах - довольно распространенная тактика в наши дни. В этом нет ничего нового» - говорит аналитик Malwarebytes, Жером Сегура (Jérôme Segura).

PrincessLocker представляет собой лишь один из множества вымогатеелй, расрпостраняемых таким образом. Например, проект ID Ransomware, поддерживаемый Майклом Гиллеспи (Michael Gillespie), в настоящее время насчитывает 473 уникальных типа выкупа.

Над данный момент экспертам неизвестно, насколько распространен PrincessLocker, масштабы его распространения еще только предстоит выяснить.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru