



MongoDB атаковали хакеры-вымогатели, насчитывается 26 000 новых жертв

MongoDB атаковали хакеры-вымогатели, насчитывается 26 000 новых жертв

MongoDB атаковали хакеры-вымогатели, насчитывается 26 000 новых жертв

Атаки вымогателя на базы данных MongoDB на прошлой неделе достигли пика, когда злоумышленникам удалось захватить более 26 000 серверов. Эти атаки, обнаруженные исследователями Диланом Кацем (Dylan Katz) и Виктором Геверсом (Victor Gevers), являются продолжением так называемого Апокалипсиса MongoDB, который начался в конце декабря 2016 года и продолжался в первые месяцы 2017 года.

В процессе этих атак киберпреступные группы сканировали сеть в поиске баз данных MongoDB, открытых для внешних подключений. Затем они уничтожили их содержимое и заменили его требованием выкупа.

Большинство из этих открытых баз данных принадлежали тестовым системам, но некоторые из них содержали данные о производстве. Также интересен тот факт, что некоторые компании выплачивали выкуп, а позже узнавали, что были обмануты, а у нападавших никогда не было их данных.

По словам экспертов, отслеживающих атаки и записывающих свои данные в таблицу Google Docs, в общей сложности хакеры разрушили более 45 000 баз данных, эта цифра может быть даже больше. Помимо MongoDB атаке подверглись также такие серверные технологии, как ElasticSearch, Hadoop, CouchDB, Cassandra и MySQL.

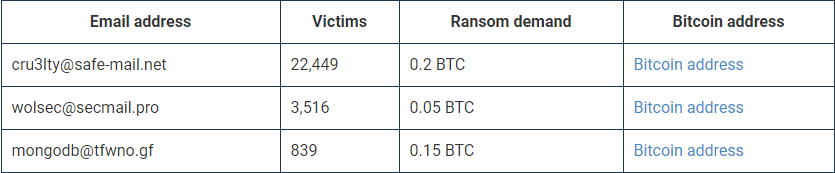
Три отдельные группы хакеров, принимающих участие в атаках, можно дифференцировать по адресам электронной почты, который они использовали в примечаниях о выкупе. На изображении ниже приведены данные по количеству жертв и сумме выкупа по каждой группе киберпреступников:

Эксперты также призывают обеспечить безопасность своих баз данных, так как наблюдались случаи, когда пользователи восстанавливали свои базы из бэкапов, но были успешно атакованы повторно.

«Нам потребуется выяснить подробности, чтобы получить полную картину. Что именно было не так с этими базами данных – неверные настройки безопасности, устаревшая версия или уязвимость» - говорит Геверс.

Геверс также уточнил, что ему потребуется пригласить некоторых внешних экспертов, чтобы они помогли ему проанализировать эти масштабные атаки.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru