



Хакерам удалось расшифровать 320 миллионов захэшированных паролей

Хакерам удалось расшифровать 320 миллионов захэшированных паролей

Хакерам удалось расшифровать 320 миллионов захэшированных паролей

Группа хакеров CynoSure Prime смогла расшифровать огромное количество хэшированных данных. Если быть точными, киберпреступникам удалось расшифровать 320 миллионов хэшей, опубликованных австралийским исследователем Троем Хантом (Troy Hunt).

Напомним, что два года назад CynoSure Prime осуществили похожую операцию, тогда были слиты 11 миллионов паролей Ashley Madison, однако это просто цветочки в сравнении с нынешним масштабом.

Опубликованная Хантом база данных хэшей включала в себя различные утекшие ранее данные. Таким образом в общей сложности насчитывалось 15 алгоритмов хэширования, большинство из них использовало SHA-1.

Но проблема заключается в слабости SHA-1, использовав инструмент MDXfind, хакеры смогли определить, какие алгоритмы использовались и их общее количество.

Хант признал наличие ошибки, так как изначально опубликовывал лишь хэши паролей в исследовательских целях, однако оказалось, что просочились также и имена. Также эксперт отметил, что данные хранятся в двух файлах, которые может найти любой пользователь, потратив две минуты.

Данный инцидент показывает, что когда речь идет о расшифровке хэшей, то для этого подойдут доступные инструменты - запуск MDXfind и Hashcat на четырехъядерном процессоре Intel Core i7-6700K с четырьмя графическими процессорами GeForce GTX 1080 и 64 ГБ памяти может легко справиться с этим.

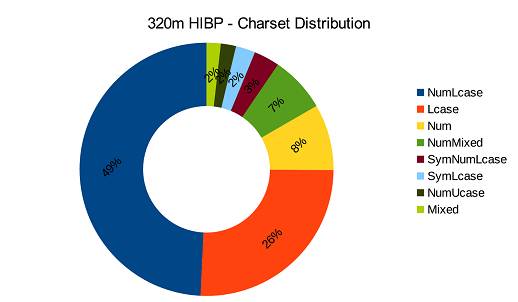
Данные на картинке ниже отображают, какие типы паролей используются чаще всего.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru