



Полиция получила контроль над доменом мошеннического онлайн-магазина

Полиция получила контроль над доменом мошеннического онлайн-магазина

Полиция получила контроль над доменом мошеннического онлайн-магазина

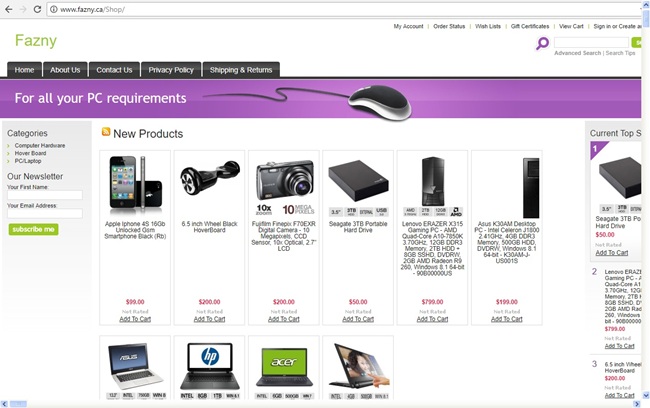
Канадская полиция захватила домен Fazny.ca, принадлежащий интернет-магазину электроники, который украл данные платежных карт пользователей и использовал их для совершения мошеннических покупок.

Согласно заявлению полиции, следственный отдел по борьбе с киберпреступностью начал изучать веб-сайт после того, как пользователь пожаловался на мошеннические покупки, появившиеся в его банковских выписках в мае этого года.

Сначала, как отметил пострадавший пользователь, стали возникать неоднократные ошибки при попытке купить продукты через магазин Fazny.ca, утверждалось, что платеж не может быть обработан. Вскоре после этого в его финансовой отчетности появилось несколько подозрительных покупок.

Полиция утверждает, что после тщательного расследования детективы «определили, что информация заявителя была украдена на fazny.ca».

Благодаря наличию судебного распоряжения полиции удалось захватить домен fazny.ca, чтобы уберечь других пользователей от подобных неприятностей.

Также утверждается, что сайт использовал рекламу Facebook, чтобы привлечь пользователей в свой магазин. Полиция говорит, что сайт был поддельным, а мошенники использовали украденные с легитимных сайтов изображения компьютерных аксессуаров.

На данном этапе расследование все еще продолжается, власти говорят, что они пытаются определить количество затронутых пользователей. Полиция также просит пользователей подать жалобы, если они были на сайте и видели подозрительные транзакции на своих карточках.

«Получение контроля над доменом служит двум целям: выявить количество жертв и предотвратить дальнейшее мошенничество. Мы также полагаем, что и другие пользователи стали жертвами этого сайта, поэтому призываем их сообщить нам об инциденте» - сказал Фил Хокинс (Phil Hawkins) из отдела расследования киберпреступлений.

Отметим, что пока полиции не удалось получить контроль над сервером злоумышленников.

HTML-экспорт Telegram позволял красть переписку, патч уже доступен

Исследователи из ExPatch обнаружили уязвимость в десктопной версии Telegram, позволявшую незаметно встраивать JavaScript в экспортированную историю переписки. В самом мессенджере вредоносное сообщение выглядело обычно, но после открытия HTML-файла в браузере скрипт мог скопировать сообщения на сервер злоумышленника или подменить содержимое страницы.

Проблема скрывалась в кнопках, которые боты размещают под сообщениями. Telegram экранировал потенциально опасные символы в тексте переписки, именах отправителей и других полях, но забывал делать это с подписями кнопок.

Бот мог спрятать там скрипт, замаскировав кнопку невидимыми символами. Ему необязательно было находиться в атакуемой группе. Сообщение с веб-кнопкой сохранялось при пересылке, поэтому участник мог самостоятельно занести скрипт в чат. Там он спокойно ждал экспорта хоть несколько месяцев.

После открытия заражённого файла код запускался без дополнительных кликов и получал доступ к сообщениям, именам отправителей, датам и другим данным внутри конкретной HTML-страницы.

Telegram делит крупные экспорты на файлы по тысяче сообщений, поэтому весь аккаунт одним махом не раскрывался. Зато скрипт мог переписать отображаемую историю или показать фальшивую форму проверки Telegram. На сервере переписка при этом не менялась.

Для атаки требовалось совпадение трёх условий: экспорт создали в уязвимой версии Telegram Desktop, вредоносное сообщение попало в файл, а пользователь открыл его в браузере с активным JavaScript. Случаи реальной эксплуатации не зафиксированы.

Уязвимость присутствовала в версиях с 4.15.1 по 6.9.3. Исправление вошло в бету 6.9.4 и стабильную версию 7.0.1, выпущенную 14 июля. Однако обновление не лечит уже сохранённые HTML-файлы.

Исследователи советуют повторно экспортировать старые чаты после обновления либо открывать прежние копии с отключённым JavaScript.

RSS: Новости на портале Anti-Malware.ru