



Фото голого Джастина Бибера хакеры добавили в Instagram Селены Гомес

Фото голого Джастина Бибера хакеры добавили в Instagram Селены Гомес

Фото голого Джастина Бибера хакеры добавили в Instagram Селены Гомес

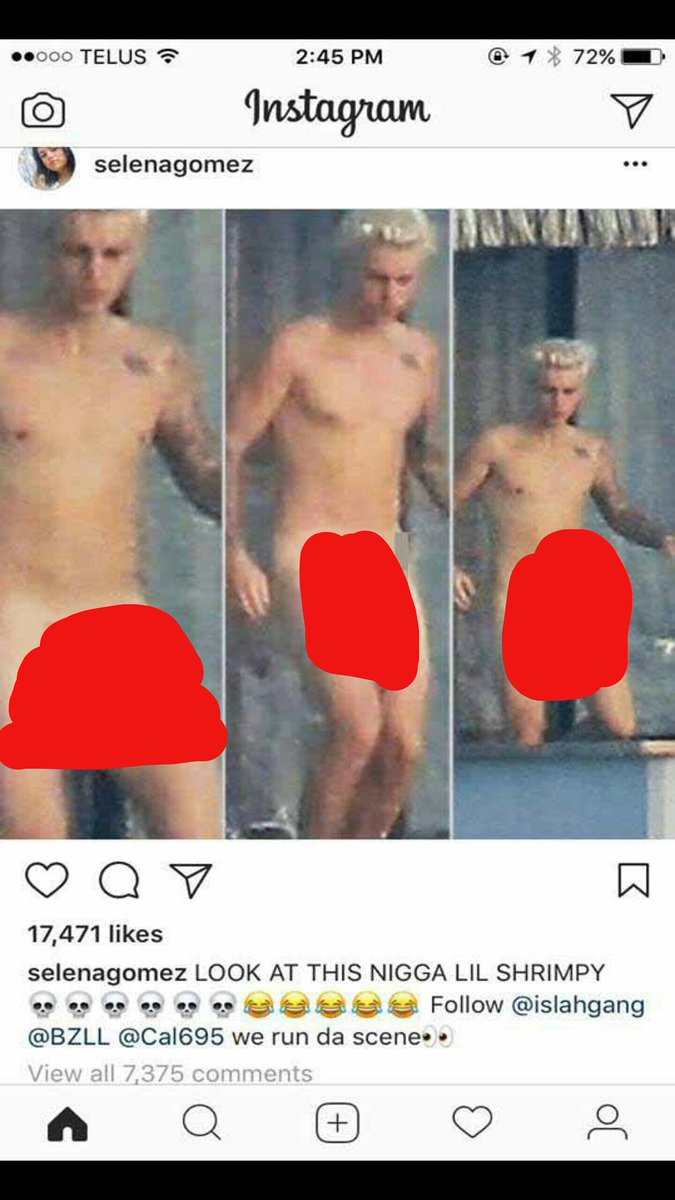
Хакеры взломали страницу Instagram американской певицы Селены Гомес и выложили в Сеть пикантную фотографию ее бывшего возлюбленного Джастина Бибера. Особую пикантность ситуации придаёт тот факт, что знаменитости раньше встречались. Пара распалась ещё в 2014 году, однако таблоиды и соцсети не упускают любую возможность, чтобы "заподозрить" кумиров подростков в воссоединении.

Модель и певица Селена Гомес вновь оказалась жертвой хакеров, взломавших её страничку в "Инстаграме". На этот раз киберпреступники не стали изобретать схемы, чтобы, например, разыграть коллег 25-летней знаменитости или кинуть её фанатов на деньги. Хакеры решили действовать более изощрённо и выложить через её аккаунт фото обнажённого поп-исполнителя Джастина Бибера, пишет life.ru.


Ситуация выглядит ещё более пикантной на фоне того, что Селена Гомес и Джастин Бибер раньше встречались. Пара распалась в 2014-м, но и после этого Селена посвящала бывшему возлюбленному песни, а он писал ей комментарии в социальных сетях и просил прощения.

Отметим, певица оперативно вернула себе доступ к аккаунту и удалила снимки голого Бибера.

Тем не менее многие поклонники Селены Гомес успели всё заскринить.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru