



Хакеры могут отключать функции безопасности в современных автомобилях

Хакеры могут отключать функции безопасности в современных автомобилях

Хакеры могут отключать функции безопасности в современных автомобилях

Сегодня многие производители автомобилей предлагают электронную цифровую систему управления автомобилем (Drive-by-Wire). Это значит, что большинство функций автомобиля, включая тормоз и рулевое управление, управляются электронным способом. Несомненно, это удобно для пользователя, но в то же время увеличивает риск взлома.

Взлом автомобилей уже давно не новая тема в кругу исследователей безопасности, буквально недавно мы сообщали о том, что китайским экспертам удалось взломать Tesla Model X. Теперь же исследователи обнаружили новый хакерский трюк, позволяющий злоумышленникам отключать подушки безопасности и другие системы автомобилей.

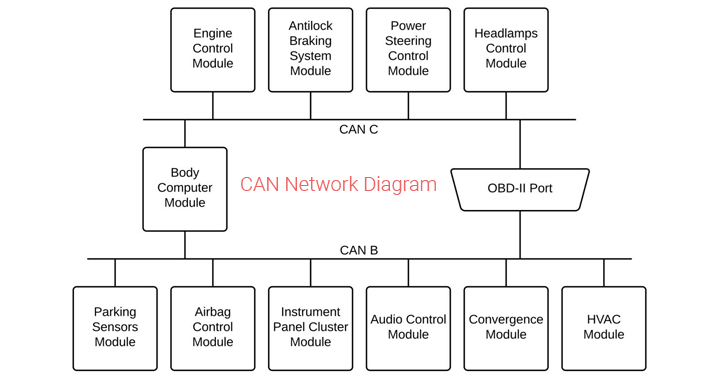
Эксперты Trend Micro в сотрудничестве с Politecnico di Milano и Lablayer Labs обнаружили критическую уязвимость безопасности в протоколе CAN (сеть контроллеров), которые используются автомобильными компонентами для связи друг с другом.

Первоначально разработанный в 1983 году и введенный в эксплуатацию в 1989 году, стандарт CAN управляет большинством электрических подсистем, находящихся в современных умных автомобилях. Наличие уязвимостей может позволить злоумышленникам отключить важные функции безопасности транспортного средства, например, подушки безопасности, рулевое управление, датчики парковки, антиблокировочную систему и почти любой компьютерный компонент, подключенный к CAN автомобиля.

Поскольку стандарт CAN используется в практически каждом легковом автомобиле, находящемся в настоящее время в эксплуатации, основной недостаток безопасности затрагивает все современные, подключенные к интернету транспортные средства.

«Наш алгоритм эксплуатации уязвимости опирается на то, как CAN обрабатывает ошибки. Ошибки возникают, когда устройство считывает значения, не соответствующие ожидаемым» - пишет исследователь Trend Micro Федерико Магги (Federico Maggi) в блоге.

Перегружая систему сообщениями об ошибках, злоумышленники могут заставить устройство перейти в состояние, при котором произойдет его отключение от большей части CAN-системы. Это, в свою очередь, позволяет атакующим деактивировать такие важные системы, как система подушек безопасности или антиблокировочная тормозная система, что может привести к опасным и даже смертельным ситуациям.

Атака требует того, чтобы у злоумышленника был доступ к атакуемому автомобилю. Тем не менее, эксперты считают, что нынешние тенденции в области аренды транспортных средств могут сделать сценарий атаки куда более опасным.

Сегодня многие производители автомобилей предлагают электронную цифровую систему управления автомобилем (Drive-by-Wire). Это значит, что большинство функций автомобиля, включая тормоз и рулевое управление, управляются электронным способом. Несомненно, это удобно для пользователя, но в то же время увеличивает риск взлома.

" />

Бумажное письмо, цифровая ловушка: россиян заманивают на копию сайта ФНС

Мошенники начали комбинировать старую добрую почту с современным фишингом. Россиянам рассылают бумажные письма от имени налоговой, а затем добивают электронными уведомлениями со ссылкой на поддельный личный кабинет.

О новом сценарии рассказал сенатор Артём Шейкин. Сначала потенциальная жертва получает обычное письмо с требованием скорректировать налоговую декларацию или предоставить документы, подтверждающие расходы.

Бумажный формат должен добавить происходящему солидности: раз пришло не в мессенджере, значит, почти официальный герб стучится в дверь.

Позднее на электронную почту начинают поступать сообщения о якобы появившемся извещении в личном кабинете налогоплательщика. Для просмотра документа предлагают перейти по приложенной ссылке.

Она ведёт на копию сайта ФНС с формой аутентификации. Если пользователь вводит логин, пароль или другие сведения, данные попадают к мошенникам. Дальше украденная учётная запись может использоваться для новых атак и сбора персональной информации.

Имя отправителя, логотип ведомства и деловой стиль письма ничего не гарантируют. Любой герб сегодня прекрасно помещается в шаблон, а канцелярит нейросеть выдаёт быстрее настоящего чиновника.

Проверять налоговые уведомления безопаснее самостоятельно: вручную открыть официальный сайт ФНС и войти в личный кабинет, не используя ссылки из писем. Информацию о задолженности также можно посмотреть на Госуслугах.

Главный трюк схемы — не технический, а психологический. Бумажное письмо заранее прогревает доверие, поэтому последующее электронное уведомление уже не выглядит случайным фишингом.

RSS: Новости на портале Anti-Malware.ru