



Новый вариант вымогателя Cerber крадет Биткойн-кошельки и пароли

Новый вариант вымогателя Cerber крадет Биткойн-кошельки и пароли

Новый вариант вымогателя Cerber крадет Биткойн-кошельки и пароли

У пользователей теперь должны появиться дополнительные опасения по поводу вымогателей. Новый вариант вредоносной программы Cerber был доработан таким образом, что он крадет кошельки и пароли Биткойн, после чего шифрует файлы и требует выкуп.

Новая модификация шифровальщика ищет файлы трех приложений Биткойн-кошельков: Bitcoin Core, Electrum и Multibit wallets. При обнаружении этих файлов вымогатель отправляет их на командный сервер злоумышленников, затем удаляет их с компьютера жертвы.

Также Cerber пытается украсть сохраненные пароли в Internet Explorer, Google Chrome и Mozilla Firefox.

Исследователи Trend Micro отметили, что получение кошельков не означает, что биткойны, находящиеся в них будут украдены, так как злоумышленник все равно должен знать пароль для доступа к ним. Тем не менее, хакеры могут найти способ угадать пароль, или также украсть его с компьютера пользователя.

Cerber в свое время принес немалую прибыль киберпреступникам, однако им, судя по всему, этого недостаточно.

«Эта новая функция доказывает, что злоумышленники пытаются использовать новые способы монетизации. Мы считаем, что кража биткойнов будет представлять собой ценный источник потенциальных доходов» - говорят эксперты.

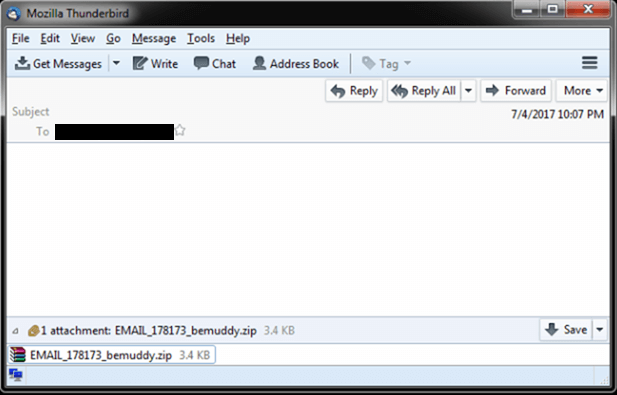
К слову стоит упомянуть, что метод заражения не изменился - Cerber по-прежнему доставляется по электронной почте, загружается троянцем Nemucod.

Не открывать вложения в письмах, приходящих от непроверенных источников - хороший способ снизить риск заражения этой и другими вредоносными программами.

Подпишитесь на новости

42% компаний объединяют средства защиты разных вендоров в единый контур

42% участников опроса на эфире AM Live «Экосистемы кибербезопасности» сообщили, что объединили решения разных вендоров в единый контур защиты. Ещё у 23% совместно работает часть инструментов, у 24% средства защиты действуют независимо. Преимущественно продукты одного поставщика используют 11% зрителей.

Участники дискуссии обсудили, что необходимо для совместной работы средств защиты.

Руководитель IBF «Дикси» Александр Танчук отметил, что экосистема должна закрывать потребности службы ИБ и обеспечивать понятную ответственность за результат. Евгений Гуляев из R-Vision обратил внимание на обмен данными между решениями и формирование общего контекста для защиты.

Другой опрос касался выбора экосистемы. Для 32% зрителей главным критерием стала широта продуктовой линейки, для 28% — скидки и бонусы, для 13% — планы развития на ближайшие годы. В эфире озвучили не все результаты этого опроса.

Эксперты рекомендовали проверять совместную работу продуктов на практике и оценивать совокупную стоимость владения. Наталья Глинина из «МегаФон ПроБизнес» отметила, что выбор между решениями разных поставщиков и более централизованной моделью зависит от задач заказчика.

Директор по клиентским решениям CURATOR Эдгар Микаелян подчеркнул: при привлечении сервис-провайдера важно заранее определить ответственность за интеграцию, соблюдение SLA и результат.

В финальном опросе 32% зрителей заявили, что после эфира планируют запустить проект по внедрению или развитию экосистемы безопасности.

RSS: Новости на портале Anti-Malware.ru