



Новый вариант вымогателя Cerber крадет Биткойн-кошельки и пароли

Новый вариант вымогателя Cerber крадет Биткойн-кошельки и пароли

Новый вариант вымогателя Cerber крадет Биткойн-кошельки и пароли

У пользователей теперь должны появиться дополнительные опасения по поводу вымогателей. Новый вариант вредоносной программы Cerber был доработан таким образом, что он крадет кошельки и пароли Биткойн, после чего шифрует файлы и требует выкуп.

Новая модификация шифровальщика ищет файлы трех приложений Биткойн-кошельков: Bitcoin Core, Electrum и Multibit wallets. При обнаружении этих файлов вымогатель отправляет их на командный сервер злоумышленников, затем удаляет их с компьютера жертвы.

Также Cerber пытается украсть сохраненные пароли в Internet Explorer, Google Chrome и Mozilla Firefox.

Исследователи Trend Micro отметили, что получение кошельков не означает, что биткойны, находящиеся в них будут украдены, так как злоумышленник все равно должен знать пароль для доступа к ним. Тем не менее, хакеры могут найти способ угадать пароль, или также украсть его с компьютера пользователя.

Cerber в свое время принес немалую прибыль киберпреступникам, однако им, судя по всему, этого недостаточно.

«Эта новая функция доказывает, что злоумышленники пытаются использовать новые способы монетизации. Мы считаем, что кража биткойнов будет представлять собой ценный источник потенциальных доходов» - говорят эксперты.

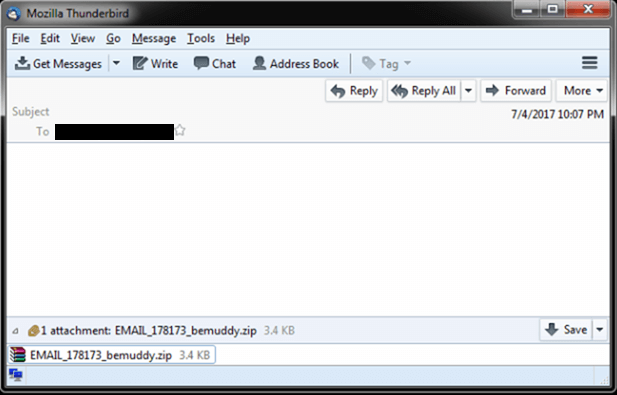
К слову стоит упомянуть, что метод заражения не изменился - Cerber по-прежнему доставляется по электронной почте, загружается троянцем Nemucod.

Не открывать вложения в письмах, приходящих от непроверенных источников - хороший способ снизить риск заражения этой и другими вредоносными программами.

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru