Индусы завезли в Россию убийцу Dr.Web CureIT!

Индусы завезли в Россию убийцу Dr.Web CureIT!

eScan Antivirus Toolkit UtilityНа прошлой неделе в Москву с деловым визитом приезжал Govind Rammurthy, глава индийской антивирусной компании MicroWorld. На пресс-конференции и в личной беседе он рассказал много всего интересно про продукты под маркой eScan, в том числе и о наличии в их линейке бесплатной утилиты eScan Antivirus Toolkit Utility, предназначенной для лечения ПК.
Итак, посмотрим на эту утилиту поближе. Актуальная версия на момент написания поста - 12.0.64. Утилита поддерживает Microsoft Windows 2000, XP, Vista, Windows 7 & Windows 2008 32 & 64-bit.


Описание eScan Antivirus Toolkit Utility

Скачать eScan Antivirus Toolkit Utility


eScan Antivirus Toolkit Utility не требует установки в системе, и поэтому ее можно использовать при уже установленном и работающем антивирусе. Никаких конфликтов произойти недолжно.


eScan Antivirus Toolkit Utility


По смыслу eScan Antivirus Toolkit Utility идентичен Dr.Web CureIT!, но имеет ряд выгодных отличий. Во-первых, у нее есть функция обновлений, т.е. не нужно ее каждый раз скачивать заново. Во-вторых, ее можно использовать без ограничений даже в корпоративе!

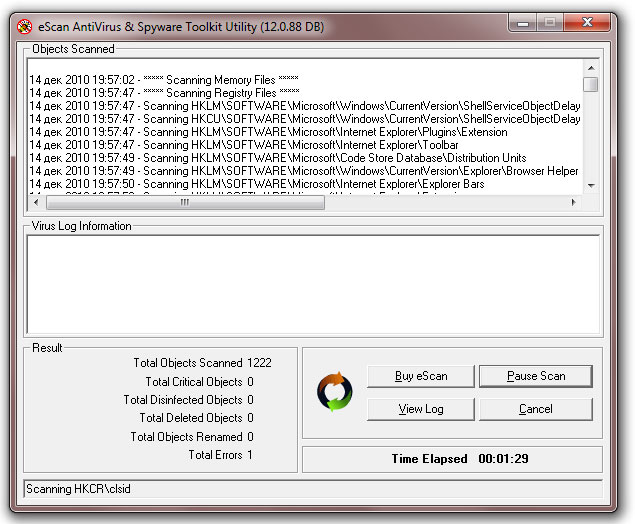
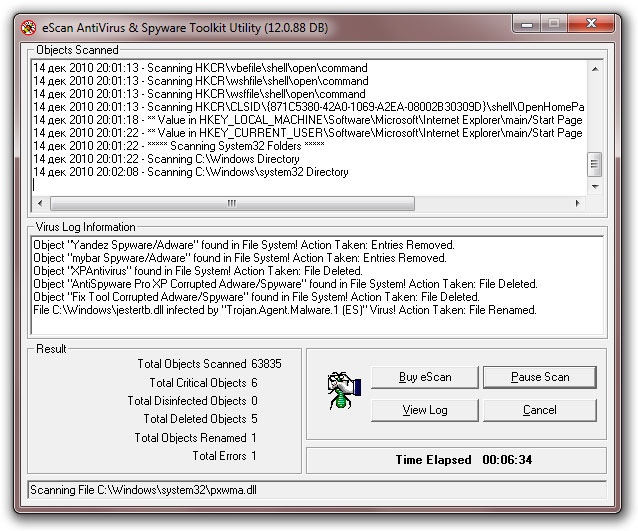
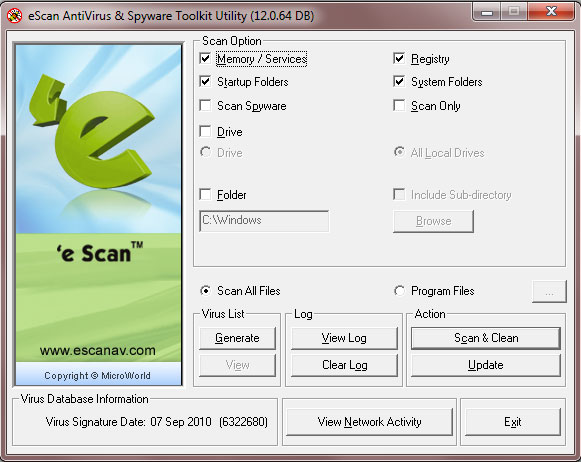
Вот несколько скриншотов, показывающих работу eScan Antivirus Toolkit Utility.


eScan Antivirus Toolkit Utility


eScan Antivirus Toolkit Utility


Есть и минусы. К сожалению, нет настроек для действий при обнаружении вредоносных или подозрительных программ. Например, у меня на машине были обнаружены и удалены (или переименованы для отложенного удаления) несколько "зараженных" файлов, что можно трактовать как ложные срабатывания. Поэтому рекомендую внимательно относиться к тому, что удаляется с компьютера. Не всегда это может быть так опасно, как представляется eScan Antivirus Toolkit Utility.


eScan Antivirus Toolkit Utility


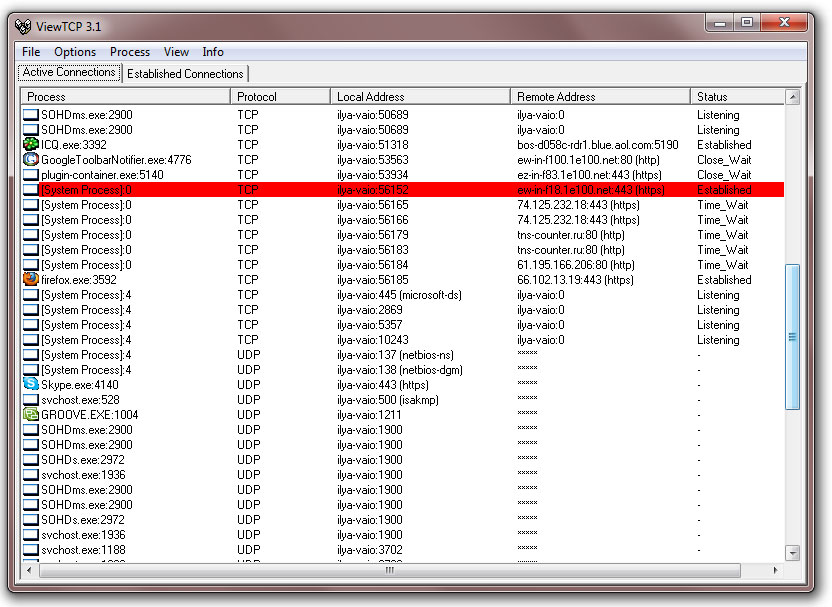
Кроме непосредственно сканирование и лечения в продукте есть функция контроля сетевой активности (снифер), которая показывает, какие процессы работают с сетью, на какие хосты, по какому протоколу и порту они обращаются.


eScan Antivirus Toolkit Utility


Конечно, чтобы четко понимать, насколько качественным средством является eScan Antivirus Toolkit Utility, стоит провести тесты этой утилиты на предмет обнаружения и лечения сложных угроз, а также уровня детектирования движка eScan в целом. Но отстутствие каких-либо ограничений на использование и возможность обновления делает ее интересным инструментом для анализа зараженности системы.


На прошлой неделе в Москву с деловым визитом приезжал Govind Rammurthy, глава индийской антивирусной компании MicroWorld. На пресс-конференции и в личной беседе он рассказал много всего интересно про продукты под маркой eScan, в том числе и о наличии в их линейке бесплатной утилиты eScan Antivirus Toolkit Utility, предназначенной для лечения ПК." />
Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru