



В сеть предположительно просочился исходный код Windows 10

В сеть предположительно просочился исходный код Windows 10

В сеть предположительно просочился исходный код Windows 10

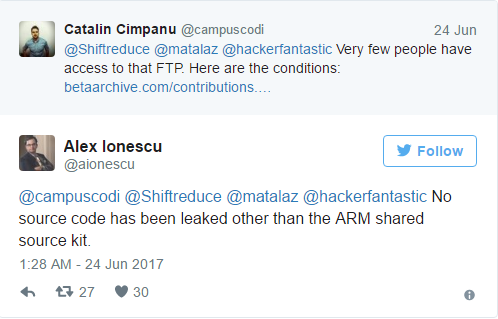
Часть исходного кода Microsoft Windows 10 на этой неделе просочилась в сеть. Она была замечена на веб-сайте энтузиастов, которые отслеживают выпуски Windows. Microsoft уже подтвердила, что этот исходный код был получен благодаря ее механизму для распространения исходного кода программ Shared Source Initiative. Предположительно, он был доступен для OEM-производителей.

Код был размещен на вышеупомянутом сайте Beta Archive, скачать его можно по бесплатному частному FTP, где также присутствуют многочисленные архивные сборки Windows.

Согласно правилам сайта, там размещаются только бета-версии, которые уже были заменены более новыми версиями, исходный код ядра размещать нельзя.

Утекший исходный код был сохранен в папке FTP под названием «Shared Source Kit», затем сайт сразу же удалил его, узнав, что он может содержать конфиденциальные данные. В частности, код был удален сразу после сообщений The Register и протестированном исходном коде.

«Мы приняли решение удалить папку с FTP-сервера вместе с содержимым. Оно не будет доступно до тех пор, пока мы не проведем анализ и не убедимся, что содержимое соответствует правилам сайта» - объяснил администратор сайт Beta Archive, Энди.

Администратор также уточнил, что папка имела размер 1,2 ГБ и содержала «12 релизов, каждая из которых весил 100 МБ», следовательно, The Register ошиблись, когда говорили о размере в 32 ТБ. Также Энди отметил, что исходя из размеров, код ядра не мог там содержаться.

По-видимому, Microsoft уже проанализировала содержимое указанной папки и определила, что она содержит «часть исходного кода из Shared Source Initiative». Это означает, что код уже был доступен клиентам.

В статье The Register также говорится о сверхсекретных сборках Windows 10 и Windows Server 2016, «ни одна из которых не была выпущена публично». Но присутствующие на сайте бета-версии Windows уже заменены более новыми сборками, они не являются частью одной большой утечки.

Однако стоит отметить тот факт, что большое количество сборок было добавлено 24 марта 2017 года, это может быть связано с недавним арестом двух британцев за несанкционированное проникновение в сети, принадлежащие Microsoft.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru