



91% российских компаний скрывают факты утечек данных

91% российских компаний скрывают факты утечек данных

91% российских компаний скрывают факты утечек данных

Эксперты «СёрчИнформ» оценили уровень информационной безопасности российских компаний. Специалисты «СёрчИнформ» провели опрос в ходе весенней серии конференций Road Show SearchInform 2017 «DLP будущего», в которой приняли участие 1806 ИБ-специалистов и экспертов, еще 885 участников следили за онлайн-трансляцией мероприятия из 12 стран мира.

Часть данных была собрана в ходе онлайн-опроса сотрудников отделов информационной безопасности. В исследовании были проанализированы организации из разных сфер: IT, нефтегазовый сектор, кредитно-финансовая сфера, ритейл, строительство и другие.

Выяснилось, что 38% компаний столкнулись с утечками конфиденциальных данных и еще 28% компаний отметили попытки кражи информации. 31% организаций не сталкивались с подобными инцидентами. 3% опрошенных не владеют такой информацией.

При это большинство ИБ-инцидентов происходило случайно (37%). Намеренные утечки были отмечены в 29% случаев. 

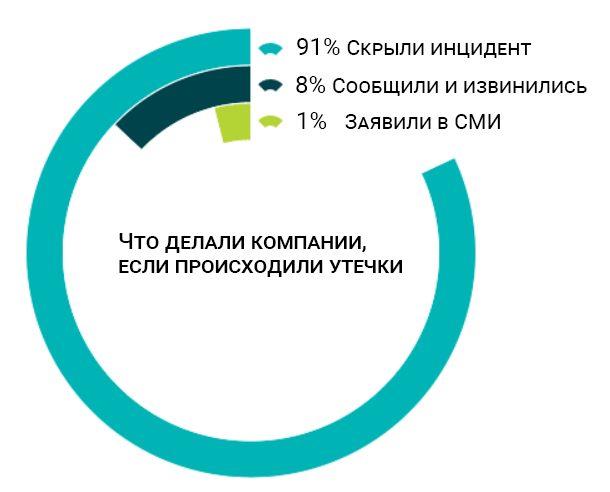
В большинстве российский компаний скрывают инциденты, связанные с утечкой данных – так ответили 91% организаций.


91% российских компаний скрывают факты утечек данных


Чаще всего подвергались утечке следующие типы данных:

  • Информация о клиентах и сделках – 21%
  • Техническая информация – 20% 
  • Коммерческая тайна – 17%
  • Информация о партнерах – 11%
  • Персональные данные – 9%
  • Внутренняя бухгалтерия – 7%

Чаще всего виновниками инцидентов становились:

  • Рядовые сотрудники – 46%
  • Руководители – 17%
  • Помощники руководителя/секретари – 8%
  • Бухгалтеры/экономисты/финансисты – 8%
  • Системные администраторы – 7%
  • Внешний злоумышленник – 6%
  • Подрядчики – 5%

63% организаций сталкивались с попытками кражи информации бывшими сотрудниками.

Специальное обучение по проблеме информационной безопасности проводят 51% организаций. Однако в большинстве (86%) организаций с сотрудниками по-прежнему подписывается соглашение о неразглашении конфиденциальных данных.

При этом, если утечка все же произошла по вине сотрудника, к нему не применяют никаких санкций 12% компаний. Остальные:

  • Делают выговор – 44%
  • Штрафуют/лишают премии – 45%
  • Увольняют – 58%
Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru