



За иранскими пользователями шпионит новый Android-троянец

За иранскими пользователями шпионит новый Android-троянец

За иранскими пользователями шпионит новый Android-троянец

Специалисты компании «Доктор Веб» обнаружили Android-троянца, которым вирусописатели управляют с использованием протокола Telegram. Эта вредоносная программа крадет конфиденциальную информацию и выполняет команды злоумышленников.

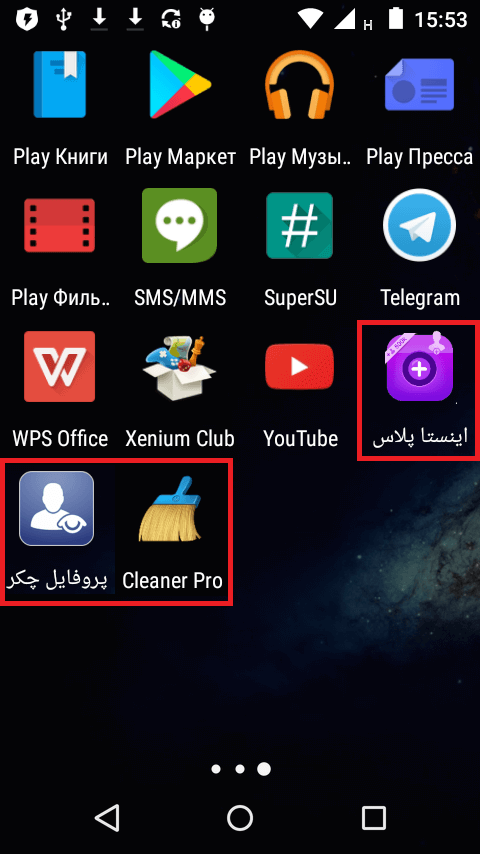
Троянец, получивший имя Android.Spy.377.origin, представляет собой утилиту удаленного администрирования (Remote Administation Tool, или RAT), которая распространяется под видом безобидных приложений и атакует иранских пользователей. Она может устанавливаться на смартфоны и планшеты как программа с именем «اینستا پلاس» («Insta Plus»), «پروفایل چکر» («Profile Checker») и «Cleaner Pro».


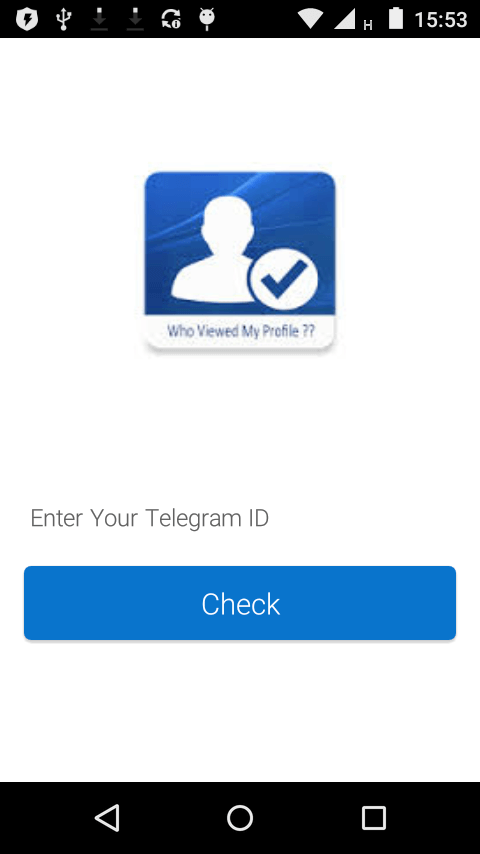
При запуске троянец предлагает владельцу мобильного устройства проверить, насколько тот популярен среди других пользователей Telegram, для чего просит указать персональный идентификатор. После того как жертва вводит любую информацию в соответствующую форму, Android.Spy.377.origin показывает «количество посетителей» ее профиля. Однако в действительности никакой проверки троянец не выполняет. Он лишь генерирует случайное число, которое и выдает за правдивый результат. Эта функция призвана снять подозрение с вредоносной программы и создать впечатление того, что она не представляет опасности, пишет news.drweb.ru. Через некоторое время после запуска Android.Spy.377.origin удаляет свой значок из списка приложений в меню главного экрана устройства и закрывает свое окно, пытаясь скрыть присутствие в системе.


Android.Spy.377.origin – классическая программа-шпион, способная удаленно выполнять команды злоумышленников. Главное отличие этого вредоносного приложения от других Android-троянцев заключается в том, что для его управления киберпреступники используют протокол обмена сообщениями онлайн-мессенджера Telegram. Это первый известный вирусным аналитикам «Доктор Веб» троянец для ОС Android, в котором реализована такая функция.

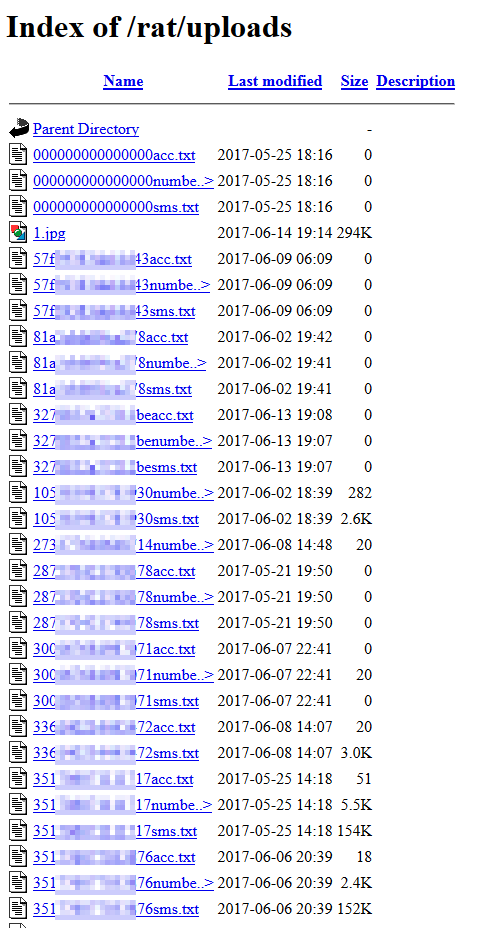
После удаления значка программы Android.Spy.377.origin копирует контакты из телефонной книги, входящие и исходящие СМС-сообщения, а также сведения об учетной записи Google владельца мобильного устройства. Затем он сохраняет эти данные в текстовые файлы в своем рабочем каталоге. Кроме того, троянец делает фотоснимок при помощи фронтальной камеры, чтобы запечатлеть лицо пользователя. Далее шпион загружает созданную фотографию и файлы с украденной информацией на управляющий сервер и отправляет Telegram-боту киберпреступников сигнал об успешном заражении устройства.

Ниже показаны примеры файлов, которые Android.Spy.377.origin передает злоумышленникам.


После кражи конфиденциальной информации Android.Spy.377.origin вновь подключается к боту и ожидает от него сообщений, в которых будут содержаться управляющие команды. Троянец может получать следующие директивы:

  • call – выполнить телефонный звонок;
  • sendmsg – отправить СМС;
  • getapps – передать на сервер информацию об установленных приложениях;
  • getfiles – передать на сервер информацию обо всех доступных на устройстве файлах;
  • getloc – отправить на сервер информацию о местоположении устройства;
  • upload – загрузить на сервер указанный в команде файл, который хранится на устройстве;
  • removeA – удалить с устройства указанный в команде файл;
  • removeB – удалить группу файлов;
  • lstmsg – передать на сервер файл с информацией обо всех отправленных и полученных СМС, включая номера отправителей и получателей, а также содержимое сообщений.

При выполнении каждой команды вредоносная программа информирует об этом Telegram-бота вирусописателей.

Помимо сбора конфиденциальных данных по команде киберпреступников Android.Spy.377.origin самостоятельно отслеживает все входящие и исходящие СМС, а также координаты устройства. При поступлении или отправке новых сообщений и изменении местоположения зараженного смартфона или планшета троянец передает эту информацию Telegram-боту злоумышленников.

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru