



Протокол CLDAP позволяет усилить DDoS-атаки в 70 раз

Протокол CLDAP позволяет усилить DDoS-атаки в 70 раз

Протокол CLDAP позволяет усилить DDoS-атаки в 70 раз

Специалисты Akamai сообщили (PDF), что им впервые удалось обнаружить DDoS-атаки с использованием протокола CLDAP (Connection-less Lightweight Directory Access Protocol). CLDAP является своего рода альтернативой LDAP протоколу Microsoft, и они оба работают с портом 389, однако если LDAP работает с TCP, то CLDAP использует UDP.

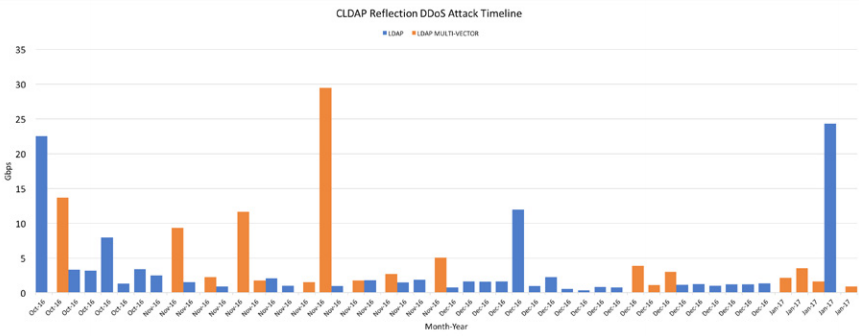
Согласно данным исследователей, с октября 2016 года злоумышленники стали практиковать DDoS-атаки с применением необычного протокола, которым, как потом оказалось, был CLDAP. Примерно в это же время специалисты компании Corero зафиксировали атаки с использованием LDAP.


В свежем отчете Akamai сказано, что в настоящее время оба протокола используются похожим образом — для усиления отраженных DDoS-атак. Применение LDAP или CLDAP требует, чтобы злоумышленники обратились к серверу, используя спуфинг IP-адреса отправителя (якобы обращение исходит с адреса жертвы). В итоге сервер отвечает на LDAP/CLDAP-запрос, адресуя ответ жертве атаки, пишет xakep.ru.

Специалисты пишут, что использование протоколов в качестве усилителя атак весьма эффективно. Если другие протоколы способны усилить DDoS-атаку в среднем на 10 (то есть пакет размером 1 байт превращается в 10 байт), то LDAP или CLDAP более эффективны. Так, LDAP дает прирост в 46 раз (до 55 в пиковом состоянии), а CLDAP и вовсе дает усиление в 56 раз (в пиковом состоянии до 70).

Аналитики сообщают, с октября 2016 года атаки с применением CLDAP были зафиксированы более 50 раз и исходили от 7629 уникальных CLDAP-«отражателей» (серверов LDAP с открытым 389 портом), причем 33 атаки полагались только на CLDAP и не задействовали другие протоколы вообще, что весьма необычно. Наиболее серьезная из этих атак имела мощность 24 Гбит/с.


Исследователи полагают, что относительно  небольшое количество атак означает, что злоумышленники пока лишь тестируют CLDAP в деле, но учитывая мощный усиливающий фактор, можно ожидать прироста таких DDoS-атак в будущем. Согласно Shoudan, в настоящее время в интернете можно обнаружить порядка 250 000 устройств с открытым 389 портом.

Подпишитесь на новости

Российскому рынку ИБ прогнозируют 455 млрд рублей, защитников не хватает

Бизнес покупает всё больше киберзащиты, но людей для работы с ней по-прежнему не хватает. По прогнозу MWS Cloud, российский рынок информационной безопасности в 2026 году вырастет на 20,8%, до 455,4 млрд рублей. При этом импортозамещение постепенно уступает роль главного двигателя спроса самим угрозам.

О прогнозах аналитиков и оценках участников рынка рассказал «КоммерсантЪ».

Крупнейшим сегментом, по расчётам MWS Cloud, станет ПО — 216,5 млрд рублей. На услуги придётся 167 млрд, на оборудование — 71,9 млрд. Впрочем, единодушия нет: BI.ZONE ожидает более скромного роста рынка — на 10-15%.

Заказчики, уже знакомые с ИБ-продуктами, расширяют их применение внутри своей инфраструктуры. Одной покупки для галочки становится маловато: атаки усложняются, требования регуляторов и штрафы добавляют мотивации.

Среди услуг лидируют управляемые сервисы безопасности: мониторинг, реагирование на инциденты, управление защитой и уязвимостями. Причина — собственную команду с круглосуточным дежурством может позволить себе не каждый.

Директор Angara MTDR Артём Грибков оценивает кадровый дефицит примерно в 40%, особенно среди специалистов уровня middle+ и senior.

RSS: Новости на портале Anti-Malware.ru