



Протокол CLDAP позволяет усилить DDoS-атаки в 70 раз

Протокол CLDAP позволяет усилить DDoS-атаки в 70 раз

Протокол CLDAP позволяет усилить DDoS-атаки в 70 раз

Специалисты Akamai сообщили (PDF), что им впервые удалось обнаружить DDoS-атаки с использованием протокола CLDAP (Connection-less Lightweight Directory Access Protocol). CLDAP является своего рода альтернативой LDAP протоколу Microsoft, и они оба работают с портом 389, однако если LDAP работает с TCP, то CLDAP использует UDP.

Согласно данным исследователей, с октября 2016 года злоумышленники стали практиковать DDoS-атаки с применением необычного протокола, которым, как потом оказалось, был CLDAP. Примерно в это же время специалисты компании Corero зафиксировали атаки с использованием LDAP.


В свежем отчете Akamai сказано, что в настоящее время оба протокола используются похожим образом — для усиления отраженных DDoS-атак. Применение LDAP или CLDAP требует, чтобы злоумышленники обратились к серверу, используя спуфинг IP-адреса отправителя (якобы обращение исходит с адреса жертвы). В итоге сервер отвечает на LDAP/CLDAP-запрос, адресуя ответ жертве атаки, пишет xakep.ru.

Специалисты пишут, что использование протоколов в качестве усилителя атак весьма эффективно. Если другие протоколы способны усилить DDoS-атаку в среднем на 10 (то есть пакет размером 1 байт превращается в 10 байт), то LDAP или CLDAP более эффективны. Так, LDAP дает прирост в 46 раз (до 55 в пиковом состоянии), а CLDAP и вовсе дает усиление в 56 раз (в пиковом состоянии до 70).

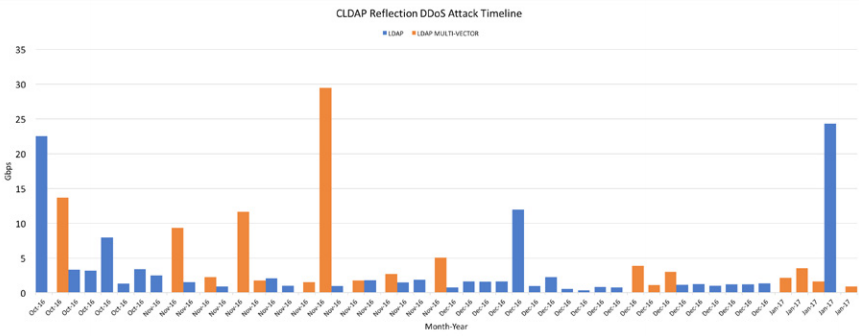
Аналитики сообщают, с октября 2016 года атаки с применением CLDAP были зафиксированы более 50 раз и исходили от 7629 уникальных CLDAP-«отражателей» (серверов LDAP с открытым 389 портом), причем 33 атаки полагались только на CLDAP и не задействовали другие протоколы вообще, что весьма необычно. Наиболее серьезная из этих атак имела мощность 24 Гбит/с.


Исследователи полагают, что относительно  небольшое количество атак означает, что злоумышленники пока лишь тестируют CLDAP в деле, но учитывая мощный усиливающий фактор, можно ожидать прироста таких DDoS-атак в будущем. Согласно Shoudan, в настоящее время в интернете можно обнаружить порядка 250 000 устройств с открытым 389 портом.

Подпишитесь на новости

Avanpost представила систему DAG для контроля доступа к данным

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru