



Протокол CLDAP позволяет усилить DDoS-атаки в 70 раз

Протокол CLDAP позволяет усилить DDoS-атаки в 70 раз

Протокол CLDAP позволяет усилить DDoS-атаки в 70 раз

Специалисты Akamai сообщили (PDF), что им впервые удалось обнаружить DDoS-атаки с использованием протокола CLDAP (Connection-less Lightweight Directory Access Protocol). CLDAP является своего рода альтернативой LDAP протоколу Microsoft, и они оба работают с портом 389, однако если LDAP работает с TCP, то CLDAP использует UDP.

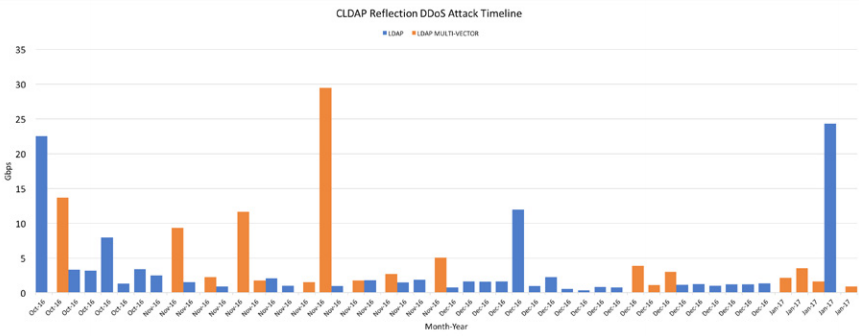
Согласно данным исследователей, с октября 2016 года злоумышленники стали практиковать DDoS-атаки с применением необычного протокола, которым, как потом оказалось, был CLDAP. Примерно в это же время специалисты компании Corero зафиксировали атаки с использованием LDAP.


В свежем отчете Akamai сказано, что в настоящее время оба протокола используются похожим образом — для усиления отраженных DDoS-атак. Применение LDAP или CLDAP требует, чтобы злоумышленники обратились к серверу, используя спуфинг IP-адреса отправителя (якобы обращение исходит с адреса жертвы). В итоге сервер отвечает на LDAP/CLDAP-запрос, адресуя ответ жертве атаки, пишет xakep.ru.

Специалисты пишут, что использование протоколов в качестве усилителя атак весьма эффективно. Если другие протоколы способны усилить DDoS-атаку в среднем на 10 (то есть пакет размером 1 байт превращается в 10 байт), то LDAP или CLDAP более эффективны. Так, LDAP дает прирост в 46 раз (до 55 в пиковом состоянии), а CLDAP и вовсе дает усиление в 56 раз (в пиковом состоянии до 70).

Аналитики сообщают, с октября 2016 года атаки с применением CLDAP были зафиксированы более 50 раз и исходили от 7629 уникальных CLDAP-«отражателей» (серверов LDAP с открытым 389 портом), причем 33 атаки полагались только на CLDAP и не задействовали другие протоколы вообще, что весьма необычно. Наиболее серьезная из этих атак имела мощность 24 Гбит/с.


Исследователи полагают, что относительно  небольшое количество атак означает, что злоумышленники пока лишь тестируют CLDAP в деле, но учитывая мощный усиливающий фактор, можно ожидать прироста таких DDoS-атак в будущем. Согласно Shoudan, в настоящее время в интернете можно обнаружить порядка 250 000 устройств с открытым 389 портом.

Подпишитесь на новости

Американец подал иск к OpenAI: ChatGPT якобы помог жене его отравить

Семейные разговоры с чат-ботом стали предметом судебного иска. Житель Северной Каролины Джеймс Гейтс обвинил OpenAI и Сэма Альтмана в том, что ChatGPT усиливал подозрения его жены и помогал ей планировать его отравление.

Иск, поданный 14 октября в суд Сан-Франциско, опубликовали представляющие Гейтса юристы Tech Justice Law.

По заявлению Гейтса, сначала его жена Шерил использовала ChatGPT для рабочих и бытовых задач, затем стала обсуждать семейные конфликты. Истец утверждает, что бот поддерживал её необоснованные страхи и формировал образ мужа как опасного человека.

Позже, говорится в иске, разговоры перешли к отравлению. Вместо прекращения опасного диалога система якобы давала персонализированные рекомендации и советы по сокрытию следов.

Летом 2025 года Гейтс тяжело заболел. Позднее, по его словам, он обнаружил рукописную записку, связанную с предполагаемым отравлением, с указаниями очистить переписки и выйти из ChatGPT.

Отдельная претензия касается цифровых следов: согласно иску, бот ошибочно уверял, что удалённые разговоры невозможно восстановить даже по судебному запросу.

Гейтс требует привлечь ответчиков к ответственности за предполагаемые недостатки продукта, ненадлежащие предупреждения о рисках и небрежность.

OpenAI сообщила Ars Technica, что заблокировала пользовательницу и передала сведения правоохранителям в рамках расследования. Корпорация назвала безопасность приоритетом.

RSS: Новости на портале Anti-Malware.ru