



Протокол CLDAP позволяет усилить DDoS-атаки в 70 раз

Протокол CLDAP позволяет усилить DDoS-атаки в 70 раз

Протокол CLDAP позволяет усилить DDoS-атаки в 70 раз

Специалисты Akamai сообщили (PDF), что им впервые удалось обнаружить DDoS-атаки с использованием протокола CLDAP (Connection-less Lightweight Directory Access Protocol). CLDAP является своего рода альтернативой LDAP протоколу Microsoft, и они оба работают с портом 389, однако если LDAP работает с TCP, то CLDAP использует UDP.

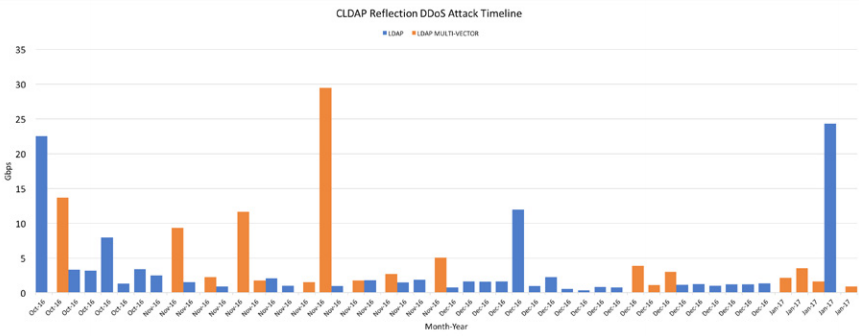
Согласно данным исследователей, с октября 2016 года злоумышленники стали практиковать DDoS-атаки с применением необычного протокола, которым, как потом оказалось, был CLDAP. Примерно в это же время специалисты компании Corero зафиксировали атаки с использованием LDAP.


В свежем отчете Akamai сказано, что в настоящее время оба протокола используются похожим образом — для усиления отраженных DDoS-атак. Применение LDAP или CLDAP требует, чтобы злоумышленники обратились к серверу, используя спуфинг IP-адреса отправителя (якобы обращение исходит с адреса жертвы). В итоге сервер отвечает на LDAP/CLDAP-запрос, адресуя ответ жертве атаки, пишет xakep.ru.

Специалисты пишут, что использование протоколов в качестве усилителя атак весьма эффективно. Если другие протоколы способны усилить DDoS-атаку в среднем на 10 (то есть пакет размером 1 байт превращается в 10 байт), то LDAP или CLDAP более эффективны. Так, LDAP дает прирост в 46 раз (до 55 в пиковом состоянии), а CLDAP и вовсе дает усиление в 56 раз (в пиковом состоянии до 70).

Аналитики сообщают, с октября 2016 года атаки с применением CLDAP были зафиксированы более 50 раз и исходили от 7629 уникальных CLDAP-«отражателей» (серверов LDAP с открытым 389 портом), причем 33 атаки полагались только на CLDAP и не задействовали другие протоколы вообще, что весьма необычно. Наиболее серьезная из этих атак имела мощность 24 Гбит/с.


Исследователи полагают, что относительно  небольшое количество атак означает, что злоумышленники пока лишь тестируют CLDAP в деле, но учитывая мощный усиливающий фактор, можно ожидать прироста таких DDoS-атак в будущем. Согласно Shoudan, в настоящее время в интернете можно обнаружить порядка 250 000 устройств с открытым 389 портом.

Подпишитесь на новости

VK Tech нарастил выручку до 14,4 млрд рублей, ИИ принёс миллиард

Корпоративный ИИ у VK Tech уже приносит не только презентации: за девять месяцев 2026 года выручка ИИ-решений достигла 1 млрд рублей. Общая выручка направления выросла примерно на 35%, до 14,4 млрд рублей. Вторым двигателем стали сервисы продуктивности VK WorkSpace.

Показатели компания раскрыла в отчёте VK за девять месяцев. Выручка VK WorkSpace увеличилась на 61%.

Клиентская база VK Tech выросла на 42%, примерно до 38 тыс. заказчиков. Причём доходы от малого и среднего бизнеса прибавили 46%, от крупных клиентов — 30%. За корпоративным софтом идут не только гиганты с многоэтажными бюджетами.

Рекуррентная, то есть повторяющаяся, выручка выросла на 52% и достигла 86% общей выручки VK Tech. Компания связывает это с расширением облачной клиентской базы и ростом доходов от техподдержки решений, развёрнутых у заказчиков.

Но рост продаж не означает такого же скачка рентабельности. EBITDA увеличилась на 21%, до 1,8 млрд рублей, тогда как операционные расходы — на 37%, до 12,6 млрд. Рентабельность по EBITDA снизилась с 14% до 12%. Бизнес растёт, расходы стараются не отставать.

Параллельно VK Tech добавляет ИИ-сценарии в WorkSpace, а в платформу VK AI Space — многоуровневую память агентов и инструменты соблюдения внутренних регламентов компаний. Агентов учат помнить контекст и работать по правилам. Судя по финансовым результатам, заказчики готовы платить за эту дисциплину.

RSS: Новости на портале Anti-Malware.ru