



Google будет выплачивать 31 337 $ за найденные серьезные уязвимости

Google будет выплачивать 31 337 $ за найденные серьезные уязвимости

Google будет выплачивать 31 337 $ за найденные серьезные уязвимости

Google объявила о том, что планирует внести изменения в условия своей программы по выплате вознаграждений за найденные уязвимости. За обнаружение отдельных типов брешей будет увеличено денежное вознаграждение.

Изначальное Google предлагала 20 000 $ обнаружение уязвимостей удаленного выполнения кода (RCE) и 10 000 $ для брешей, способных дать неограниченный доступ к базе данных. Сейчас же техногигант увеличил награду до 31 337 $ и 13 337 $ соответственно.

Исследователи также могут заработать 31 337 $, если найдут уязвимости, способные привести к обходу песочницы в таких приложениях, как: Google Search, Accounts, Wallet, Inbox, Code Hosting, Chrome Web Store, App Engine, Google Play и Chromium Bug Tracker. Если бреши будут найдены в продуктах с более низким приоритетом, максимальное вознаграждение составит 5000 $.

В конце января компания сообщила, что выплатила более 9 миллионов долларов с момента запуска в 2010 году своей программы вознаграждения за найденные уязвимости.

Исследование, проведенное Google среди ведущих исследователей показало, что в 2016 году 57% искали уязвимости несколько раз в месяц, почти 24% делал это редко или никогда, в то время как 19% пытались обнаружить бреши почти каждый день. Половина респондентов сказали, что они лишь иногда обнаруживают уязвимости, а 16,7% утверждают, что находят недостатки почти всегда.

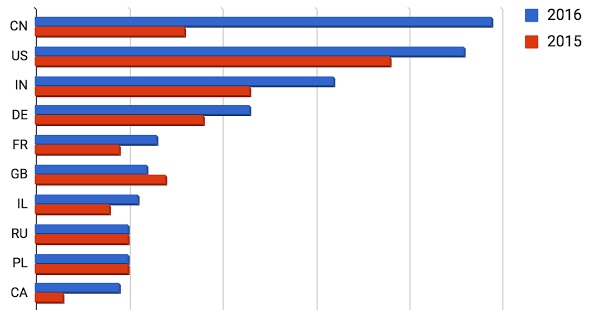
Большинство исследователей, получившие вознаграждения в 2016 году находятся в Китае, Соединенных Штатах и Индии.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru