



Google улучшит Safe Browsing для пользователей macOS

Google улучшит Safe Browsing для пользователей macOS

Google улучшит Safe Browsing для пользователей macOS

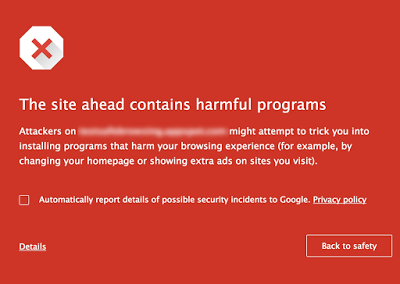
На этой неделе Google объявила о своих планах усовершенствовать безопасный просмотр (Safe Browsing) на macOS. Целью является защита пользователей Chrome от нежелательных рекламных программ и несанкционированных изменений настроек.

«Мы улучшаем функцию Safe Browsing для устройств macOS, это позволит защитить пользователей от нежелательных и вредоносных программ. В результате работы этой функции, пользователи будут видеть предупреждения при попытке посетить потенциально опасный сайт или загрузить вредоносный файл» - пишут в блоге эксперты Google.

Некоторые приложения злоупотребляют рекламными объявлениями, нарушая политику нежелательного программного обеспечения компании Google. Если Chrome обнаружит подобную активность, пользоватли получат предупреждение.

Что касается настроек Chrome, компания хочет гарантировано застраховать их от несанкционированных изменений. Например, нежелательные программы часто меняют стартовую и домашнюю страницы, поисковую систему по умолчанию и тому подобное.

Google недавно запустила новый Mac API под именем Settings Overrides, он позволяет расширениям Chrome изменять стартовую и домашнюю страницы, а также поисковые настройки в веб-браузере. Компания хочет, чтобы этот API был единственным способом внесения изменений в настройки Chrome на MacOS и OS X.

Стоит отметить, что только приложения, утвержденные для магазина приложений Chrome имеют право пользоваться Settings Overrides API. А начиная с 31 марта Chrome будет отображать предупреждение, когда приложение пытается изменить настройки с помощью других методов.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru