Шифровальщики – проблема не только для простых пользователей. Многочисленные атаки на медицинские учреждения или систему городского транспорта Сан-Франциско наглядно доказывают, что вымогательская малварь может причинять огромный вред компаниями, организациям и госучреждениям.
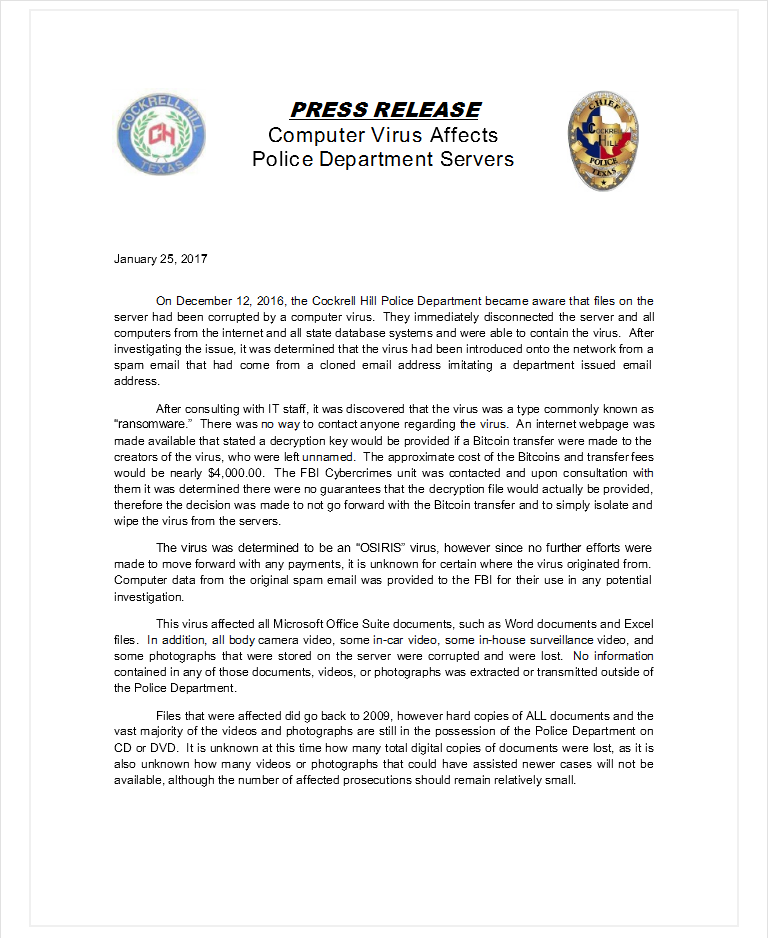
На днях полиция небольшого техасского города Кокрелл Хилл выпустила официальный пресс релиз, в котором признала, что в декабре 2016 года управление стало жертвой атаки некоего шифровальщика OSIRIS. Из-за действий малвари полицейские лишились множества цифровых улик, собранных за последние годы: записей с видеорегистраторов, камер наблюдения, фотографий, документов и так далее. Некоторые утраченные файлы были датированы 2009 годом,
Заражение произошло из-за обычного спамерского письма: один из сотрудников открыл email, якобы пришедший с адреса, принадлежащего другому сотруднику департамента, хотя на деле адрес был подделан.
Правоохранители сообщают, что большая часть данных имела копии на DVD и CD в архиве, то есть бэкапы у полицейских все-таки были. Однако более новые файлы, связанные с текущими расследованиями, были утрачены окончательно. Дело в том, что обычная процедура бэкапа запустилась уже после атаки, так что файлы в бэкапах тоже оказались зашифрованы. Пресс-релиз гласит, что «в настоящий момент неизвестно, какое количество цифровых копий документов утрачено, а также неизвестно, сколько видео и фотографий, которые могли бы быть полезны в расследованиях более новых дел, более недоступны». Впрочем, начальник полиции Кокрелл Хилл Стивен Барлаг (Stephen Barlag) сообщил, что потеря информации не была критической.
Известно, что атака на полицейское управление были обнаружена 12 декабря 2016 года. За восстановление данных злоумышленники требовали $4 000, но платить вымогателям полицейские не стали. Вместо этого, проконсультировавшись со специалистами из ФБР, правоохранители решили полностью очистить свои серверы и переустановить все с нуля.
В пресс-релизе сообщается, что за атакой стояла малварь под названием OSIRIS, но шифровальщика с таким именем не существует. Можно предположить, что речь идет о вымогателе Locky. Дело в том, что как раз в начале декабря 2016 года ИБ-эксперты обнаружили новую версию Locky, которая демонстрировала увлеченность египетской мифологией и изменяла расширения зашифрованных файлов на .osiris.
Пока облачные провайдеры решают инфраструктурные проблемы, биржа считает возможные последствия для бизнеса. Акции VK 12 октября на пике подорожали на 7,62%, до 134,2 рубля относительно закрытия пятницы.
Аналитики предлагают несколько объяснений. В Freedom Global связывают динамику в том числе с заявлением Минцифры о совместной с Минобороны разработке мер защиты российских ЦОД.
В «Финаме» допускают, что инвесторы учитывали проблемы Яндекса и потенциальный переход части клиентов к конкурентам. VK Cloud уже участвует в ускоренном размещении инфраструктуры пострадавших заказчиков Yandex Cloud.
Но сводить биржевой скачок к одной новости было бы слишком удобно. Аналитик «Финама» Дмитрий Лозовой также указал на ротацию капитала: после роста нефтегазового сектора инвесторы переключаются на отстававшие бумаги, к которым он относит VK.
Подтвержденный факт — рост котировок. Его причины остаются оценками аналитиков, а возможный переход клиентов еще не равен заработанной выручке.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.