



В Gmail запретят прикреплять JavaScript-файлы как вложения к письмам

В Gmail запретят прикреплять JavaScript-файлы как вложения к письмам

В Gmail запретят прикреплять JavaScript-файлы как вложения к письмам

В среду Google объявила о том, что по соображениям безопасности Gmail скоро запретит пользователям прикреплять файлы JavaScript (.js) как вложения в электронные письма. В настоящее время существуют более двух десятков потенциально опасных типов файлов, которые не могут быть использованы в качестве вложений в Gmail, в том числе .exe, .jar, .sys, .scr, .bat, .com, .vbs и .cmd. Начиная с 13 февраля 2017 года, .js-файлы также будут добавлены в этот список.

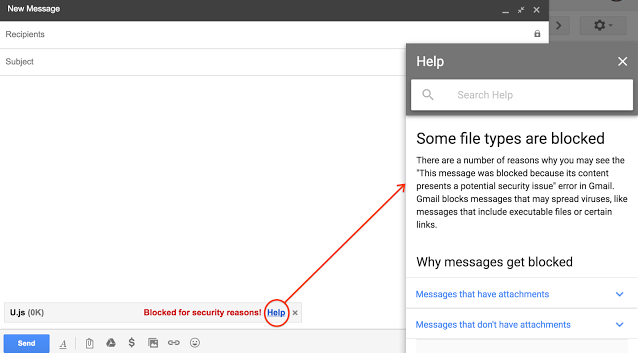
Люди, которые попытаются прикрепить этот тип файлов, увидят сообщение, информирующее их о том, что файл был заблокирован из соображений безопасности.

В тех случаях, когда пользователям необходимо отправить .js файлы по уважительным причинам, Google рекомендует использовать Drive, Cloud Storage или другие услуги общего доступа к файлам.

В последнее время было замечено несколько кампаний по распространению вредоносных программ, в ходе которых злоумышленники прикрепляли JavaScript-файлы как вложения к письмам. Стоит вспомнить хотя бы кампанию по распространению шифровальщика Locky, JavaScript-файл, прикрепленный к письму, использовался в ней как загрузчик (downloader).

Вымогатели (ransomware) все чаще распространяются при помощи JavaScript-файлов, например, Ransom32, RAA. Поэтому нет ничего удивительного в том, что Google решили запретить прикреплять этот тип файлов в качестве вложений.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru