



В Gmail запретят прикреплять JavaScript-файлы как вложения к письмам

В Gmail запретят прикреплять JavaScript-файлы как вложения к письмам

В Gmail запретят прикреплять JavaScript-файлы как вложения к письмам

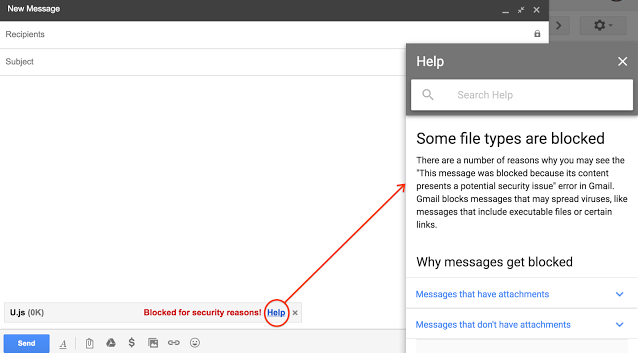
В среду Google объявила о том, что по соображениям безопасности Gmail скоро запретит пользователям прикреплять файлы JavaScript (.js) как вложения в электронные письма. В настоящее время существуют более двух десятков потенциально опасных типов файлов, которые не могут быть использованы в качестве вложений в Gmail, в том числе .exe, .jar, .sys, .scr, .bat, .com, .vbs и .cmd. Начиная с 13 февраля 2017 года, .js-файлы также будут добавлены в этот список.

Люди, которые попытаются прикрепить этот тип файлов, увидят сообщение, информирующее их о том, что файл был заблокирован из соображений безопасности.

В тех случаях, когда пользователям необходимо отправить .js файлы по уважительным причинам, Google рекомендует использовать Drive, Cloud Storage или другие услуги общего доступа к файлам.

В последнее время было замечено несколько кампаний по распространению вредоносных программ, в ходе которых злоумышленники прикрепляли JavaScript-файлы как вложения к письмам. Стоит вспомнить хотя бы кампанию по распространению шифровальщика Locky, JavaScript-файл, прикрепленный к письму, использовался в ней как загрузчик (downloader).

Вымогатели (ransomware) все чаще распространяются при помощи JavaScript-файлов, например, Ransom32, RAA. Поэтому нет ничего удивительного в том, что Google решили запретить прикреплять этот тип файлов в качестве вложений.

Подпишитесь на новости

СберТех запустил направление проверки безопасности ПО до внедрения

СберТех объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе собственная Лаборатория проверки ПО и технологическая платформа Platform V Orchestrator for Security Services. Задача — проверять софт до того, как его пустят в корпоративную инфраструктуру.

Как объясняет СберТех, платформа объединяет компоненты для работы с встроенными и внешними средствами анализа. Они позволяют проверять цифровые артефакты, контролировать состав ПО и его изменения, выявлять уязвимости, скрытые угрозы и дефекты в исходном коде и репозиториях.

Компания рассчитывает заменить разрозненные проверки и ручную обработку результатов единым управляемым процессом. По заявлению гендиректора СберТеха Максима Тятюшева, это позволит масштабировать проверки без пропорционального увеличения команды.

Потребность компания связывает с внедрением сотен продуктов от разных поставщиков, использованием компонентов с открытым исходным кодом и ростом атак на цепочки поставок ПО. Основные заказчики — банки, промышленность, телеком, энергетика и госсектор.

Platform V Orchestrator for Security Services поставляется как самостоятельный продукт и может интегрироваться в существующую инфраструктуру информационной безопасности заказчика. Решение поддерживает локальное развертывание и работу в изолированных средах: частных облаках и выделенных контурах обработки данных.

Реклама, 18+. ООО « Сбертех». ИНН 7736632467
ERID: 
2VfnxxYDDbr

RSS: Новости на портале Anti-Malware.ru