



Деструктивный вредонос KillDisk получил функционал вымогателя

Деструктивный вредонос KillDisk получил функционал вымогателя

Деструктивный вредонос KillDisk получил функционал вымогателя

Недавно обнаруженная вредоносная программа KillDisk шифрует файлы пользователей с целью получения выкупа. Эксперты обеспокоены тем, что KillDisk используется в атаках, направленных на автоматизированные системы управления (АСУ).

Предыдущие версии KillDisk уничтожали данные на жестких дисках, чтобы вывести системы из строя. Однако новый вариант, обнаруженный фирмой CyberX, шифрует файлы, используя комбинацию RSA и AES алгоритмов. Каждый файл шифруется с индивидуальным ключом AES и эти ключи шифруются с использованием ключа RSA длиной 1028, он хранится в теле вредоносной программы.

Вице-президент CyberX Дэвид Атч (David Atch) утверждает, что образец вредоносной программы, который они проанализировали, является хорошо написанным вымогателем. Код похож на более ранние образцы и их функционал практически идентичен.

Вымогатель предназначен для шифрования различных типов файлов, в этот список входят документы, базы данных, образы дисков, электронные письма и мультимедийные файлы. Файлы шифруются как в локальных, так и в сетевых папках.

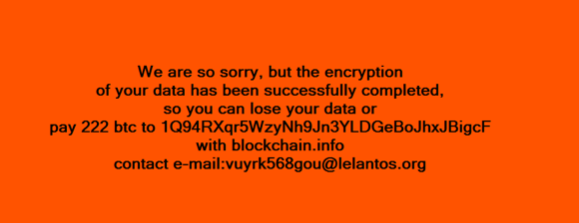
Пользователи должны заплатить 222 биткойнов (210000 $) за восстановление своих файлов, это натолкнуло экспертов на мысль о том, что авторы шифровальщика будут атаковать организации с немалым бюджетом. Адрес электронной почты, который используется для контакта со злоумышленниками связан с Lelantos, сервисом электронной почты, специализирующемся на конфиденциальности и доступным только через сеть Tor.

Атч также отметил, что для всех образцов используется один и тот же публичный ключ RSA. Это означает, что дешифратор, полученный одним пользователем, скорее всего, сможет расшифровать файлы и других жертв.

Согласно CyberX, вредоносная программа требует повышения привилегий и регистрирует себя в качестве сервиса. Вредонос завершает различные процессы, избегая критических системных и тех, что связанны с антивирусными приложениями.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru