



Деструктивный вредонос KillDisk получил функционал вымогателя

Деструктивный вредонос KillDisk получил функционал вымогателя

Деструктивный вредонос KillDisk получил функционал вымогателя

Недавно обнаруженная вредоносная программа KillDisk шифрует файлы пользователей с целью получения выкупа. Эксперты обеспокоены тем, что KillDisk используется в атаках, направленных на автоматизированные системы управления (АСУ).

Предыдущие версии KillDisk уничтожали данные на жестких дисках, чтобы вывести системы из строя. Однако новый вариант, обнаруженный фирмой CyberX, шифрует файлы, используя комбинацию RSA и AES алгоритмов. Каждый файл шифруется с индивидуальным ключом AES и эти ключи шифруются с использованием ключа RSA длиной 1028, он хранится в теле вредоносной программы.

Вице-президент CyberX Дэвид Атч (David Atch) утверждает, что образец вредоносной программы, который они проанализировали, является хорошо написанным вымогателем. Код похож на более ранние образцы и их функционал практически идентичен.

Вымогатель предназначен для шифрования различных типов файлов, в этот список входят документы, базы данных, образы дисков, электронные письма и мультимедийные файлы. Файлы шифруются как в локальных, так и в сетевых папках.

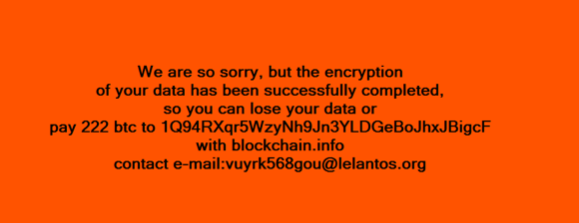
Пользователи должны заплатить 222 биткойнов (210000 $) за восстановление своих файлов, это натолкнуло экспертов на мысль о том, что авторы шифровальщика будут атаковать организации с немалым бюджетом. Адрес электронной почты, который используется для контакта со злоумышленниками связан с Lelantos, сервисом электронной почты, специализирующемся на конфиденциальности и доступным только через сеть Tor.

Атч также отметил, что для всех образцов используется один и тот же публичный ключ RSA. Это означает, что дешифратор, полученный одним пользователем, скорее всего, сможет расшифровать файлы и других жертв.

Согласно CyberX, вредоносная программа требует повышения привилегий и регистрирует себя в качестве сервиса. Вредонос завершает различные процессы, избегая критических системных и тех, что связанны с антивирусными приложениями.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru