



Злоумышленники научились подделывать уведомления браузера Microsoft Edge

Злоумышленники научились подделывать уведомления браузера Microsoft Edge

Злоумышленники научились подделывать уведомления браузера Microsoft Edge

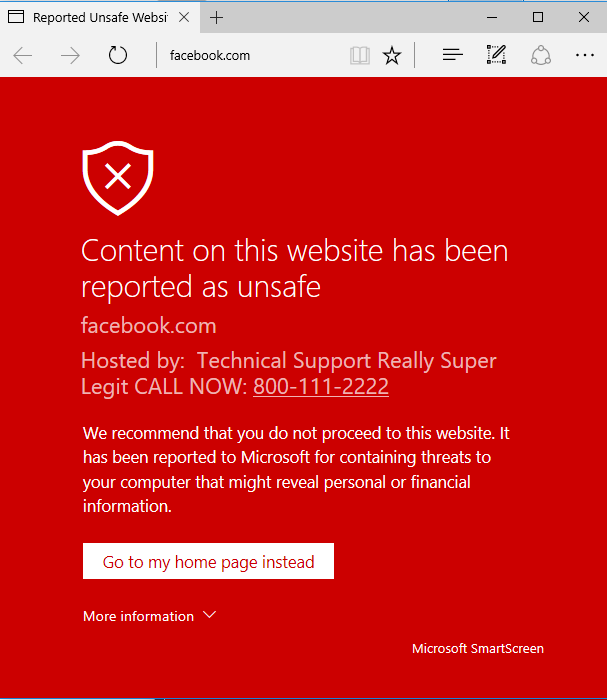
Злоумышленники открыли новый способ использования браузера Microsoft Edge для отображения предупреждающий, выглядящих как легитимные. Недостатки существуют в протоколах браузера ms-appx: и ms-appx-web:, которые Edge использует для предупредительных сообщений при обнаружении фишинга или вредоносных сайтов.

Когда Edge подозревает, что сайт вредоносный, он окрашивает его в красный цвет с помощью функции, называемой "SmartScreen". Исследователь в области безопасности Мануэль Кабальеро (Manuel Caballero) говорит, что мошенники могут создавать предупреждения, которые заменяют работу SmartScreen и указывают на то, что сайт заражен.

«Когда мы помещаем номер, похожий на телефонный, ссылка автоматически создается таким образом, что пользователь может позвонить нам одним нажатием кнопки - очень удобно для мошенников» - говорит Кабальеро.

Кабальеро обнаружил, что в адресную строку можно подставить URL вида ms-appx-web://microsoft.microsoftedge/assets/errorpages/PhishSiteEdge.htm.

window.open("ms-appx-web://microsoft.microsoftedge/assets/errorpages/BlockSite%2ehtm?"+ "BlockedDomain=facebook.com&Host=Technical Support Really Super Legit CALL NOW\:"+ "800-111-2222#http://www.facebook.com");

Этой ошибки можно было бы избежать путем изменения одного символа в URL и отображаемый адрес был бы легитимный.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru