



Троян PluginPhantom для скрытности использует фреймворк DroidPlugin

Троян PluginPhantom для скрытности использует фреймворк DroidPlugin

Троян PluginPhantom для скрытности использует фреймворк DroidPlugin

Специалисты Palo Alto Networks предупредили о появлении нового Android-трояна PluginPhantom, который маскирует свою деятельность под работу плагинов, используя для этого фреймфорк DroidPlugin.

Основная задача PluginPhantom – хищение данных. Вредонос способен похитить любые файлы, контакты и журналы звонков, информацию о местонахождении пользователя, данные Wi-Fi (SSID, пароль, IP- и MAC-адрес), а также информацию о системе. Кроме того, PluginPhantom может тайно делать фото фронтальной или основной камерой, снимать скриншоты, перехватывать и отправлять SMS-сообщения, записывать аудио с микрофона устройства и перехватывать нажатия клавиш.

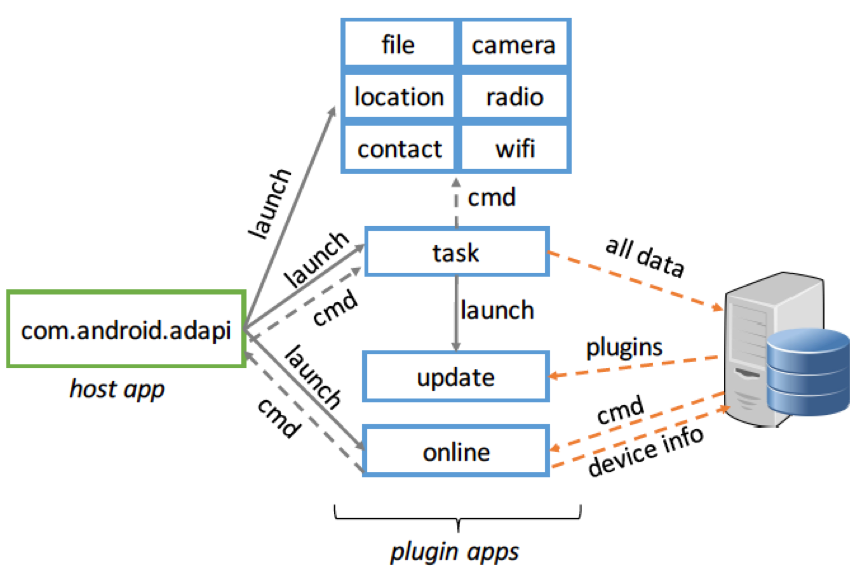
Исследователи считают, что PluginPhantom является наследником трояна Android.Trojan.Ihide, обнаруженного аналитиками TrustLock в июле 2016 года. Однако архитектура PluginPhantom отличается не только от его прародителя, но и от других угроз подобного рода: троян разделен на основное приложение и множество плагинов для него. Плагины представляют собой безобидные APK-файлы, а основное приложение малвари тоже не вызывает подозрений, так как не демонстрирует странного поведения, пишет xakep.ru.

Для работы PluginPhantom использует легитимный фреймворк DroidPlugin, созданный китайской компанией Qihoo 360. DroidPlugin позволяет приложению запускать дополнительные плагины без необходимости их установки (то есть пользователю не потребуется ничего подтверждать). В результате вредоносные функции PluginPhantom рассредоточены по разным плагинам, которые основное приложение вредоноса может загрузить и запустить в любой момент.


phantom_1


В настоящий момент PluginPhantom оснащается девятью плагинами, три из которых нужны для проведения базовых операций (поддержания связи с управляющим сервером и обновлений), а еще шесть используются для совершения вышеописанных вредоносных действий.

По данным специалистов Palo Alto Networks, в официальном каталоге приложений Google Play малварь пока замечена не была. Кто является основной целью трояна, неизвестно, но  исследователи заметили, что похищенные геолокационные данные преобразуются в формат, который используют навигационные приложения Baidu Maps и Amap Map, популярные в Китае.

Подпишитесь на новости

Российские браузеры набирают аудиторию на фоне проблем с сертификатами

Российские пользователи активнее осваивают отечественные приложения для доступа к интернету. В августе месячная аудитория приложения «Яндекс — с Алисой AI» выросла на 31% год к году. У Google Chrome показатель снизился на 3%, у Opera — на 19%.

По данным «Коммерсанта», в начале августа «Яндекс Браузер» также возглавил рейтинг скачиваний в российском Google Play.

Однако рост на 31% относится именно к приложению «Яндекс — с Алисой AI»: смешивать показатели двух продуктов не стоит.

Одной из причин перемен участники рынка называют проблемы с сертификатами безопасности. После перехода российских банков и корпораций на национальные сертификаты Минцифры и ГОСТ TLS зарубежные браузеры могут испытывать сложности с доступом к их сервисам.

Отечественные решения с поддержкой этих технологий избавляют пользователя от дополнительной настройки. Для обычного человека выбор прост: установить приложение и открыть сайт банка проще, чем разбираться, какие сертификаты нужно добавить в систему. Особенно когда задача — банально оплатить счёт.

Владельцы устройств Apple, по данным издания, чаще выбирают другой путь: переключаются на другое устройство или открывают мобильное приложение банка.

Получается, конкуренция браузеров всё сильнее зависит от совместимости с привычными сервисами. Красивый интерфейс — хорошо, но возможность зайти в интернет-банк без технического квеста оказывается убедительнее.

RSS: Новости на портале Anti-Malware.ru