Исследователи предупреждают, вредоносные программы под Mac могут незаметно следить за пользователями, используя легитимные приложения вроде FaceTime, Skype и Google Hangouts.
Существуют несколько семейств вредоносных программ под Mac, способных записывать аудио и видео с зараженных устройств. Вот некоторые из них: Crisis, Eleanor и Mokes (DropboxCache). Однако если они попробуют записать видео с помощью встроенной веб-камеры, пользователь будет предупрежден светодиодом.
В 2013 году исследователи , что предупреждение светодиода камеры можно обойти без привилегий администратора или физического доступа на некоторых старых макбуках (2008-го года выпуска).
Patrick Wardle, директор Synack, отметил, что хотя OS X-вредоносы имеют некоторые трудности с тем, чтобы самостоятельно записывать видео с веб-камеры жертвы, они могут использовать для этих целей легитимное программное обеспечение.
Когда приложения вроде FaceTime или Skype запускаются и получают доступ к камере, сигнализирующий об этом LED-индикатор не вызовет у пользователей никаких подозрений. Из этого следует, что вредоносные программы, мониторящие зараженную систему на предмет запущенных приложений, имеющих доступ к камере, могут незаметно для пользователя записывать видео и аудио.
Wardle доказал свою теорию, создав вредоносную программу, способную отслеживать работу встроенной камеры и определять, когда начинается и заканчивается видеосессия. Если программа обнаруживает активную видеосессию, она начинает запись аудио и видео данных и прекращает ее, как только сессия заканчивается.
Стоит отметить, что подобной вредоносной программе не требуется внедрять свой код в легитимное приложение, она просто использует его как прикрытие.
Такого рода вредоносы имеют свои преимущества. Им не требуются права суперпользователя и их трудно обнаружить за счет того, что они используют легитимные возможности операционной системы.
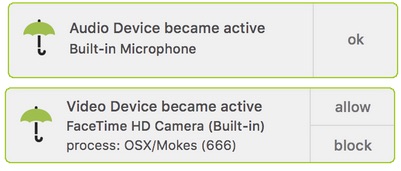
Пользователи, обеспокоенные таким положением дел, могут воспользоваться специально созданным экспертом инструментом под названием . OverSight работает в фоновом режиме и контролирует микрофон и камеру компьютера, предупреждая пользователя, когда они становятся активными.
В случае с микрофоном, OverSight просто уведомляет пользователя, когда он становится активным. С камерой все серьезнее – в этом случае, уведомление OverSight включает имя процесса, которое хочет получить доступ к камере и позволяет пользователю блокировать или разрешить этот доступ.
Баллы Яндекс Плюса теперь можно тратить не только внутри экосистемы, их принимают магазины, кафе, аптеки и другие партнёры Яндекс Пэй. Возможность доступна более чем у 10 тысяч партнёров. Бонусам разрешили выйти в город, правда, маршрут и правила по-прежнему задаёт Яндекс.
Новую функцию проверила редакция «Код.ру». Для списания нужна действующая подписка Яндекс Плюс.
При покупке на сайте или в приложении необходимо выбрать Яндекс Пэй и включить переключатель «Списать баллы». В обычном магазине — отсканировать QR-код на кассе или показать код в приложении партнёра.
Есть нюанс: самостоятельно указать, сколько баллов потратить, нельзя. Сумму определяет система, а остаток оплачивается картой через Яндекс Пэй.
За одну покупку можно либо потратить баллы, либо получить их кешбэком. Одновременно провернуть оба действия не получится. Зато списание баллов Плюса разрешено совмещать с бонусами самого магазина.
По данным издания, список партнёров планируют расширять, причём в него входят и небольшие магазины. Для подписчиков это больше вариантов потратить накопленное. Для Яндекса — ещё один повод проводить оплату через Пэй.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.