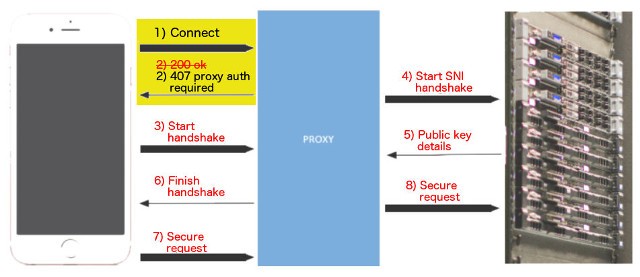
Продукты компаний Apple, Microsoft, Oracle и так далее содержат уязвимость FalseCONNECT, которая позволяет атакующему провести атаку man-in-the-middle и перехватить HTTPS-трафик. Независимый исследователь Джерри Дикайм (Jerry Decime) рассказал, что проблема сопряжена с тем, как приложения некоторых производителей реагируют на запросы HTTP CONNECT.
Как нетрудно понять, уязвимость работает только в сетях, которые используют прокси, баг связан с имплементацией процедур аутентификации. Исследователь поясняет, что проникнув в чужую сеть, атакующий может перехватывать запросы HTTP CONNECT, направленные локальной прокси. Как только запрос обнаружен, злоумышленник отвечает на него вместо настоящего прокси-сервера и вместо ответа 200 (OK CONNECT) имитирует ошибку 407 (Proxy Authentication Required), запрашивая у пользователя пароль для доступа к определенному ресурсу,
Дело в том, что запросы HTTP CONNECT не шифруются и передаются посредством HTTP, общение с прокси происходит еще до HTTPS-хендшейка, а значит, атакующий может узнать, когда жертва пытается проверить почту или обращается к какому-то внутреннему серверу корпоративной сети, даже если тот использует HTTPS.
Данную атаку можно использовать в целях похищения учетных данных жертвы или сессионных cookie. Пользователь при этом вряд ли заметит что-то странное, так как в адресной строке браузера он будет видеть иконку замка и «https://».
«Эксплуатацию данной уязвимости на стороне клиента может быть трудно заметить, если пользователи перемещаются между сетями, — говорит исследователь. — Организация, использующая IDS или IPS, может следить за вредоносными ответами HTTP 407 на запросы CONNECT, стараясь заметить атаку, но это не слишком поможет, если пользователь находится не в той сети, за которой осуществляется наблюдение. К примеру, организации, установившие IDS или IPS на выходные узлы, пропустят эксплуатацию уязвимости в локальных подсетях».
Уязвимость FalseCONNECT опасна для операционных систем, браузеров и других приложений, работающих с прокси. По данным CERT/CC, баг присутствует в продукции Apple, Microsoft, Opera и Oracle, а среди потенциально уязвимых решений числятся еще десятки продуктов (дистрибутивы Linux, продукты Cisco, Google, HP, IBM, Juniper, Mozilla, Nokia, OpenBSD, SAP, Sony).
Компания Apple устранила проблему (CVE-2016-4644) в июле 2016 года, представив патчи для iOS 9.3.3, OS X 10.11.6 иtvOS 9.2.2. Пока другие производители не выпустили исправлений, пользователям рекомендуют избегать прокси при работе с недоверенными сетями, отключить PAC (proxy auto-config) и WPAD (proxy auto-discovery), если в них нет необходимости.
В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.
Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.
Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.
Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.
Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.
WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.