



Баг FalseCONNECT приводит к перехвату HTTPS-трафика

Баг FalseCONNECT приводит к перехвату HTTPS-трафика

Баг FalseCONNECT приводит к перехвату HTTPS-трафика

Продукты компаний Apple, Microsoft, Oracle и так далее содержат уязвимость FalseCONNECT, которая позволяет атакующему провести атаку man-in-the-middle и перехватить HTTPS-трафик. Независимый исследователь Джерри Дикайм (Jerry Decime) рассказал, что проблема сопряжена с тем, как приложения некоторых производителей реагируют на запросы HTTP CONNECT.

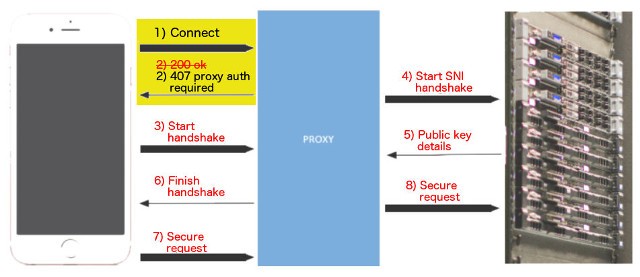
Как нетрудно понять, уязвимость работает только в сетях, которые используют прокси, баг связан с имплементацией процедур аутентификации. Исследователь поясняет, что проникнув в чужую сеть, атакующий может перехватывать запросы HTTP CONNECT, направленные локальной прокси. Как только запрос обнаружен, злоумышленник отвечает на него вместо настоящего прокси-сервера и вместо ответа 200 (OK CONNECT) имитирует ошибку 407 (Proxy Authentication Required), запрашивая у пользователя пароль для доступа к определенному ресурсу, пишет xakep.ru.

Дело в том, что запросы HTTP CONNECT не шифруются  и передаются посредством HTTP, общение с прокси происходит еще до HTTPS-хендшейка, а значит, атакующий может узнать, когда жертва пытается проверить почту или обращается к какому-то внутреннему серверу корпоративной сети, даже если тот использует HTTPS.


falseconnect


Данную атаку можно использовать в целях похищения учетных данных жертвы или сессионных cookie. Пользователь при этом вряд ли заметит что-то странное, так как в адресной строке браузера он будет видеть иконку замка и «https://».

«Эксплуатацию данной уязвимости на стороне клиента может быть трудно заметить, если пользователи перемещаются между сетями, — говорит исследователь. —  Организация, использующая IDS или IPS, может следить за вредоносными ответами HTTP 407 на запросы CONNECT, стараясь заметить атаку, но это не слишком поможет, если пользователь находится не в той сети, за которой осуществляется наблюдение. К примеру, организации, установившие IDS или IPS на выходные узлы, пропустят эксплуатацию уязвимости в локальных подсетях».

Уязвимость FalseCONNECT опасна для операционных систем, браузеров и других приложений, работающих с прокси. По данным CERT/CC, баг присутствует в продукции Apple, Microsoft, Opera и Oracle, а среди потенциально уязвимых решений числятся еще десятки продуктов (дистрибутивы Linux, продукты Cisco, Google, HP, IBM, Juniper, Mozilla, Nokia, OpenBSD, SAP, Sony).

Компания Apple устранила проблему (CVE-2016-4644) в июле 2016 года, представив патчи для iOS 9.3.3, OS X 10.11.6 иtvOS 9.2.2. Пока другие производители не выпустили исправлений, пользователям рекомендуют избегать прокси при работе с недоверенными сетями, отключить PAC (proxy auto-config) и WPAD (proxy auto-discovery), если в них нет необходимости.

Подпишитесь на новости

SOC Forum 2026 раскрыл программу: Чэнь Цюфань, ИИ-агенты и защита бизнеса

Организаторы SOC Forum 2026 раскрыли программу форума, который пройдёт 27-28 октября в московском кластере «Ломоносов». Главная тема — ИИ в руках атакующих и защитников. Обсуждать будут и пользу технологии, и момент, когда ассистент с доступом к корпоративным системам становится отдельной головной болью для ИБ.

В опубликованной программе SOC Forum заявлены свыше 170 спикеров и модераторов из более чем 90 организаций. Запланированы более 60 сессий и специальных форматов, а техническую часть дополнят 82 доклада, отобранных из более чем 400 заявок.

27 октября посвятят бизнесу и регулированию. Приглашённый ГК «Солар» китайский писатель и футуролог Чэнь Цюфань, соавтор книги «ИИ 2041», выступит с получасовым докладом и присоединится к пленарной дискуссии.

Среди вопросов первого дня будут экономический эффект ИИ, ответственность за ошибки и границы автономии. Отдельно обсудят антифрод и данные, которые сотрудники отправляют во внешние модели.

28 октября фокус сместится на технологии: применение ИИ в атаках и защите, безопасность кода, облака и автономных агентов. Для последних разберут права доступа, промпт-атаки и расследование инцидентов.

Больше всего CFP-заявок, 126, собрал трек AI & Cybersecurity — в 2,5 раза больше, чем годом ранее. Среди участников программы — представители банков, промышленности, телекома и ИБ-компаний.

Форум проходит в рамках Российской недели кибербезопасности. Её организатор и соорганизатор SOC Forum — ГК «Солар». Регистрация открыта.

RSS: Новости на портале Anti-Malware.ru