



Новая утечка данных: в даркнете продают 200 млн учетных записей Yahoo

Новая утечка данных: в даркнете продают 200 млн учетных записей Yahoo

Новая утечка данных: в даркнете продают 200 млн учетных записей Yahoo

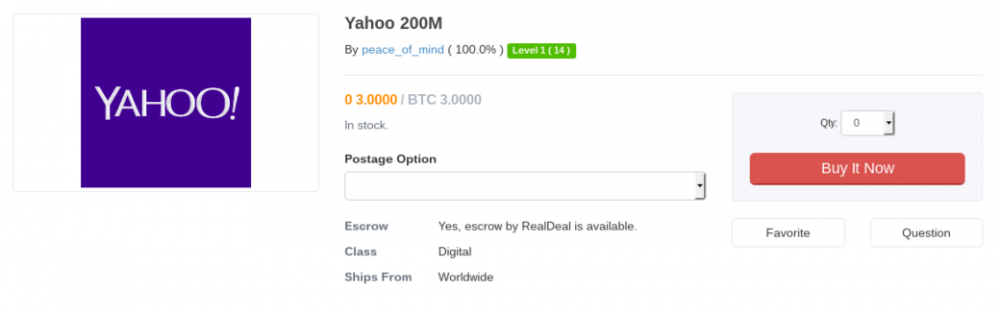
Начало лета 2016 года ознаменовалось рядом масштабных утечек данных. Хакер, скрывающийся под псевдонимом Peace_of_mind, выставил на продажу сотни миллионов аккаунтов от сервисов LinkedIn, MySpace, Tumblr, «ВКонтакте», Twitter и так далее. Оказывается, на этом хакер не закончил: 1 августа 2016 года на торговой площадке TheRealDeal появился лот с данными 200 млн пользователей Yahoo.

Журналисты издания Vice Motherboard сообщают, что им удалось связаться с хакером. В ходе личной беседы Peace_of_mind пояснил, что в течение некоторого времени он пытался продать эту информацию приватно, но не преуспел, поэтому в итоге решил открыто выставить данные на продажу. Изданию Softpedia, в свою очередь, хакерсообщил, что этот дамп тоже не нов, как и все предыдущие:

«Дамп этой базы данных был сделан в 2012 году, тогда же, когда дампы русских на LinkedIn, VK, Tumblr и так далее. Практически все, что я продаю, относится к этой группе».

На информации о пользователях Yahoo хакер планирует заработать три биткоина (около $1 800 по текущему курсу). Известно, что дамп содержит имена пользователей, хеши паролей MD5 и даты рождения. Также для некоторых аккаунтов доступна информация об email-адресе, стране проживания и почтовом индексе (только для американских аккаунтов).


1470076043637288


Представители компании Yahoo сообщили, что уже знают о происходящем и дали следующий комментарий:

«Мы осведомлены о заявлении [злоумышленника]. Мы очень серьезно относимся к защите информации наших пользователей и воспринимаем подобные заявления серьезно. Наша служба безопасности уже работает над проверкой фактов. Yahoo всегда старается обезопасить своих пользователей, поэтому мы всегда поощряем использование надежных паролей, отказ от паролей в пользу Yahoo Account Key, а также использование разных паролей для разных платформ».

Хотя компания заявила, что знает о бреши, подлинность утечки еще не подтверждена официально, и не похоже, чтобы Yahoo собиралась обнулить пароли пользователей. Вместо этого пользователям непрозрачно намекнули, что «надежные пароли – это хорошо» и напомнили, что их иногда нужно менять. Peace_of_mind остался равнодушен к заявлению компании:

«Ну и черт с ними, не хотят подтверждать, мне же лучше, что они не сделали сброс паролей».

Издание Motherboard уже провело собственную проверку, так как хакер любезно предоставил редакции образец данных. Так, несколько десятков пользователей из базы оказались самыми настоящими, однако когда журналисты попытались связаться со ста разными адресатами, многие из них оказались неактивными. Сервис возвращал ответ «работа данного аккаунта была приостановлена вследствие неактивности» или «этот пользователь не имеет аккаунта на yahoo.com». Вероятнее всего, это связано с тем, что дамп далеко не новый, пишет xakep.ru.

Журналистам Softpedia хакер рассказал, что такие утечки данных приносят отличный доход. Если ранее сообщалось, что злоумышленник заработал $50 000 на одном только дампе LinkedIn, теперь он сам немного подкорректировал эти данные. Так, Peace_of_mind утверждает, что все утечки в сумме принесли ему около $65 000.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru