



Клавиатура SwiftKey выдает личные данные пользователей

Клавиатура SwiftKey выдает личные данные пользователей

Клавиатура SwiftKey выдает личные данные пользователей

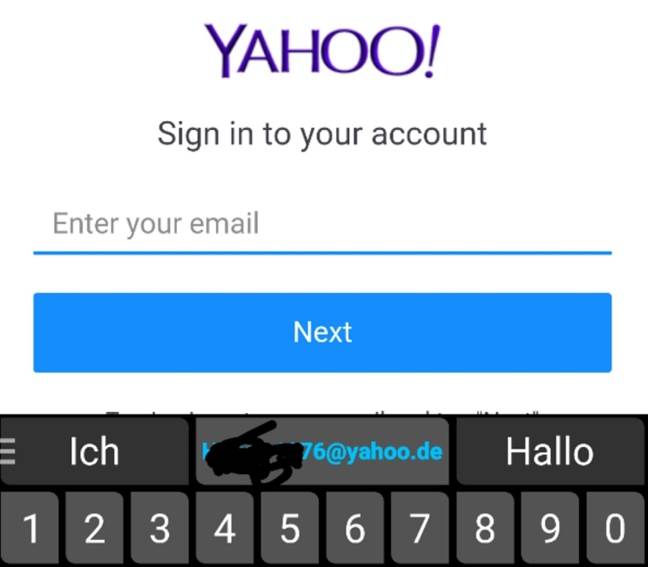
Разработчики клавиатуры SwiftKey отключили функцию облачной синхронизации после сообщений пользователей о том, что они видели чужие адреса электронной почты и номера телефонов в предиктивном вводе текста. Microsoft настаивает, что это не проблема безопасности. За последние несколько дней пользователи жаловались, что клавиатура, используя функцию предиктивного ввода текста, предлагает им чужие номера телефонов и адреса электронной почты. Также отмечались случаи изменения языковых настроек без ведома пользователя.

«Я авторизовался в SwiftKey при помощи Google+ и теперь мне предлагают немецкие слова в предиктивном тексте» - пишет пользователь Reddit – «Я никогда в жизни не писал на немецком языке».

«Также в поле email мне предлагалось ввести чей-то адрес электронной почты. Это вызывает опасения, что кому-то также предлагаются мои данные для ввода».

Клавиатура SwiftKey хранит в облаке все то, что вы набирали на ней ранее. Таким образом, она использует эту информацию для того, чтобы персонализировать функцию предиктивного ввода, сделав ее отдельной для каждого пользователя.

Благодаря этому, SwiftKey является одной из самых популярных клавиатур и Microsoft потратили немало денег на покупку ее кода. Это приложение работает на Android и iOS.

Оказалось, что в облачной системе SwiftKey была какая-то ошибка, благодаря которой информация разных пользователей перемешалась между собой. Это очень негативный момент для частной информации пользователей.

В настоящее время компания утверждает, что нет никаких причин для паники. Якобы данная проблема совсем не является проблемой безопасности.

«Мы работаем над устранением этой ошибки. Хотя это не является проблемой безопасности для наших клиентов, мы отключили услугу облачной синхронизации» - заявили в SwiftKey.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru