



Клавиатура SwiftKey выдает личные данные пользователей

Клавиатура SwiftKey выдает личные данные пользователей

Клавиатура SwiftKey выдает личные данные пользователей

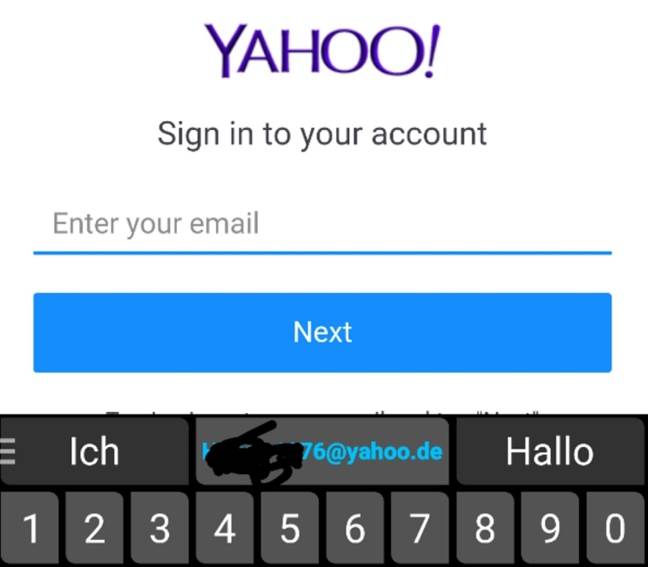
Разработчики клавиатуры SwiftKey отключили функцию облачной синхронизации после сообщений пользователей о том, что они видели чужие адреса электронной почты и номера телефонов в предиктивном вводе текста. Microsoft настаивает, что это не проблема безопасности. За последние несколько дней пользователи жаловались, что клавиатура, используя функцию предиктивного ввода текста, предлагает им чужие номера телефонов и адреса электронной почты. Также отмечались случаи изменения языковых настроек без ведома пользователя.

«Я авторизовался в SwiftKey при помощи Google+ и теперь мне предлагают немецкие слова в предиктивном тексте» - пишет пользователь Reddit – «Я никогда в жизни не писал на немецком языке».

«Также в поле email мне предлагалось ввести чей-то адрес электронной почты. Это вызывает опасения, что кому-то также предлагаются мои данные для ввода».

Клавиатура SwiftKey хранит в облаке все то, что вы набирали на ней ранее. Таким образом, она использует эту информацию для того, чтобы персонализировать функцию предиктивного ввода, сделав ее отдельной для каждого пользователя.

Благодаря этому, SwiftKey является одной из самых популярных клавиатур и Microsoft потратили немало денег на покупку ее кода. Это приложение работает на Android и iOS.

Оказалось, что в облачной системе SwiftKey была какая-то ошибка, благодаря которой информация разных пользователей перемешалась между собой. Это очень негативный момент для частной информации пользователей.

В настоящее время компания утверждает, что нет никаких причин для паники. Якобы данная проблема совсем не является проблемой безопасности.

«Мы работаем над устранением этой ошибки. Хотя это не является проблемой безопасности для наших клиентов, мы отключили услугу облачной синхронизации» - заявили в SwiftKey.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru