Специалисты компании «Доктор Веб» обнаружили в каталоге Google Play нового троянца. Эта вредоносная программа, получившая имя Android.PWS.Vk.3, ворует у пользователей логины и пароли от учетных записей социальной сети «ВКонтакте».
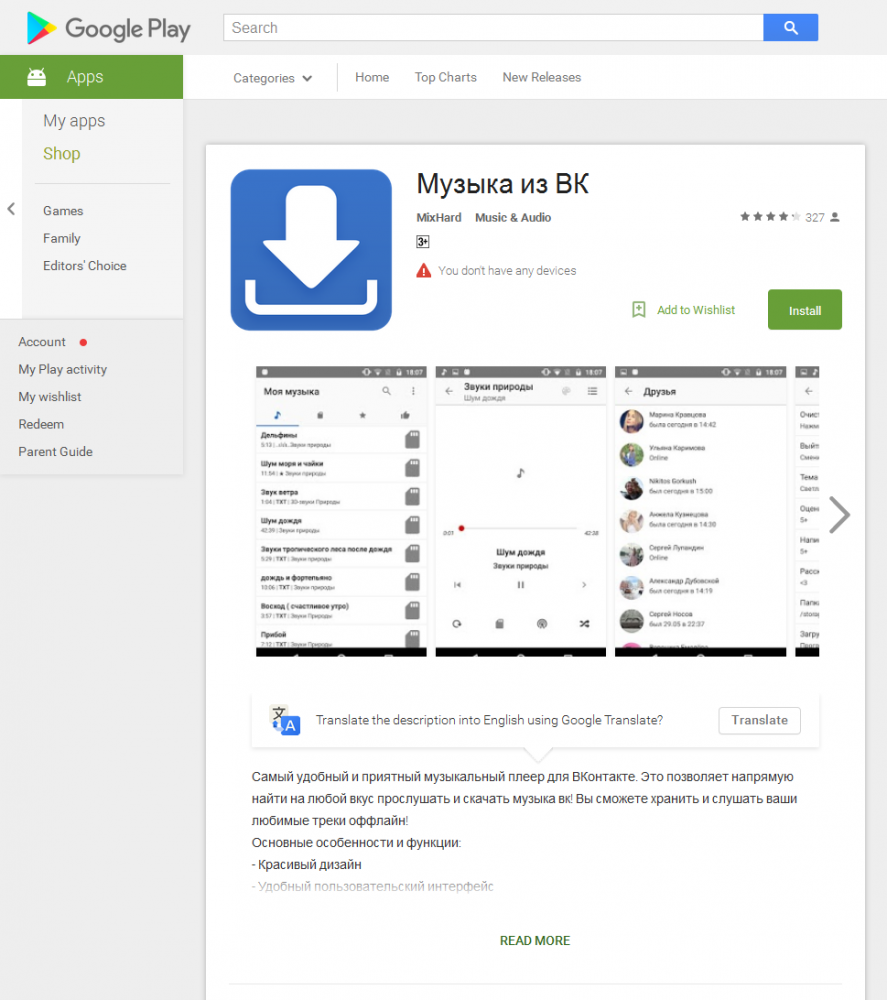
Троянец Android.PWS.Vk.3 прячется в приложении «Музыка из ВК», которое распространяется злоумышленниками через каталог Google Play от имени разработчика MixHard. Вирусные аналитики «Доктор Веб» проинформировали компанию Google об этой вредоносной программе, однако на момент публикации данного материала Android.PWS.Vk.3 был все еще доступен для загрузки.
Троянец представляет собой полноценный аудиоплеер, который позволяет прослушивать музыку, размещенную в социальной сети «ВКонтакте». Чтобы получить доступ к заявленному функционалу, пользователям необходимо войти в свою учетную запись, введя логин и пароль. Однако здесь владельцев мобильных устройств ждет неприятный сюрприз: вредоносное приложение втайне от них отправляет введенные данные на управляющий сервер, в результате чего злоумышленники фактически получают полный доступ к аккаунтам жертв и могут распоряжаться ими по своему усмотрению,
Специалисты компании «Доктор Веб» установили, что авторы Android.PWS.Vk.3 уже пытались продавать взломанные учетные записи на различных подпольных хакерских форумах. Кроме того, киберпреступники могут использовать украденные аккаунты и самостоятельно, например, для накрутки популярности различных групп и сообществ в сети «ВКонтакте».
Ранее вирусописатели уже распространяли этого троянца через Google Play, в частности, под именами Music for VK и Music VK (разработчик Dobrandrav), однако в настоящее время эти версии удалены из каталога. В общей сложности Android.PWS.Vk.3 успело загрузить не менее 12 000 пользователей.
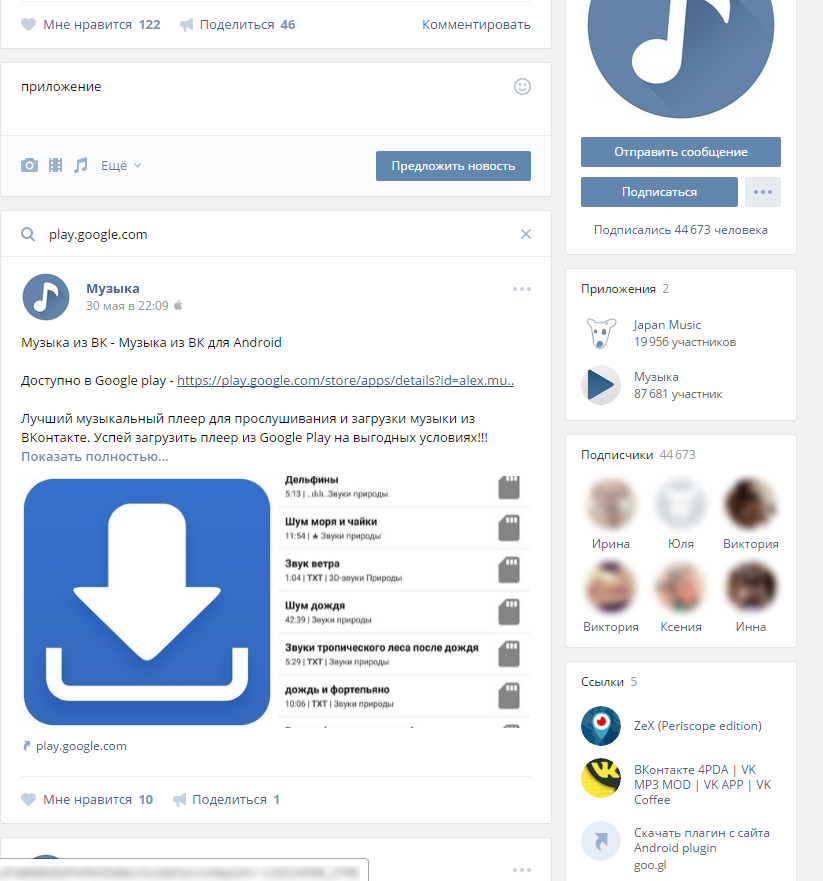
Создатели троянца предположительно имеют собственную группу в социальной сети «ВКонтакте», насчитывающую более 44 600 подписчиков, в которой среди прочего всем участникам предлагается установить Android.PWS.Vk.3 на мобильные устройства.
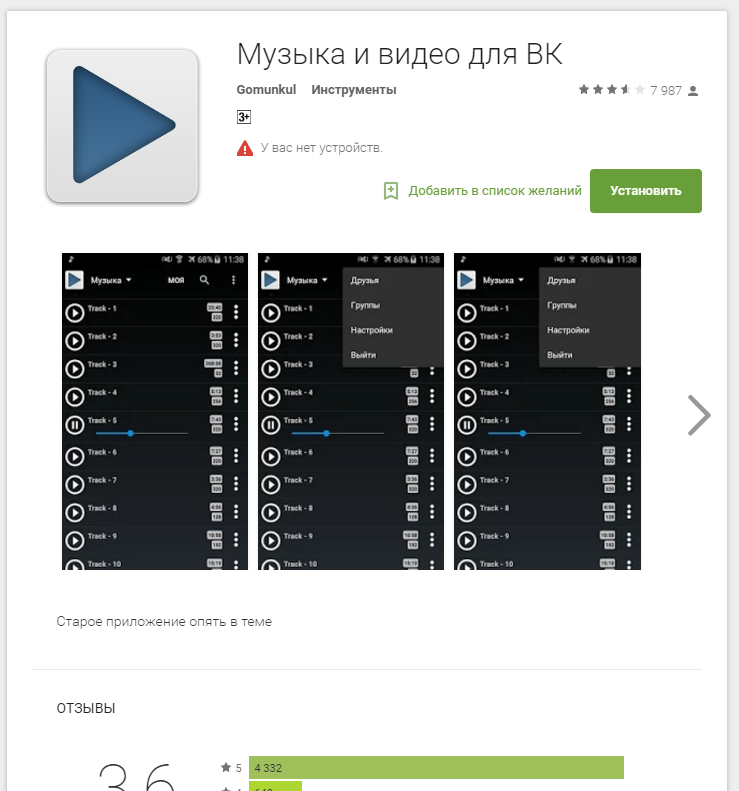
Кроме того, в каталоге Google Play авторы Android.PWS.Vk.3 разместили еще одно приложение-плеер, которое в настоящее время не содержит явного вредоносного функционала. Эта программа называется «Музыка и видео для ВК» и распространяется злоумышленниками от имени разработчика Gomunkul.
Несмотря на то, что сейчас этот плеер не выполняет вредоносных действий, он может стать полноценным троянцем сразу после того, как вирусописатели изменят в нем всего лишь один параметр и выпустят соответствующее обновление программы. В результате приложение станет настойчиво предлагать пользователям установить некий плагин, необходимый для его работы, при этом стоит отметить, что сам плагин имеет тот же сертификат безопасности, что и троянец Android.PWS.Vk.3. На данный момент этот программный модуль не несет в себе какого-либо функционала, однако злоумышленники могут с легкостью обновить его и добавить в него любые функции, в том числе и вредоносные.
В настоящее время указанный плеер установило более 1 000 000 пользователей, и каждый из них рискует в любой момент стать жертвой вирусописателей. Поскольку эта программа представляет потенциальную опасность для владельцев Android-смартфонов и планшетов, она была добавлена в вирусную базу под наименованием Android.Click.123.
У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.
Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.
С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.
Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.
Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.
Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.