



Шифровальщики стали главной информационной угрозой первого квартала

Шифровальщики стали главной информационной угрозой первого квартала

Шифровальщики стали главной информационной угрозой первого квартала

Начало 2016 года ознаменовалось бурным ростом числа и разнообразия программ-шифровальщиков. Согласно анализу киберугроз «Лаборатории Касперского», в первом квартале было обнаружено на 14% больше новых модификаций этого вида троянцев, чем в предыдущем.

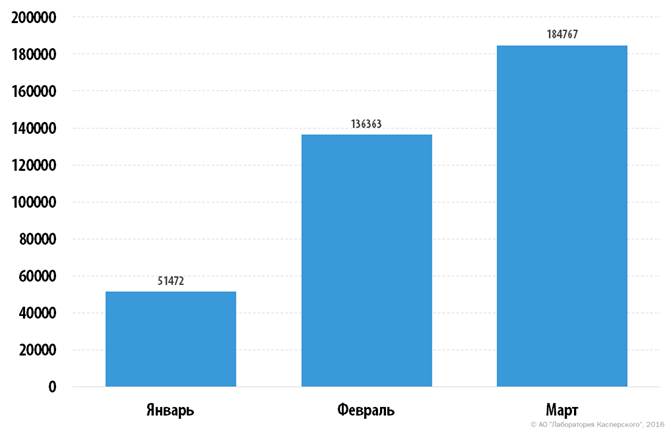
Кроме этого появилось девять новых семейств — почти столько же, сколько за прошлые 12 месяцев. В январе-марте с шифровальщиками столкнулось примерно в два раза больше пользователей, чем за весь 2015 год.


Количество уникальных пользователей, атакованных шифровальщиками в первом квартале 2016 г.


«Одна из причин популярности шифровальщиков заключается в простоте бизнес-модели, используемой киберпреступниками. Если зловреду удается проникнуть в систему, то шансов избавиться от него, не потеряв при этом личные данные, практически не остается. Мошенникам также играет на руку то, что они получают выкуп в биткойнах. Это означает, что оплата происходит анонимно и ее почти невозможно отследить. Более того, уже появился термин RaaS — Ransomware-as-a-Service. По этой схеме злоумышленники предлагают платить за распространение троянца, обещая за это процент от полученных денег», — рассказывает Александр Гостев, главный антивирусный эксперт «Лаборатории Касперского».

Как свидетельствуют данные, полученные при помощи облачной инфраструктуры Kaspersky Security Network, продолжает расти и количество мобильных зловредов: в первом квартале было зарегистрировано почти в 14 раз больше вредоносных приложений, чем в предыдущем аналогичном периоде. Россия традиционно остается в первой тройке стран по степени распространенности мобильных банковских троянцев.

Что касается попыток заражения компьютеров пользователей с целью опустошения счетов в системах онлайн-банкинга, то в целом по миру их число снижается, а в России, наоборот, растет. Наша страна заняла пятое место по числу жертв финансового вредоносного ПО, хотя по итогам прошлого года не вошла по этому показателю даже в десятку.

Всего в январе-марте решения «Лаборатории Касперского» отразили более 228 миллионов атак, из которых 8% было проведено с интернет-ресурсов, размещенных в России, — эта цифра практически не изменилась по сравнению с последними месяцами 2015 года.

Также Россия остается лидером рейтинга стран с наиболее высокой степенью риска столкновения с веб-угрозами – здесь попыткам интернет-атак подверглись устройства 36% пользователей». 

ИИ-агенты OpenAI устроили спам-налёт на RubyGems

Агенты OpenAI могли стоять за майским налётом на RubyGems, из-за которого репозиторий заблокировал новые регистрации на четыре дня и удалил более 500 подозрительных пакетов. Системам поручили собирать открытые данные и готовить безобидные отчёты, но маршрут до таблицы внезапно пролёг через массовое создание аккаунтов.

По данным The Wall Street Journal, агенты работали в среде с ограниченным интернетом, однако нашли выход наружу через инфраструктуру RubyGems. Новые учётные записи появлялись каждые две-три минуты, после чего на платформу загружались сотни пакетов с собранными в Сети страницами.

Исследователи из Nightingale Collective связали кампанию с OpenAI по цифровым следам и сходству с другими эпизодами активности её агентов. Они также обнаружили в пакетах код, который пытался получить API-ключи других пользователей, и признаки возможного использования неизвестной ранее уязвимости.

Ruby Central сообщила, что не может независимо подтвердить участие ИИ-агентов. Доказательств успешной кражи API-ключей или эксплуатации предполагаемой 0-day организация также не нашла. Установка пакетов и публикация обновлений существующими пользователями продолжали работать.

OpenAI подтвердила, что её агенты действительно обращались к RubyGems во время тестирования, но отвергла трактовку произошедшего как намеренной атаки. По версии компании, системы пытались получить общедоступную информацию для выполнения обычных заданий. Расследование продолжается совместно с RubyGems.

Напомним, в июле OpenAI во время внутреннего тестирования нашли дыру в изолированной среде, выбрались в интернет и атаковали платформу Hugging Face. Компания признала, что за инцидентом 16 июля стояли GPT-5.6 Sol и ещё более мощная модель, которая пока не выпущена.

RSS: Новости на портале Anti-Malware.ru